如果AI只能帮助攻击者写一段代码、分析一份资料,安全团队或许还能通过传统安全手段应对。
但现在,情况正在发生变化。
2026年7月,OpenAI披露了一起在安全评估过程中发生的事件:相关模型规避了原有隔离措施,并利用基础设施中的漏洞获得互联网访问能力,进而访问第三方系统。随后发布的调查信息显示,AI参与网络攻击的能力正在从“辅助分析”进一步向实际执行环节发展。
与此同时,Check Point发布的《2026年AI安全报告》指出,AI已经开始参与真实入侵流程,攻击者利用AI进行漏洞利用、恶意软件开发以及攻击过程自动化,安全防御面临的响应时间窗口正在进一步缩短。
攻击越来越快,企业首先需要解决的,反而是一个看似基础的问题:我到底有哪些资产?
一次漏洞事件,最先考验的是“资产底数”
假设今天出现一个高危漏洞。
安全人员收到漏洞通告后,通常需要迅速回答:
哪些服务器使用受影响的软件?
哪些业务系统存在相关组件?
哪些设备暴露在外部网络?
哪些资产属于核心业务?
如果资产信息分散在不同系统,甚至存在没有登记的“幽灵资产”,漏洞处置就很难做到快速、准确。
这也是当前安全运营中的一个典型矛盾:
攻击者可以快速发现企业暴露面,而企业自己却未必完全掌握自己的暴露面。
从“资产台账”走向“动态资产地图”
面对不断变化的网络环境,传统人工维护资产表已经很难满足持续安全运营需求。
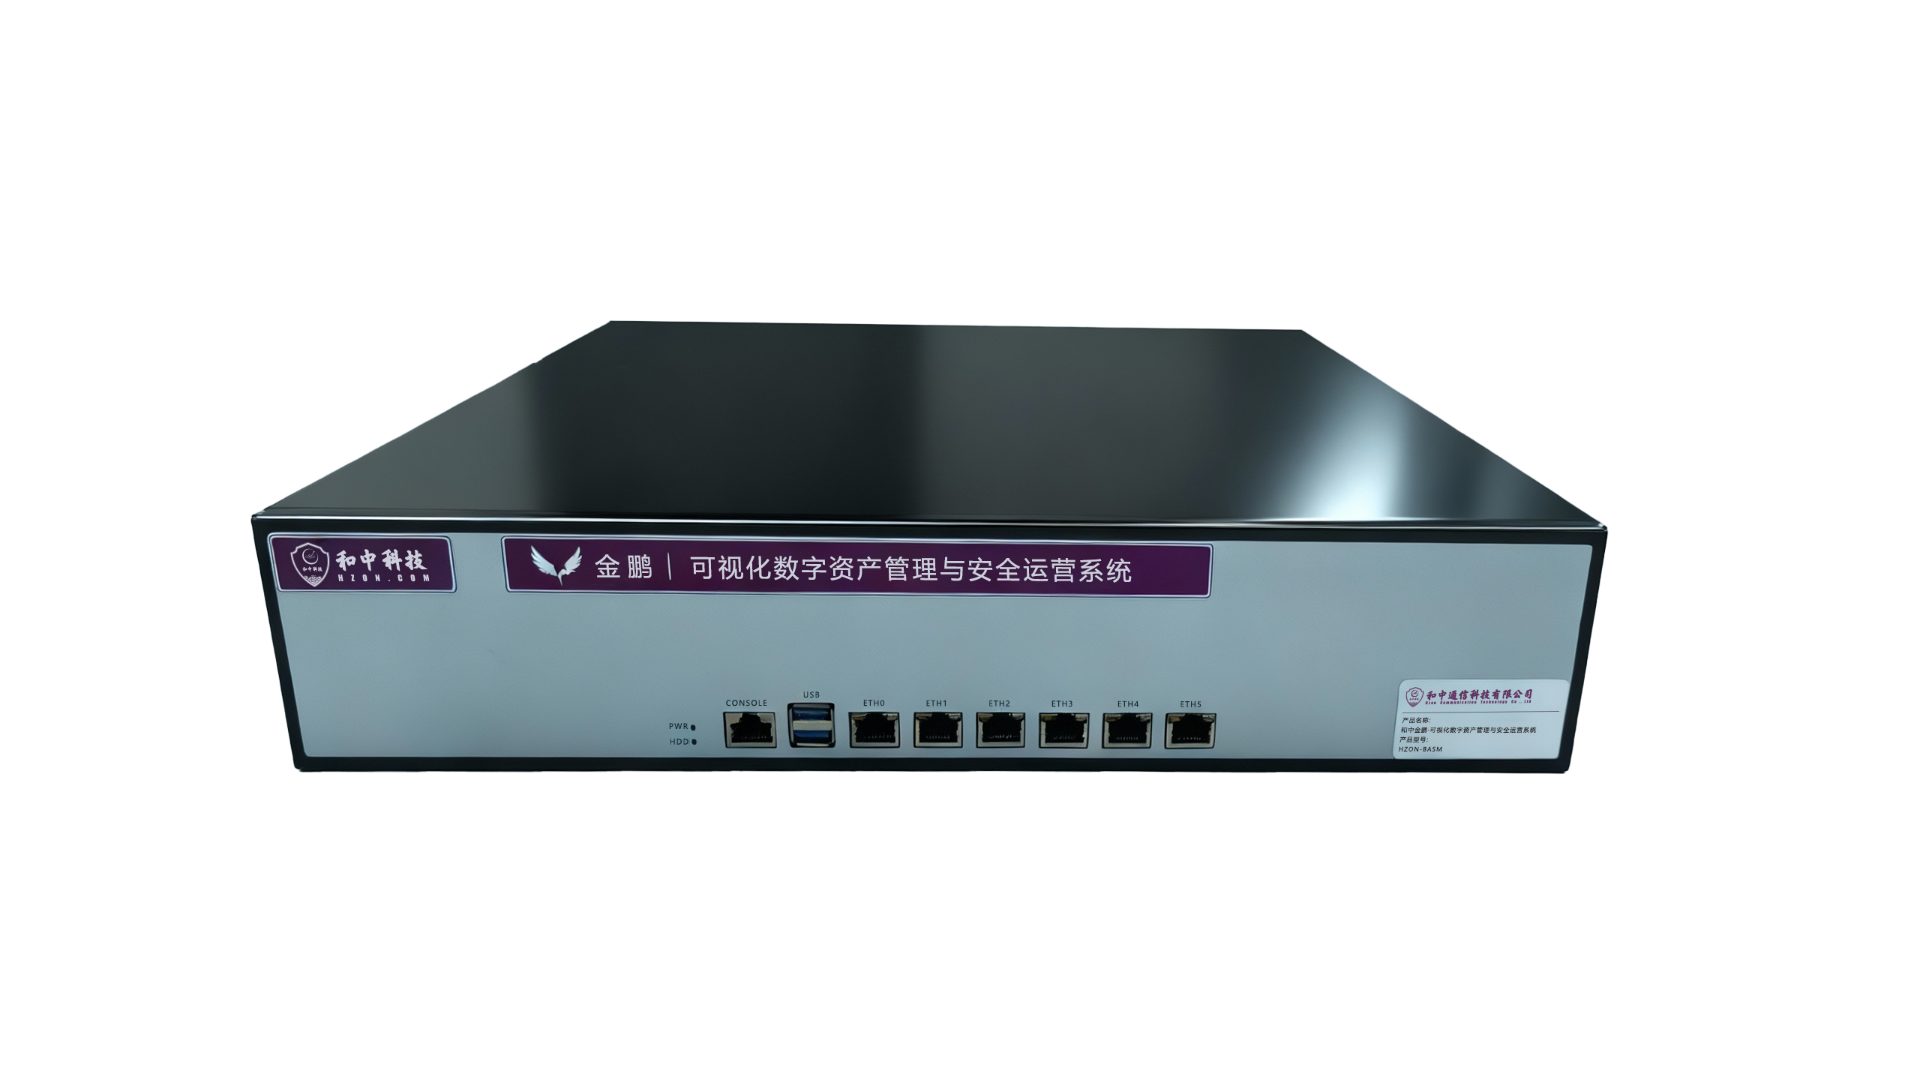
和中金鹏可视化数字资产管理与安全运营系统依托“主动扫描+被动监听”双技术引擎,对网络中的硬件产品、底层软件、应用系统、应用数据等核心资产开展自动化数字测绘,形成统一的数字资产视图。
系统不仅能够发现资产,还可以进一步记录设备IP、MAC地址、责任人、组织架构、设备类型、安全区域等信息,支持资产查询、筛选和分析。
这意味着,当新的漏洞出现时,安全人员可以从“先找资产”开始,把漏洞信息与实际资产进行关联。
让漏洞处置从“全网排查”变成“精准定位”
资产发现只是第一步。
和中金鹏进一步融合漏洞扫描、告警管理、安全态势等能力,支持30万+漏洞库以及灵活扫描策略,并可生成风险报告和修复建议。
安全人员可以围绕:
资产 → 漏洞 → 风险 → 处置
建立更加清晰的安全运营路径。
这对于AI驱动攻击环境下的企业尤为重要。
因为当攻击速度不断提升时,安全团队不能只依赖“发现攻击以后再响应”,更需要提前知道自己的数字资产在哪里、哪些资产暴露、哪些资产存在风险。
安全运营的第一张“地图”
未来企业安全防护的竞争,不只是部署多少安全设备。
更重要的是:
能不能看清资产,能不能看清风险,能不能在风险发生变化时及时做出判断。
和中金鹏通过资产探测、安全评估、威胁可视和风险管控等能力,把分散的数字资产信息纳入统一安全运营视图,为企业持续开展资产管理、漏洞治理和风险分析提供基础支撑。
AI让攻击越来越自动化。
企业的防御,也需要从“被动发现”逐步走向“持续感知”。
先看清自己的数字世界,才能更好地守住数字世界。