导语:勒索攻击持续走高、AI 生成免杀恶意代码泛滥,BYOVD 驱动绕过工具(EDR-Killer)成为黑产标配,很多企业防火墙、边界安全设备全部配齐,但终端失守依然成为突破口。作为等保 2.0 强制要求的终端核心能力,EDR 不再是 “锦上添花”,而是政企抵御入侵、处置安全事件的刚需底座。
近期网络安全威胁态势持续升温:勒索攻击事件同比大幅上涨,制造业、医疗、政务、中小企业成为重点攻击目标。黑客不再单纯依靠传统病毒样本,借助 AI 快速生成免杀木马,利用合法白程序执行恶意指令,甚至直接携带漏洞驱动,优先干掉终端安全防护,再实施加密与数据窃取。
不少单位陷入误区:认为部署防火墙、WAF 就万事大吉。但边界防护只能拦住外部流量,一旦攻击者通过钓鱼邮件、弱口令、远程接入漏洞突破入口,真正的厮杀发生在内网每一台终端、服务器之上。防火墙拦不住已经 “闯进门” 的攻击者,而 EDR,就是终端侧的最后守门员。
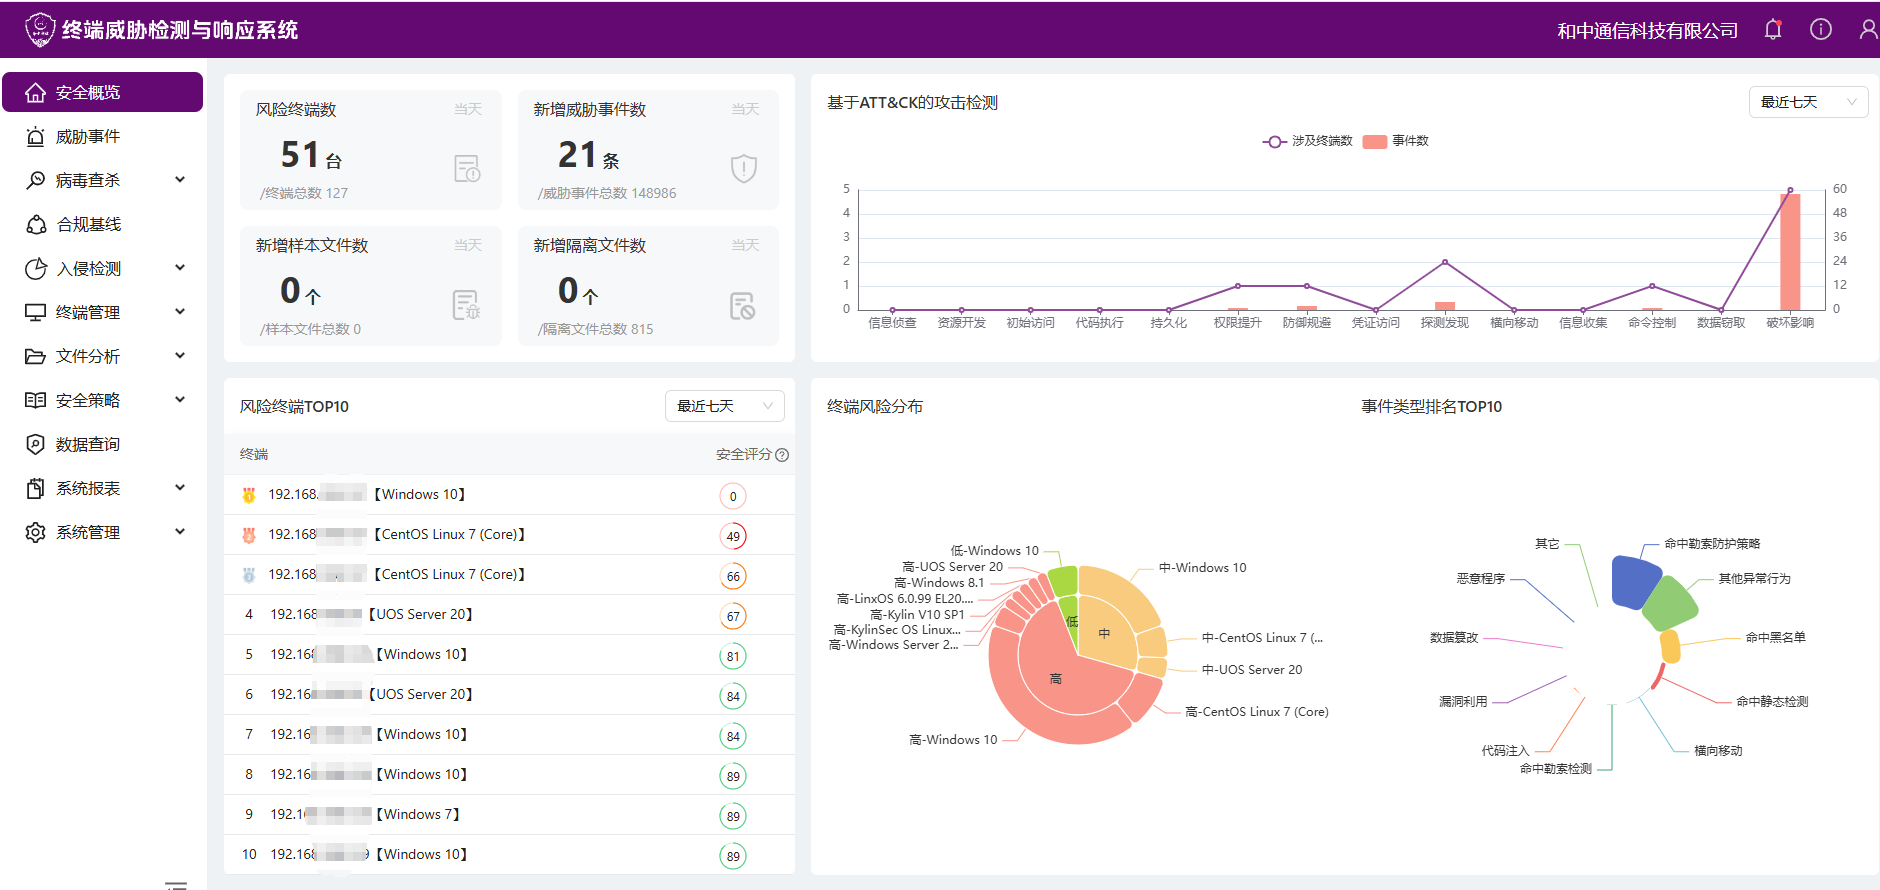
一,什么是 EDR?不止是升级版杀毒软件
EDR 全称终端检测与响应(Endpoint Detection and Response),部署在办公电脑、服务器、工控主机等终端之上,通过行为分析、进程监控、威胁情报联动,实现威胁发现、告警、隔离、溯源处置一体化能力。
通俗对比:
✅传统杀毒软件:依靠病毒特征库,只认 “见过的病毒”,面对变种、无文件攻击很容易失效。
✅EDR:不只看文件,重点看行为。监控进程创建、注册表篡改、批量文件加密、异常内网横向移动,识别未知威胁,发现异常可以一键隔离主机、阻断攻击扩散,同时留存完整取证日志。
EDR 核心能力清单
- ✅行为化威胁检测:识别无文件攻击、PowerShell 恶意脚本、内存注入等传统杀毒难以发现的威胁
- ✅实时告警与自动响应:发现勒索加密、异常登录,支持自动隔离终端,阻止横向扩散
- ✅全链路日志留存:进程、网络、文件操作完整记录,满足等保审计、事件溯源取证
- ✅威胁狩猎:安全人员可主动在内网查找潜伏的木马、后门,不被动等待攻击爆发
- ✅终端统一管控:外设管控、软件合规、漏洞补丁辅助管理,实现全网终端安全可视
- 直面当下 4 大安全热点风险,EDR 如何实战对抗
风险 1:勒索攻击升级,黑产使用 “EDR 杀手” 先废掉防护再加密
当前勒索团伙广泛使用 BYOVD(自带漏洞驱动)技术,利用合法签名驱动获取内核权限,执行攻击时优先终止 EDR 安全进程,让终端防护直接 “失明”,再开展全盘加密、数据窃取。一台终端沦陷,短时间横向扩散几十台服务器,造成业务停摆。
EDR 应对思路 强化自身自保护能力,监控高危驱动加载行为;一旦检测出现批量文件修改、加密行为,快速触发隔离策略,切断攻击者内网跳板;留存攻击全链路日志,复盘入侵路径。
风险 2:AI 驱动新型攻击,免杀样本层出不穷
攻击者利用大模型快速改写恶意代码,每一份恶意文件哈希都不相同,传统特征库防护完全失效;AI 生成高度逼真钓鱼邮件、钓鱼文档,员工点击后恶意载荷落地执行。大量攻击属于 “无文件攻击”,不落地病毒文件,直接利用系统自带工具作恶。
EDR 不再依赖静态样本比对,聚焦进程行为链,识别异常命令执行、内存恶意注入,即使从未见过该恶意样本,也可以通过异常行为识别风险,弥补特征库滞后带来的防护真空期。
风险 3:钓鱼 + 弱口令,成为最普遍的入侵入口
大量入侵起点不是高危 0day 漏洞,而是钓鱼邮件、IM 恶意文件、服务器弱口令爆破。攻击者拿到第一台终端权限之后,以此为据点在内网横向移动,扩散到核心业务服务器,很多企业内网长期处于 “看不见终端发生了什么” 的黑盒状态。
EDR 把全网终端行为统一汇聚管理,能够发现异地异常登录、账号批量枚举、SMB 横向扫描行为,在攻击扩散早期发出告警,避免单点失守演变成全网安全事故。
风险 4:等保合规硬性要求,终端安全审计不能缺位
等保 2.0 三级系统明确要求终端具备恶意代码防范、入侵防范、安全审计能力,传统杀毒软件往往难以满足事件溯源、集中日志、威胁响应的完整要求。
EDR 可实现服务器、办公终端全覆盖,统一收集终端安全日志,对接 SIEM 平台,补齐安全计算环境层面的合规短板,减少等保测评整改工作量。(补充提醒:EDR 属于终端防护,不能替代边界防火墙、密码网关。安全防御需要边界、终端、密码基础设施多层叠加,构建纵深防御体系)
三、EDR 常见落地场景
🔹政务单位:办公终端、业务服务器全覆盖,满足等保三级安全审计、威胁处置要求;
🔹制造业工控:工控服务器、办公终端防护,防范勒索病毒冲击生产系统;
🔹医疗行业:保护 HIS、病历服务器,防止终端被入侵造成患者数据泄露;
🔹中小企业:替代传统杀毒,用轻量化 EDR 实现全网终端统一安全可视;
🔹混合云环境:本地服务器 + 云主机统一安装 EDR 代理,消除云主机终端防护盲区。
四、EDR 选型与落地避坑 5 条建议
- 拒绝只看查杀率,重点关注自保护能力:面对 BYOVD 驱动类绕过攻击,产品自身防护能力至关重要,优先选择具备内核层防护、防进程终止能力的产品。
- 平衡告警数量与真实威胁:大量无效误报会耗尽安全人力,优先选择行为模型成熟、支持告警降噪的 EDR,避免告警风暴。
- 重视部署兼容性:工控、老旧业务服务器环境特殊,提前做兼容性测试,防止 EDR 代理影响业务稳定性。
- 必须配套运营,买完不等于防护到位:EDR 不是安装完就高枕无忧,需要专人关注告警,定期开展威胁狩猎,否则告警堆积形同虚设。
- 联动整体安全体系:支持日志外发、对接威胁情报平台,和防火墙、密码网关、堡垒机等设备联动,形成完整纵深防御。