一、知识库是检查工具的 “弹药库”
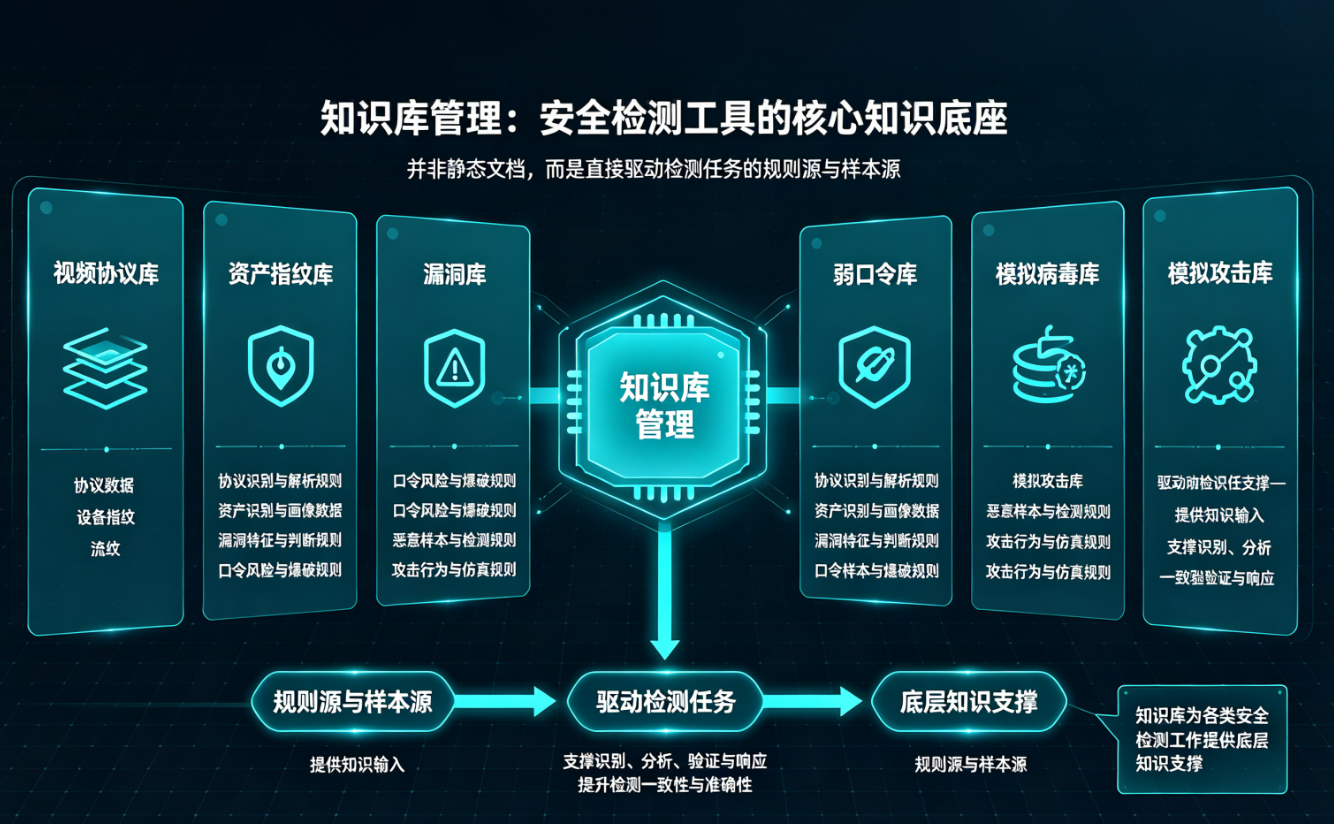
知识库管理是安全检查工具的核心组成模块,包含视频协议库、资产指纹库、漏洞库、弱口令库、模拟病毒库、模拟攻击库。知识库并非静态文档,而是能够直接驱动检测任务的规则源与样本源,为各类安全检测工作提供底层知识支撑。
二、视频协议库:让协议检测 “有据可依”
视频协议库符合 GB/T 281812022、GA/T 1400.42017 等行业标准,完成对视频图像相关协议的分类、唯一标识,并定义各项关键属性。核心数据字段包含协议名(xym)、协议 ID(xyid)、协议特征(xytz)、协议类型(xylx)。
其中协议特征字段采用 JSON 结构化存储,方便功能扩展与程序解析,示例如下:
{"port":"5060","transport":"UDP/TCP","encoding":"GB/T28181-2022"}
当工具捕获到 5060 端口、UDP/TCP 传输方式、GB/T 281812022 编码特征时,可自动匹配协议库内的特征信息,辅助研判资产类型,校验协议实现是否符合相关标准。协议库并非固化数据表,而是可供检测引擎随时调用的结构化知识集合。
三、模拟病毒库:防病毒检测的 “标准弹药”
模拟病毒库按照对应附录 C.4 要求设计,字段包含病毒名(bdm)、病毒 ID(bdid)、病毒类型(bdlx)、病毒描述(bdms)。病毒类型枚举覆盖蠕虫、木马、勒索软件、后门、间谍软件、广告软件、文件型病毒、宏病毒等常见类别。
在防病毒检测功能模块中,网络防病毒检测与终端防病毒检测均可调用模拟病毒库内的测试样本。网络检测仅展示检测层级标记为 “网络” 的样本,终端检测仅展示检测层级标记为 “终端” 的样本;支持样本全选、多选操作,展示表格包含病毒名称、病毒 ID、病毒类型、检测层级信息。检测结束后,工具会留存杀毒软件名称、防病毒能力(是 / 否识别并清除)、清理状态(已清理 / 未清理 / 失败)等记录。
本工具内置的模拟病毒库,测试样本数量充足。所有样本均为标准测试文件或模拟病毒行为特征文件,不会对目标系统造成实际破坏;检测任务结束后,样本会自动完成清理,保障目标环境安全。
四、模拟攻击库:完整攻击链模拟的 “剧本库”
网络防攻击检测功能,需要覆盖信息收集、漏洞利用、权限提升、横向移动、数据窃取五大攻击链阶段。模拟攻击库参照附录 C.5 要求构建,字段包含攻击名(gjm)、攻击 ID(gjid)、攻击类型(gjlx)、攻击描述(gjms)、攻击阶段、攻击脚本。
攻击类型枚举包含操作系统漏洞攻击、视频专有协议攻击、WEB 漏洞攻击、数据库漏洞攻击;攻击阶段枚举主要包含信息收集、漏洞利用、权限提升、数据窃取,横向移动可用于任务筛选。
工具定位为网络远程扫描工具,不获取目标系统本地权限,因此攻击库脚本以远程验证漏洞是否存在作为核心目标。权限提升环节仅通过远程获取系统版本号,判别目标是否存在已知提权漏洞,不会实际执行提权动作;数据窃取环节仅依托弱口令探测得到的凭证,远程验证数据访问可达性,不会真实窃取业务数据。全部脚本均做到安全可控,仅用于触发设备防御告警或者拦截机制,不存在实际破坏能力。
五、资产指纹库:让资产识别 “认得准”
资产指纹库依字段包含设备资产类型(sbzclx)、设备厂商(sbcs)、设备型号(sbxh)、资产标识(zcbs)、设备 MAC 地址段(sbmac)。设备资产类型枚举涵盖网络摄像机、NVR/DVR、交换机、服务器、编解码器、网关、存储设备、其他。
设备 MAC 地址段字段用于厂商 OUI 识别,OUI 编码使用英文格式。配合资产识别引擎,工具可自动识别设备品牌、型号、固件版本;无法识别的内容统一展示为 “—”,有效规避资产识别错判、型号填写错误等问题。
六、知识库的 “可维护性” 同样重要
知识库支持新增、编辑、删除、导出操作,导出格式为表格形式。模拟病毒库数据可供给防病毒检测模块下的网络、终端检测任务调用;模拟攻击库额外提供攻击脚本下载操作入口。
由此可见,知识库不是一次性导入就不再变动的静态数据集,而是一套能够跟随业务场景变化,持续维护、迭代扩充的 “活库”。