从“网络边界防御”迈向“进程级动态自适应隔离”的纵深安全实践
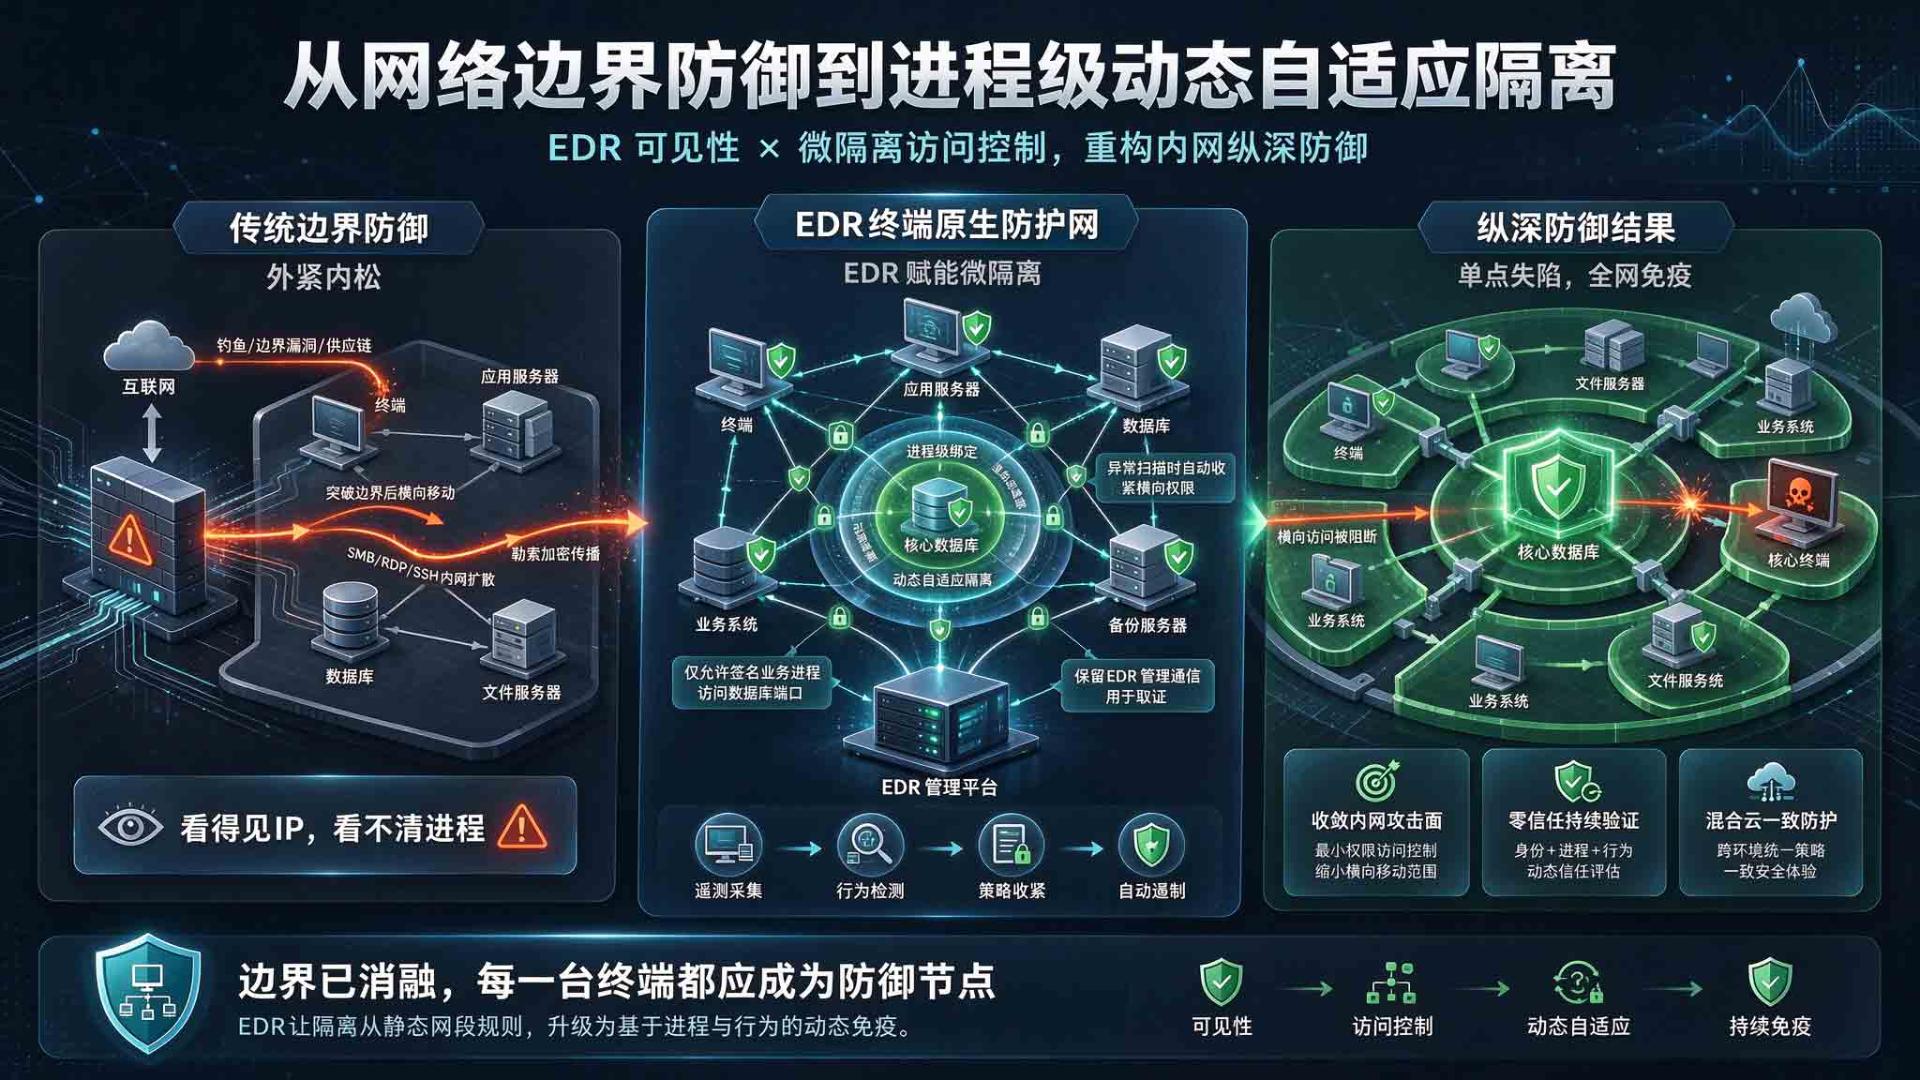
在现代企业数字化基础设施中,混合云部署、业务微服务化以及分布式办公彻底打破了传统的物理网络边界。然而,许多企业的内网安全架构依然停留在“外紧内松”的阶段——一旦攻击者通过钓鱼邮件、边界漏洞或供应链途径突破外围防火墙,便可在内网中如入无人之境,利用SMB、RDP、SSH及内网Web接口进行大规模横向移动(Lateral Movement),最终演变为全网勒索或核心数据失窃。在此背景下,将终端检测与响应(EDR)的深度可见性与微隔离(Micro-segmentation)的细粒度访问控制相结合,已成为现代企业重构内网纵深防御体系的核心支柱。
一、 传统网络隔离的局限:看得见IP,看不清进程
过去,企业主要依赖VLAN划分、传统硬件防火墙及交换机ACL来实现网络分段。这种基于IP地址、子网与端口的静态隔离方式在面对现代高级威胁时暴露出明显短板:
- 东西向流量防御盲区:同网段或同安全域内的主机之间默认互信,缺乏东西向流量的有效控制。勒索软件一旦攻陷某台办公PC或边缘服务器,往往在数分钟内即可横扫整个子网,传统边界防火墙对此完全失明。
- 缺乏进程与上下文感知:传统防火墙仅能识别“10.1.1.5 正在访问 10.1.2.8 的 445 端口”,却无法分辨发起连接的是合法的业务同步程序,还是伪装在内存中的恶意木马或被劫持的PowerShell进程。粗粒度的IP封堵极易造成正常业务中断。
二、 EDR赋能微隔离:构建“终端原生、进程级”防护网
依托部署在每台服务器与桌面终端上的EDR探针(利用Windows WFP网络过滤平台、Linux Netfilter/eBPF等内核机制),微隔离不再依赖复杂的底层网络硬件改造,而是直接下沉至操作系统内核层,展现出三大独特优势:
- 进程级细粒度访问控制:EDR能够将网络五元组(源/目的IP、端口、协议)与终端本地的进程路径、数字签名、命令行参数及父子进程链精确绑定。管理员可以制定“仅允许经过签名的合法业务进程访问核心数据库端口”的策略,即使同一台主机上的其他进程被恶意注入,其对外发起的非法横向探测也会被内核直接丢弃。
- 业务拓扑自动测绘与策略收敛:借助EDR全量遥测数据,系统能够自动测绘企业内网真实的业务访问关系图谱,直观呈现各部门终端与核心业务系统之间的东西向依赖。这使得安全团队能够精准梳理最小权限白名单,避免凭经验配置策略导致的业务误阻断。
- 威胁驱动的动态自适应隔离:传统微隔离策略多为静态配置,而EDR赋予了微隔离“动态免疫”能力。当EDR检测引擎识别出某台终端出现异常凭证转储(如LSASS内存读取)、高频端口扫描或勒索加密征兆时,可毫秒级自动收紧该主机的微隔离策略——切断其对所有内网资产的横向访问权限,同时保留与EDR管理平台的通信通道以便远程取证与处置,真正实现“单点失陷、全网免疫”。
三、 企业组织落地微隔离的三大战略意义
对于中大型企业组织而言,在EDR体系中引入微隔离不仅是技术升级,更具有深远的治理价值:首先是显著收敛内网攻击面,通过默认拒绝东西向非必要通信,直接阻断绝大多数自动化蠕虫与勒索病毒的传播路径;其次是赋能零信任架构落地,将访问控制粒度从“网段信任”细化为基于终端安全态势与进程身份的持续验证;最后是降低跨云与混合架构的运维复杂度,无论工作负载位于本地物理机、虚拟化集群还是公有云主机,均可通过统一的EDR策略引擎实现一致的安全隔离与等保合规落地。
四、 结语
在网络边界日益消融的今天,内网早已不再是天然的“安全区”。通过将EDR的终端行为检测与微隔离的内核级流量管控深度融合,企业得以在每一台终端周围筑起一道隐形而坚固的“数字防火墙”。这不仅让攻击者的横向渗透寸步难行,更为企业核心资产的持续安全运营提供了坚实保障。