一、一个被低估的现实
企业采购 EDR 时,通常先看 Windows 能力——功能列表、检测规则数、ATT&CK 覆盖度,基本都由 Windows 端支撑。等到实际部署时才发现:Mac 上装完看不到进程树,Linux 上要每台机器编译一次驱动,容器里跑的东西完全不在视野内。
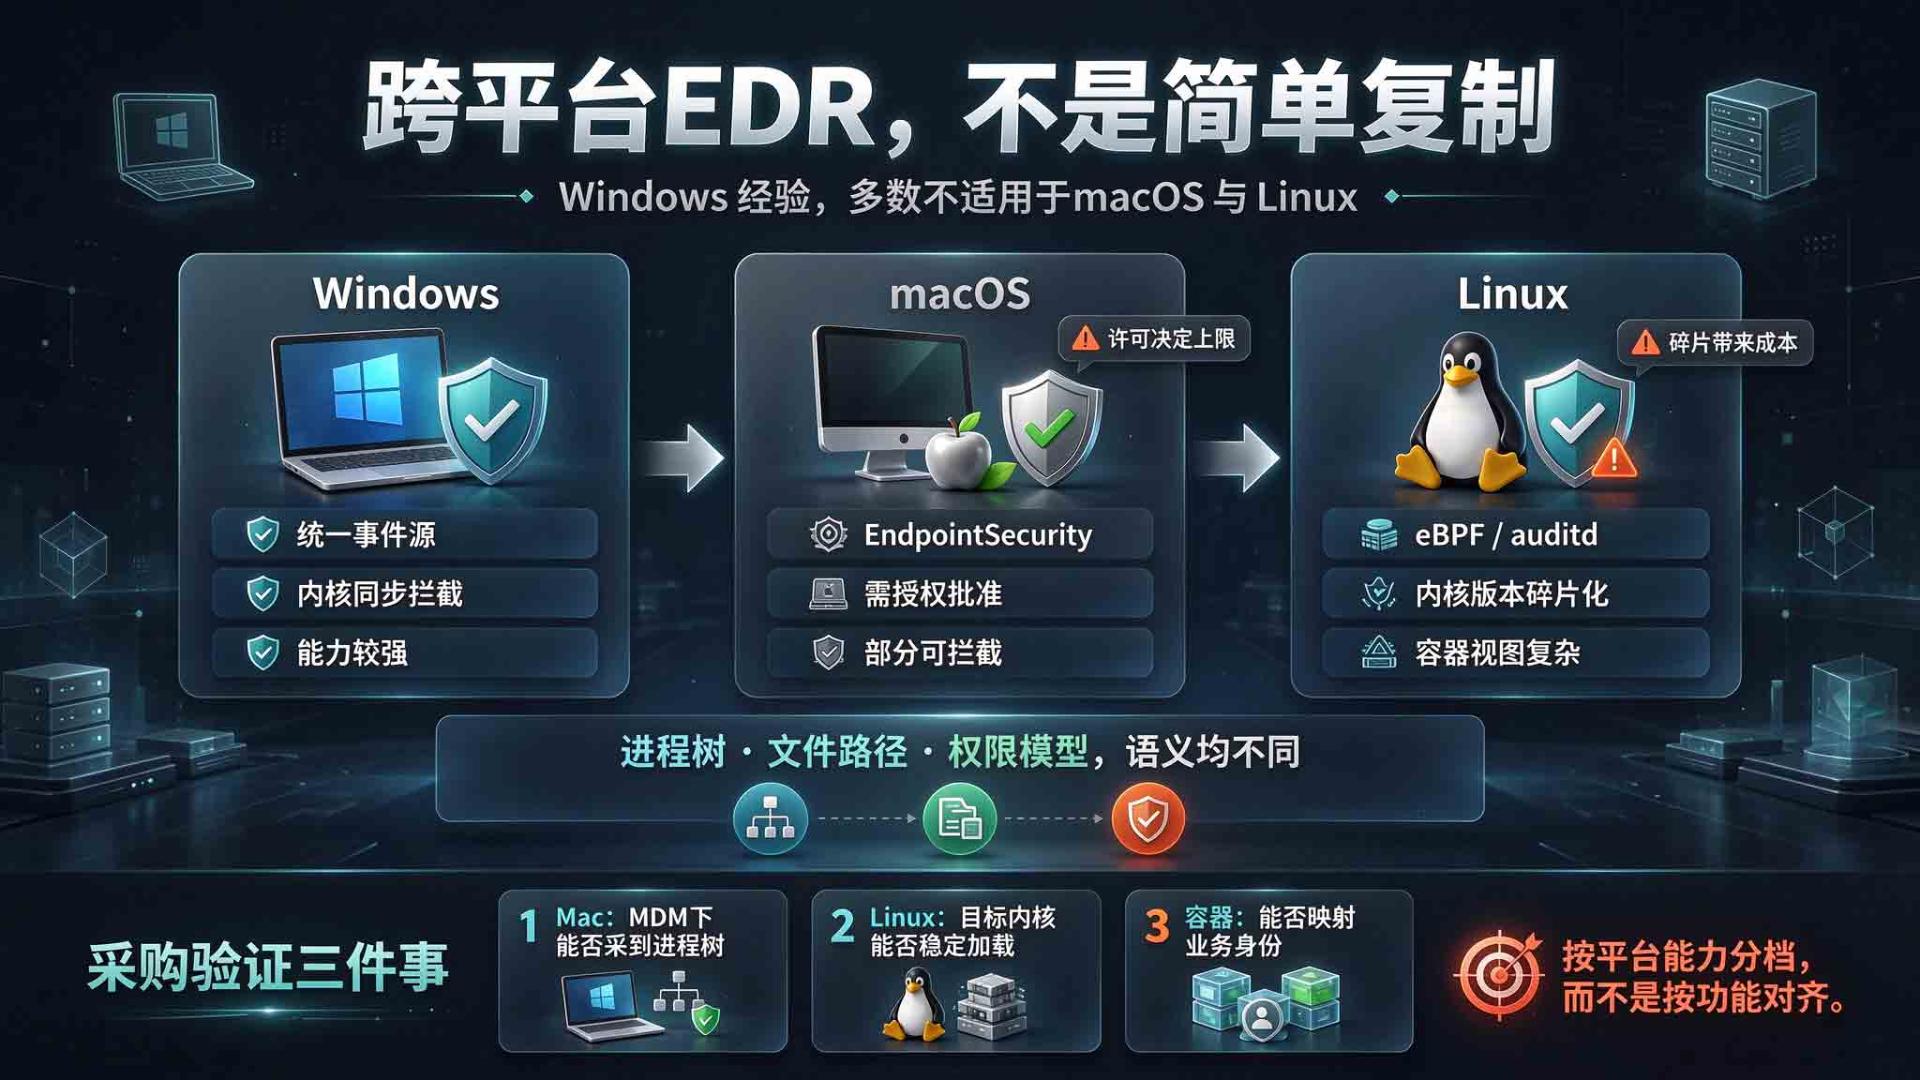
这不是厂商偷懒,而是三个平台的底层机制根本不同:
|
维度 |
Windows |
macOS |
Linux |
|
内核扩展 |
驱动(.sys),可加载 |
10.15 起基本被禁 |
可加载,但需匹配内核版本 |
|
系统事件源 |
ETW、内核回调、Minifilter |
EndpointSecurity 框架 |
auditd、eBPF、fanotify、LSM |
|
拦截决策 |
可在内核同步阻断 |
可对部分事件 in-flight 决策 |
fanotify/LSM 可拦,eBPF 受限 |
|
统一性 |
版本相对统一 |
相对统一 |
发行版 × 内核版本高度碎片 |
结论先行:跨平台 EDR 不能按"功能对齐"来设计,只能按"能力分档声明"来设计。下面逐平台拆解。
二、三平台能力对照
|
能力 |
Windows |
macOS |
Linux |
|
进程创建事件 |
完整(含命令行、父进程、令牌) |
完整(ES 框架) |
依赖 auditd/eBPF,可完整 |
|
文件写入阻断 |
Minifilter 同步拦截 |
ES 框架支持 in-flight 决策 |
fanotify 可拦,eBPF 需 LSM |
|
网络外联记录 |
WFP/ETW |
Network Extension |
eBPF/auditd(比 Windows 弱) |
|
内存扫描 |
可读进程内存 |
受 SIP 限制,受限较多 |
可读 /proc/pid/mem(需权限) |
|
系统调用级遥测 |
需自建回调 |
不可(无 syscall hook) |
eBPF 全量(支持时) |
|
卸载/自保护 |
驱动自保护可行 |
受系统策略约束 |
受 systemd/内核模块约束 |
|
内核版本碎片 |
低 |
低 |
极高 |
这张表解释了为什么 Mac 上的 EDR 常被吐槽"看得见但管不住",Linux 上的则常被吐槽"规则不统一"。
三、macOS:内核扩展时代已经结束
3.1 kext 的退场
macOS 10.15(Catalina)起,苹果把内核扩展(kext)逐步替换为系统扩展(System Extension),后者运行在用户态而非常规内核态。苹果的设计意图很明确:kext 拥有对操作系统的完全访问权限,一旦崩溃就是内核崩溃;用户态扩展只获得完成其功能所必需的权限。
对 EDR 的直接后果:
- 不能再用kext 做全局 Hook。以前在 kauth、KernelAuth 等位置拦截文件与进程操作的路子断了。
- 必须申请entitlement。使用 EndpointSecurity 框架需要向苹果申请特定 entitlement,并连同 App 与扩展一起用开发者证书签名。这不是"申请了就有",苹果会审核用途——这也是为什么能做 macOS EDR 的厂商数量远少于 Windows。
- 用户态实现意味着拦截路径变长:内核产生事件→ 传给用户态扩展 → 扩展决策 → 回传内核。虽然苹果设计了高效的通信机制,但相比 Windows 的 Minifilter 同步回调,链路天然更长,性能与超时处理更需谨慎。
3.2 EndpointSecurity 框架的两种模式
这是 macOS EDR 的核心事件源,提供两类接口:
- 通知模式(AUTH事件的事后通知):事件已经发生后告知扩展,用于记录与检测,无法阻止。
- 决策模式(in-flight决策):事件在发生过程中把控制权交给扩展,扩展可返回 allow 或 deny。这是 macOS 上实现"实时阻断"的唯一正规途径,但只有部分事件类型支持决策(典型如进程执行、文件打开/创建/重命名),大量事件只能事后通知。
这意味着 macOS 上的拦截能力是事件类型白名单式的:能拦 exec、能拦关键文件操作,但不可能像 Windows 那样做到"任何 API 调用都能拦"。
3.3 系统扩展需要用户批准
macOS 11(Big Sur)起,系统扩展在运行前需要用户批准。这带来一个大问题:批量部署时的静默安装。
- 普通用户需要手动在"系统设置→ 隐私与安全性"中批准扩展加载,以及授予完全磁盘访问权限、网络过滤权限等。
- 企业环境依赖MDM(移动设备管理)下发配置描述文件来预先授权,才能实现静默部署。
- 若MDM 未配好,会出现"装上了但不工作"的典型故障:Agent 进程在跑,扩展未获批准,所有事件都采集不到,控制台显示"已安装"但无数据。
这是 macOS EDR 部署失败最常见的原因,且故障表现隐蔽。
3.4 SIP 与不可触碰区域
系统完整性保护(SIP)在开启状态下会:
- 强制校验kext 签名(虽然基本已不用 kext);
- 保护系统卷上的系统文件与目录不被修改;
- 限制对系统进程的操作。
对 EDR 的影响:
- 不能修改系统二进制,因此传统"用户态Hook 系统库"的做法在受保护路径上失效;
- 不能随意终止系统进程,响应动作中的"杀进程"对系统进程无效;
- 全盘扫描受限,某些路径不可读,除非获得完全磁盘访问(FullDisk Access)权限。
3.5 macOS 的响应能力清单
综合下来,macOS 上 EDR 可用的响应动作与 Windows 有实质差异:
|
响应动作 |
Windows |
macOS |
|
终止进程 |
可,含系统进程(需高权限) |
可,但系统进程多受保护 |
|
隔离文件 |
可 |
可(重命名/移动,需权限) |
|
网络隔离 |
可(WFP) |
可(Network Extension 过滤) |
|
阻断后续执行 |
可(同步拦截) |
部分(仅决策类事件) |
|
卸载自身 |
受自保护约束 |
受系统策略约束,通常需管理员显式操作 |
|
内存取证 |
可 |
受限较多 |
注意:Apple Silicon 机型上还有额外限制(如需内核授权降级才能加载某些第三方内核代码,而这在生产环境不可行),所以现代 macOS EDR 基本只走系统扩展路线。
四、Linux:没有 ETW,也没有统一答案
4.1 为什么 Linux 上的 EDR 天生更"碎"
Windows 有一个统一的 ETW(Event Tracing for Windows)作为系统级事件总线,一次接入就能拿到全系统事件。Linux 没有等价物,只有若干互不覆盖的机制:
|
机制 |
采集能力 |
拦截能力 |
主要问题 |
|
auditd |
系统调用级审计 |
弱(可配规则但开销大) |
全局单例、规则冲突、日志噪声 |
|
eBPF |
内核态探针,覆盖广 |
需借助 LSM hook |
内核版本依赖、verifier 限制 |
|
fanotify |
文件系统事件 |
可实时拦截 |
仅文件维度,进程维度弱 |
|
内核模块 |
可任意 Hook |
可 |
需匹配内核版本,维护成本极高 |
|
LSM(BPF LSM) |
安全决策点 |
可拦截 |
需内核支持 BPF LSM |
厂商通常组合使用:eBPF 做遥测,fanotify 或 LSM 做文件拦截,内核模块作为补充。
4.2 auditd 的全局单例问题
auditd 是很多 Linux EDR 的首选事件源,但它有一个致命的结构性问题:系统级审计规则是全局的。
- 规则不是按进程隔离的,多个应用同时注册审计规则会相互叠加;
- 规则集过大时系统调用开销急剧上升,可能拖慢整机;
- 日志格式解析复杂,且噪声极大。
这正是为什么部分厂商(如微软 Defender for Endpoint on Linux)提供 eBPF 传感器作为 auditd 的替代方案——官方描述的理由包括降低系统级 auditd 日志噪声、避免应用间规则冲突。"多应用争抢全局规则"是 Linux 上部署多个安全产品时的典型冲突源。
4.3 内核模块的版本噩梦
用内核模块做 EDR 的传统路线,在 Linux 上会遇到维护成本的指数爆炸:
- 内核模块必须针对特定内核版本编译(或用DKMS 在目标机编译);
- 企业环境中同时存在CentOS/RHEL/Ubuntu/Debian/SUSE,内核版本从x 到 6.x 不等;
- 某些发行版(如RHEL 系)使用 kABI 白名单限制第三方模块,未在白名单的结构体字段变更会导致加载失败或崩溃;
- 内核升级后模块需重新编译,一次未跟上就是一轮全量故障。
已有实际案例:某厂商的 eBPF 传感器在特定内核版本(如 Oracle Linux 8.8 搭配 5.15.0-0.30.20.el8uek 内核)上曾出现内核 panic,需要在支持矩阵中明确排除。这类问题不是偶发,是 Linux 平台的常态。
4.4 eBPF 的真实边界
eBPF 常被宣传为"万能方案",实际有明确限制:
- CO-RE(CompileOnce – Run Everywhere):借助 BTF 类型信息,可以让同一份 eBPF 程序跨内核版本运行,大幅缓解碎片化。但前提是目标内核开启 BTF 支持(CONFIG_DEBUG_INFO_BTF),不少老内核或定制内核没有。
- Verifier 限制:内核在加载前对eBPF 程序做静态验证,禁止无限循环、限制指令数、限制栈大小。复杂逻辑必须拆成多个程序或借助 map 传递状态。
- 不能睡眠:多数eBPF 程序上下文不允许阻塞操作,无法做"等待用户态决策"这类同步判断——这是 eBPF 难以独立实现真正拦截的根本原因。
- 拦截需挂LSM hook:想做阻断必须把程序挂到 LSM 的安全决策点(如 file_open、task_kill),而这些 hook 的可用性和可写性依赖内核配置(CONFIG_BPF_LSM、CONFIG_LSM 中的启用顺序)。
- 老内核不支持:x以下内核基本无缘现代 eBPF 能力,只能退回 auditd 或内核模块。
4.5 容器带来的额外干扰
Linux 是容器的主战场,这给 EDR 带来 Windows 上不存在的问题:
- 宿主机上的EDR 看到的是全局 PID 视图,容器内的进程在宿主机上是另一个 PID;
- 同一进程在不同容器的namespace 中有不同视图,需要做 namespace → 容器 ID → 业务身份 的映射;
- 容器频繁创建销毁,进程树在宿主机视角下会呈现"父进程是containerd-shim"这类与业务无关的结构;
- 若EDR 部署在容器内(而非宿主机),则看不到宿主机事件,且容器重建后 Agent 状态丢失。
因此 Linux 上正确的部署位置通常是宿主机节点级 Agent,而非容器内 Agent,并配合 namespace 映射还原业务语义。
五、三平台的行为语义差异
即使采集到了事件,三个平台的"语义"也不一样,这会直接影响检测规则的复用:
5.1 进程树
- Windows:有明确的ParentProcessId,且进程创建事件中自带父进程信息,进程树还原可靠。
- macOS:EndpointSecurity提供进程与父进程的关联,但短生命周期进程(fork-exec 极快)可能采集到时父进程已退出。
- Linux:fork与 exec 是两步,clone() 后可能直接 exec,也可能 fork 后长期不 exec;ppid 可复用(PID 回绕),需要结合启动时间判断,否则会拼出错误的进程树。
5.2 文件路径
- Windows 有盘符、UNC路径、\\?\ 前缀等多种表示,同一文件可能有短路径(3 格式)与长路径两种写法,需归一化。
- macOS 有HFS+/APFS 的大小写不敏感但保留大小写问题(默认卷不区分大小写),路径比较需统一小写。
- Linux 有符号链接、硬链接、bindmount、overlay 挂载,同一 inode 可对应多个路径,按路径匹配会漏。
这是检测规则跨平台复用最大的障碍:一条基于路径的 Windows 规则,直接搬到 Linux 上往往失效。
5.3 权限模型
- Windows 用令牌(Token)表示权限,含SID、完整性级别(IL)。
- macOS 用POSIX 权限 + TCC(隐私权限数据库)+ entitlement。
- Linux 用UID/GID + capabilities + SELinux/AppArmor 标签。
"谁有权做什么"的判定逻辑完全不同,响应动作的权限前提也不同:Windows 上 SYSTEM 权限几乎无所不能,Linux 上 root 也受 LSM 约束,macOS 上即使 root 也受 SIP 约束。
六、产品化取舍:统一还是分平台
面对上述差异,产品设计有三种路线:
路线 A:功能对齐(不推荐)
追求三个平台功能列表完全一致。结果通常是:为了对齐而夸大 mac/Linux 能力,或为了对齐而砍掉 Windows 的深度能力。前者导致客户预期落空,后者浪费平台优势。
路线 B:能力分档声明(推荐)
- 明确每个平台的能力矩阵,标出"支持/部分支持/不支持";
- 检测规则按平台分别编写,共享的是抽象检测意图(如"Office应用启动子进程")而非具体规则文本;
- 响应动作按平台能力降级:Windows可"隔离+杀进程+断网",macOS 可能只能"隔离+断网",Linux 可能只能"隔离+记录"。
路线 C:完全分平台产品
三个独立产品线,共享云端平台与规则管理。适合大厂,运维成本高但每端体验最佳。
实践中多数厂商走路线 B,少数走 C。
七、部署时的具体注意事项
7.1 macOS
- 必须规划MDM:无 MDM 时 macOS EDR 无法静默部署,需要在每台设备上手动批准扩展与授权,不现实。
- 验证扩展加载状态:不要只看Agent 进程是否存在,要检查系统扩展是否已批准、完全磁盘访问是否已授予。
- 注意升级后的重新批准:某些系统升级后扩展可能需要重新确认。
- Apple Silicon 与Intel 分开验证:两类机型的限制不同,测试要覆盖。
7.2 Linux
- 维护内核兼容矩阵:明确支持哪些发行版× 内核版本组合,并在部署前做内核版本探测,不匹配时降级到安全模式而非硬加载。
- 避免与其他安全产品抢auditd 规则:部署前检查已有审计规则,评估冲突。
- 宿主机级部署:容器场景下Agent 装在节点上,不要装在容器内。
- 准备降级路径:eBPF不可用时(无 BTF、内核过老、LSM 未启用),应能自动切换到 auditd 模式并明确告警"当前为降级采集"。
- 谨慎处理内核升级:把内核升级纳入EDR 兼容性回归流程,避免批量升级后大面积失效。
八、总结
跨平台 EDR 的工程现实可以浓缩为三句话:
- macOS 的关键词是"许可"——不是技术做不到,是苹果不允许。kext被禁、entitlement 需审核、扩展需用户批准、SIP 保护关键区域。能力上限由平台策略决定,不由厂商技术决定。
- Linux 的关键词是"碎片"——没有统一事件总线,auditd/eBPF/fanotify/内核模块各有短板;内核版本× 发行版 × 容器三层叠加,兼容性维护是长期成本而非一次性投入。
- 三个平台的关键词是"语义不同"——进程树、路径、权限模型都不同,检测规则不能直接移植,响应动作必须按平台降级。
对采购方的实际建议:评估跨平台 EDR 时,不要看 Windows 的功能列表,而要索要每个平台的能力矩阵,并在真实环境中验证三件事——Mac 上能否在 MDM 下静默装好并采到进程树,Linux 上目标内核版本能否加载且不崩,容器场景下能否把容器内行为映射回业务。这三件事过不了,Windows 端再强也无法覆盖全公司。