从“物理封堵”到“内核级精控”:EDR桌面管理中的USB外设管控技术解析
2026-11-18 03:56分享
基于驱动拦截与上下文审计的终端外设安全架构实践
在企业终端安全体系中,USB接口既是日常办公高效传输的“桥梁”,也是数据外泄与恶意代码摆渡的“高危通道”。无论是员工无意接入携带勒索病毒的私人U盘,还是恶意通过BadUSB伪装键盘注入攻击载荷,抑或是离职前通过移动硬盘批量拷贝核心源码,传统基于注册表禁用(如修改USBSTOR服务启动项)或组策略封堵的桌面管理手段,往往存在“一刀切影响业务”与“权限易被本地管理员绕过”的痛点。现代和中科技神雕EDR(终端检测与响应)系统通过深入操作系统内核层,将静态设备管控与动态行为遥测相融合,构建了精细化、抗绕过的USB安全管控体系。
一、 内核级技术底座:EDR如何实现精准外设拦截
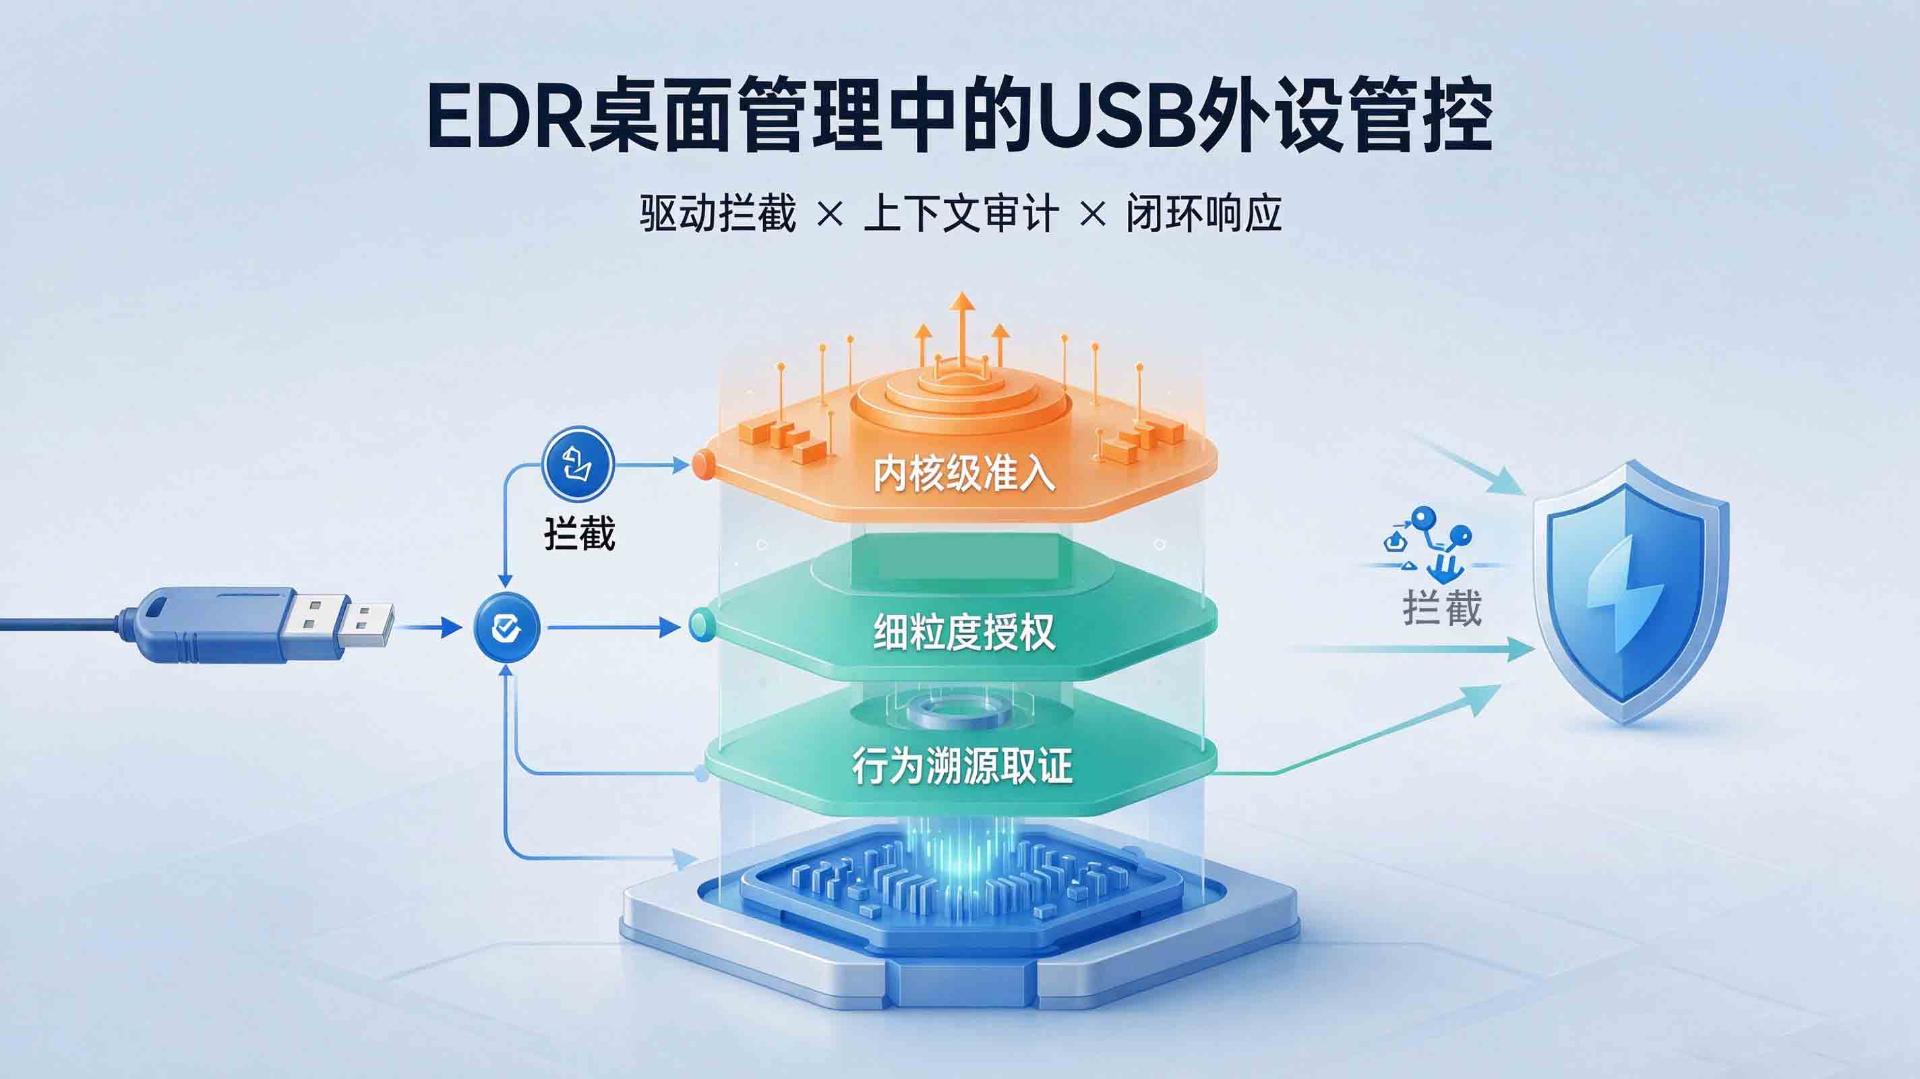
为了确保管控策略在系统启动早期生效且无法被用户态进程篡改,神雕EDR在Windows与Linux平台上均采用内核态驱动挂载机制实现外设拦截:
- Windows架构下的PnP与Minifilter协同:在Windows环境下,神雕EDR通常结合PnP(即插即用)过滤驱动与文件系统微过滤驱动(Minifilter)实现双层控制。PnP过滤驱动挂载于USB总线驱动栈中,在设备枚举阶段即可捕获设备描述符,解析厂商ID(VID)、产品ID(PID)、设备序列号(Serial Number)及接口类代码(Interface Class),从而在设备盘符挂载前完成白名单鉴权;而Minifilter则挂载于文件系统栈,针对已放行的存储设备,在IRP_MJ_CREATE、IRP_MJ_WRITE等I/O请求包层面实现精细化的只读控制与文件级过滤。
- Linux架构下的udev与内核钩子联动:在Linux桌面端,神雕EDR普遍利用udev规则联动内核安全机制(如LSM钩子、USB授权接口authorized属性)以及fanotify/eBPF技术。在内核usb_device添加事件触发时即时校验设备指纹,未授权设备直接将sysfs中的authorized置为0,从驱动绑定层面彻底阻断设备初始化。
二、 超越“禁用”:细粒度分级管控策略
现代企业办公场景复杂,单纯的“全盘禁用”已无法满足研发、财务与外勤等部门的差异化需求。神雕EDR的USB管控核心在于基于设备属性与业务上下文的多维策略引擎:
- 多维设备指纹与类型识别:系统可精确区分大容量存储设备(Mass Storage)、便携式媒体设备(MTP/PTP,如智能手机)、无线网卡、蓝牙适配器及人机接口设备(HID)。例如,针对近年来高发的BadUSB攻击,神雕EDR可对新接入的模拟键盘设备进行特征识别与二次确认阻断,防止伪造击键执行恶意PowerShell脚本。
- 差异化访问控制与动态授权:支持基于组织架构、终端分组、设备唯一序列号设置白名单,实现“专盘专用”。同时提供“禁止接入”、“只读模式(仅允许从U盘拷入,严禁向U盘写入)”、“加密分区读写”及“临时授权申请”等灵活权限粒度,兼顾安全底线与业务连续性。
三、 行为审计与威胁联动:EDR赋予桌管“闭环响应”能力
与传统桌面管理工具最大的不同在于,神雕EDR不仅执行“准入控制”,更将外设事件纳入全量终端遥测图谱中,形成检测与响应闭环:
- 进程级文件外发审计:当终端向外部存储设备写入文件时,神雕EDR可记录完整的文件操作审计日志,包括操作进程名、进程命令行、源文件路径、目标路径、文件大小及哈希值,并支持对敏感文件进行影子备份(File Shadowing),确保一旦发生泄密事件可精准溯源取证。
- 摆渡木马检测与自动化遏制:神雕EDR能够将“U盘接入事件”与后续的“进程创建事件”进行关联分析。例如,当检测到U盘根目录下的隐藏可执行文件或恶意LNK快捷方式被触发,并试图释放载荷或修改系统启动项时,神雕EDR检测引擎可即时阻断恶意进程,并自动触发设备逻辑弹出或终端网络隔离,遏制跨网摆渡攻击的扩散。
四、 结语
在零信任与数据安全合规要求日益严格的今天,桌面管理中的USB管控已从简单的“端口封堵”演进为集“内核级准入、细粒度权限控制、文件操作审计与恶意行为阻断”于一体的综合防御能力。借助神雕EDR的底层可见性与实时响应机制,企业既能消除物理接口带来的安全盲区,又能为合规的业务数据流转保留弹性通道,真正筑牢终端安全的最后一道防线。
推荐阅读
相关新闻

粤ICP备2026035979号-1 Copyright All Rights Reserved ©2025和中通信科技有限公司版权所有,和中通信科技有限公司简称【和中科技】