接到迎检通知,多数人先问一句要交什么材料。设备台账、账号管理记录、漏洞整改情况,三样一列,问题就露出来了:前端摄像机多少路、NVR 几台、什么牌子、哪年上的线,采购单在财务手上,验收资料压在档案室,机房值班的人已经换过三拨。
这跟管理水平关系不大。视频监控用了十几年,设备逐年加,平台后来叠上去,建设验收在基建口,日常运维在信息中心,谁手里都没有一份完整的东西。清单停在采购那年,账号还是建设时的默认口令,当年为远程调试开的端口,人调走了,端口还开着。平时没人查,迎检就得现补。
迎检看的是四件事
资产最容易卡住。前端摄像机、NVR 和存储、视频网关、平台软件,分别什么型号、固件什么版本、装在哪个点位、谁负责维护。一项说不清,后面的账号和漏洞都无从谈起。
账号和口令是现场常抽查的。出厂密码没改、几个点位共用一个账号、离职换岗的人账号还在用,老系统里这三样都不少见。
漏洞和基线配置容易被忽略。同一个项目里的设备分几年采购,固件版本跨度大;有的为了兼容旧平台,安全配置一直没按基线收紧。
对外暴露最容易被漏掉。为了远程调看画面,端口映射到公网,时间一长没人记得,当初负责的人也调走了。哪些端口开着、开了多久,扫一遍才知道。
这四样都查资料查不出来。台账写的是应该怎样,设备上跑的是实际怎样,中间的差距就是迎检时答不上来的地方。
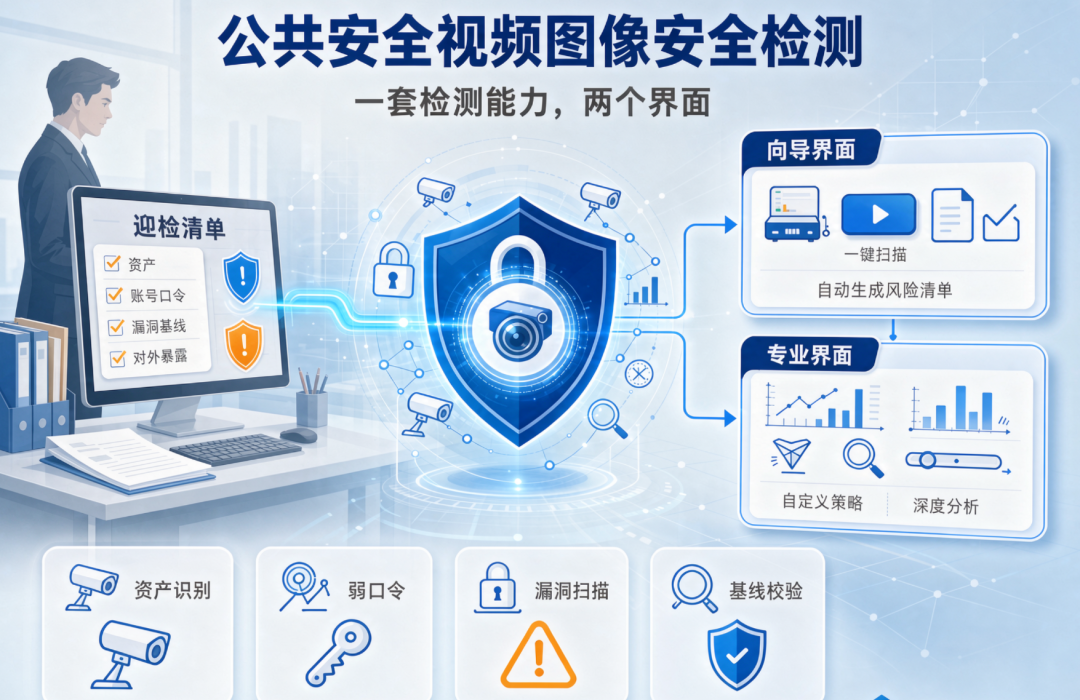
一套检测能力,两个界面
和中科技这套公共安全视频图像安全检测工具,底子是一套检测能力,界面做了两个。
一线管理人员用向导界面:选好范围点开始,跑完给一份风险清单。不用懂漏洞原理,也不用记扫描参数,值班的人和信息中心的管理岗都能操作。
安全技术人员用专业界面:范围自己划,检测策略可以调,单项结果能看到细节,方便研判。同一批设备,两种人各用各的界面,结果出自同一套检测。
检测按视频设备来做
工具会自动识别视频资产,查弱口令,扫漏洞,校验基线配置,排查高危端口和外网暴露。
视频设备的端口、协议、固件特征跟普通 IT 资产不太一样。比如摄像机的RTSP流媒体端口、ONVIF设备管理协议、GB/T 28181信令端口,通用扫描工具要么识别不出来,要么把视频设备误判成普通服务器,漏报和误报都高。不做这层适配,资产识别容易漏,弱口令判断容易误报,报告列出一堆条目,落地时没人认。
跑完自动生成分级报告,按高、中、低标注,落到具体设备和该改的动作。拿着这个排整改顺序,比在会上讨论要不要整改有用。
两种形态交付,三条路往下走
点位集中、网络可控的单位,优先整机现场摸排;项目型集成商做前期评估,用限时授权软件更灵活。
整机形态是便携一体化硬件,带到现场,对一片区域的视频系统做一次摸底。点位分散、现场网络条件不好的地方,用着方便。
软件形态给限时授权,集成伙伴在自己项目里做前期自查,把安全评估放进方案和交付环节。
报告出来后,单位技术团队能自己改的,按报告整改,工具留着复测。缺人手的,找和中科技的安全专家协助定位和整改。整改完要看得见效果的,可以按需叠加渗透测试、基线验证、MSS 托管运营,把一次自查接成长期盯防。
已经用过的地方
方案在多地试用过,公安配套、边检、交通、教育、医疗都有,覆盖重庆、新疆、青海、上海、江苏常州、连云港等区域。
这些地方的情况差不多:点位多,系统建得早,运维人手不够。先把底数和风险清单拉出来,钱和技术力量往哪投就有了依据,比迎检前突击补材料省事。
边界
工具用于单位内部自查摸底,输出只作整改参考。正式结论以主管部门核验为准,工具本身不具备官方检测判定效力。
它能做的是把问题提前摆到桌面上。哪项算合格、哪项必须改,还是核验结果说了算。
合作
视频安全这事铺得开,一家的队伍跑不完所有点位。我们面向集成商和渠道伙伴开放合作:可以联合做客户侧自查,可以用授权软件做项目前期的安全评估,也可以在项目交付里加上专家支撑和增值服务。
手上有医院、学校、园区、交通点位的视频项目,或者单位正等着迎检,可以先挑一个片区试点,把底数跑出来,再谈后面怎么整改、怎么长期盯。