引言:被遗忘在车间的那些Windows
2026年11月,NCSC披露的欧洲超市制冷系统被攻击事件,让一个长期被忽视的事实浮出水面:关键基础设施的攻击面,早已从办公室延伸到了车间、冷库、产线和配电房。 那些控制制冷温度、调节产线节拍、监控电力负荷的系统,很多运行在Windows之上——而且,往往是十年前的Windows。
在某汽车零部件工厂的应急响应中,安全团队发现了一台运行Windows Server 2008的上位机:它控制着整条涂装产线的工艺参数,自2015年部署后从未打过补丁,杀毒软件因"影响PLC通信稳定性"被卸载,RDP端口对全厂网段开放,管理员密码是出厂默认值。这台机器不在任何IT资产台账里,不在漏洞扫描范围内,也没有任何终端安全软件。但它一旦被攻陷,整条产线可以停摆,甚至可以造成物理安全事故。
这不是个例。在OT(运营技术)环境中,这样的Windows终端数以百万计——HMI(人机界面)、SCADA服务器、工程师站、历史数据库、OPC网关、CNC上位机。它们是工业世界与IT世界的接口,也是攻击者进入物理世界的大门。
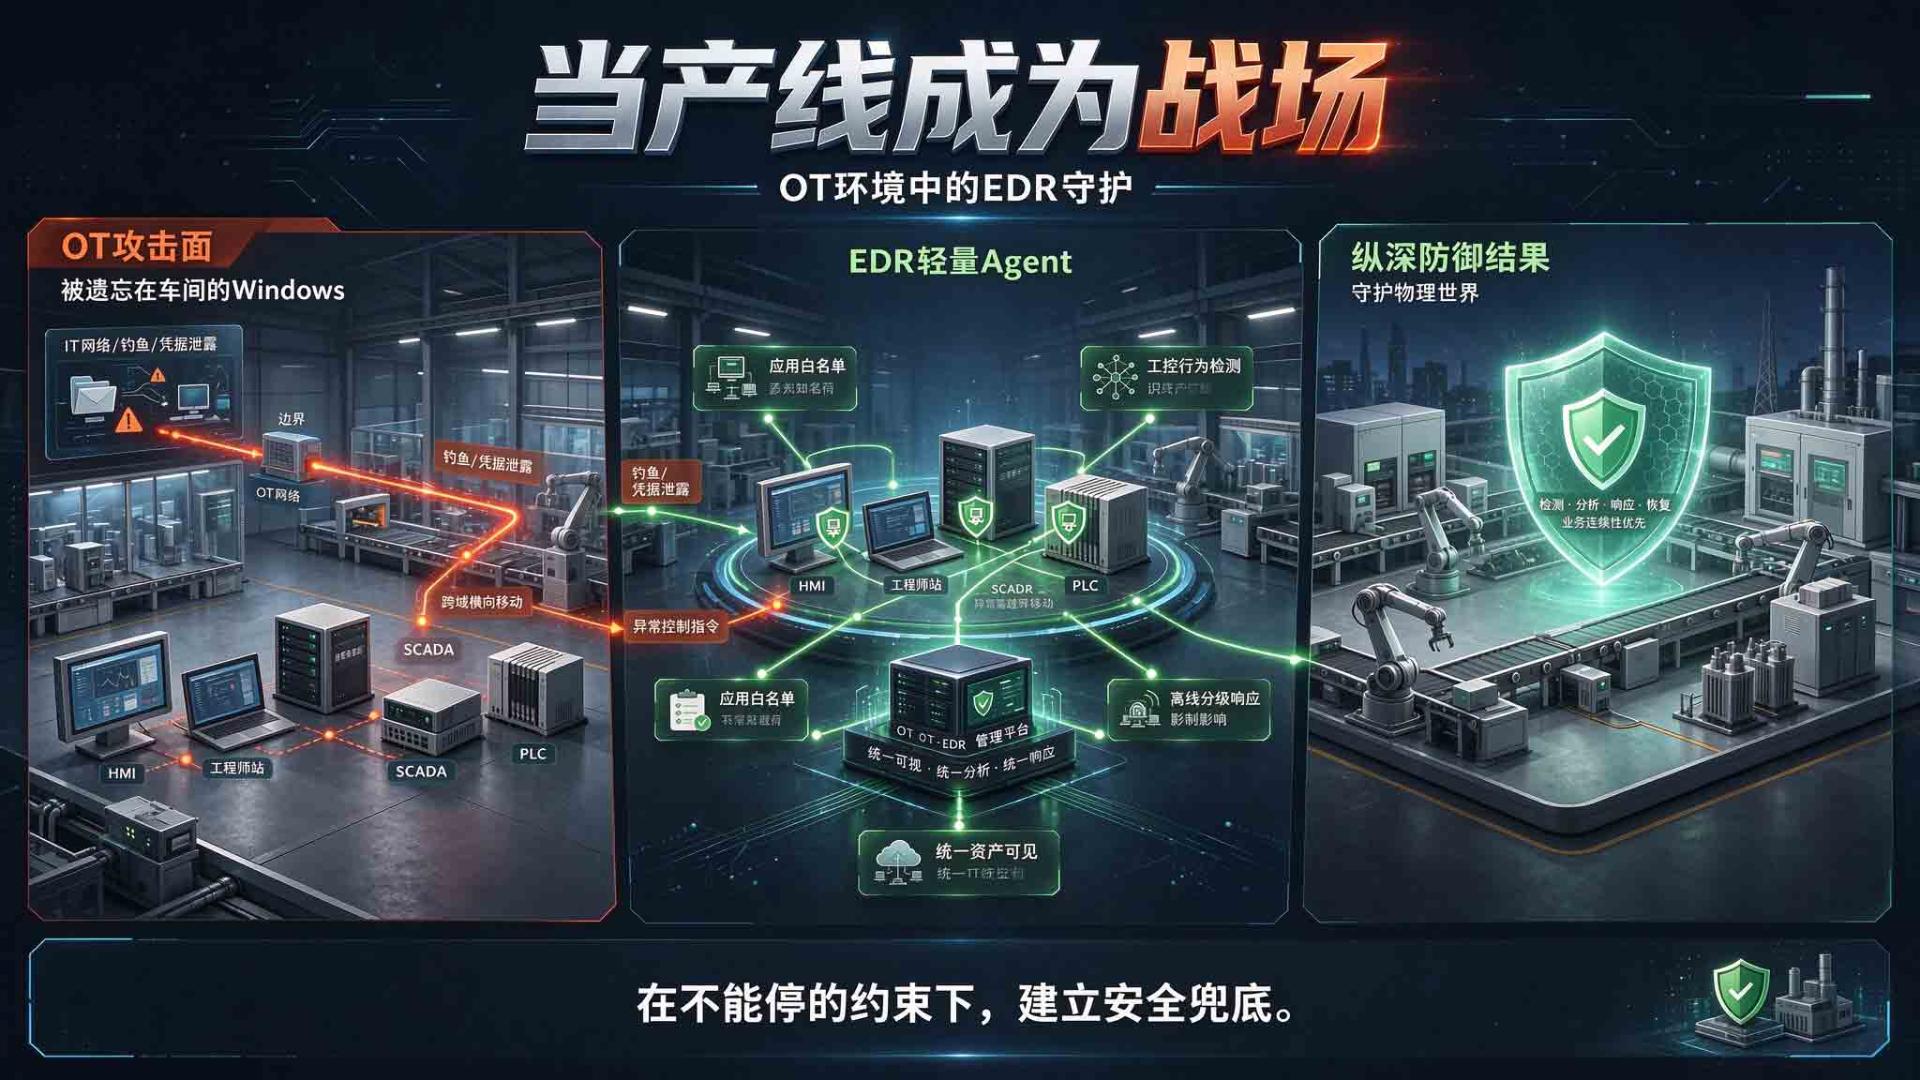
问题分析:OT环境中的Windows漏洞盲区
OT环境的Windows终端,面临着一组与IT环境截然不同的、结构性的漏洞风险:
"不能停"的系统,打不了的补丁。 OT系统的第一原则是可用性——产线停机一小时的损失可能高达数百万元,某些流程(如化工、冶金)甚至不允许非计划停机。这导致补丁管理在OT环境中几乎处于"冻结"状态:补丁需要经过漫长的兼容性验证(工业软件厂商往往不支持最新补丁)、需要安排在极少的计划停机窗口、需要承担"打完补丁产线起不来"的风险。结果是,大量OT终端的补丁水平停留在部署当年的状态。
EOL系统与老旧协议——技术债的集中爆发。 OT环境的技术迭代周期远长于IT:一台HMI可能服役15年,一套SCADA系统可能沿用20年。Windows XP、Windows 7、Windows Server 2003/2008在OT环境中仍然大量存在,而这些系统早已停止安全支持。同时,OT环境广泛使用老旧的工业协议(Modbus、PROFINET、DNP3、OPC DA),这些协议设计之初几乎没有考虑安全性——无认证、无加密、无完整性校验。攻击者一旦进入OT网络,就可以直接向设备发送控制指令。
"气隙隔离"的幻觉。 很多企业认为OT网络与IT网络物理隔离(air gap),因此是安全的。但现实中的"气隙"早已千疮百孔:远程运维需要、设备厂商的远程诊断、工程师用U盘拷贝程序、IT/OT融合项目、无线网络覆盖——每一个连接点都是气隙上的一个洞。攻击者通过一台被感染的工程师笔记本电脑、一个带毒的U盘、或一条被攻陷的远程运维通道,就能从IT网络跨越到OT网络。
安全软件的"水土不服"。 OT环境对安全软件有极其苛刻的要求:不能占用过多CPU/内存(会影响实时控制)、不能频繁扫描磁盘(会影响工控软件读写)、不能自动更新(会引入不可控变更)、不能误杀工业软件。传统杀毒软件在OT环境中往往被禁用或排除大量目录,导致实际防护形同虚设。更关键的是,很多OT终端连"安装一个agent"都需要经过漫长的变更审批。
可见性缺失——不知道车间里有什么。 IT部门管不到OT资产,OT部门不关心安全,两套体系之间缺乏统一的资产视图。一台新接入的工程师笔记本、一台被临时接入的调试设备、一个未经审批的无线AP——这些"影子资产"构成了OT网络中最危险的未知攻击面。
EDR解决方案:为OT环境重新设计的终端防护
面对OT环境的特殊约束,EDR需要一套"轻量、可控、不影响生产"的防护方案:
轻量级Agent与低开销运行。 面向OT的EDR采用轻量化设计——低CPU占用、低内存占用、可配置的扫描策略(如仅在维护窗口执行全盘扫描)、支持排除工业软件目录和进程。关键的监控能力(进程创建、网络连接、关键文件变更)以极低的开销持续运行,而重量级的分析任务可以放到边缘管理节点或云端完成。这让EDR能够在"不能影响生产"的前提下,提供持续的安全可见性。
应用白名单——比"找坏人"更适合OT。 OT环境的特点是"软件种类固定、行为模式稳定"——一台HMI上运行的程序可能三年都不会变。这使得应用白名单(Application Whitelisting)成为OT环境最有效的防护手段:只允许已知的、经过审批的程序和脚本运行,任何未授权的可执行文件、脚本、DLL一律阻断。白名单不依赖病毒特征库,不需要频繁更新,误报率低,且能有效阻断勒索软件、挖矿木马、以及攻击者投放的各种载荷。EDR将白名单与行为监控结合——白名单负责"只让该跑的跑",行为监控负责"盯着跑起来的东西别乱来"。
OT协议与工控行为的异常检测。 EDR与OT网络流量分析协同,监控工控终端上的异常行为:HMI进程突然向PLC发送非预期的控制指令、工程师站出现异常的OPC连接、SCADA服务器在非维护时间修改组态、历史数据库出现大批量导出。这些行为在传统IT安全视角下可能"看不出问题",但在OT语境下是极其危险的信号。EDR将终端行为与工艺流程基线结合,识别"违背工艺逻辑"的操作。
离线与隔离环境下的可用性。 OT环境常常无法连接互联网,EDR需要支持离线部署、本地管理控制台、离线升级包(通过受控介质导入)、以及断网状态下的本地检测与响应能力。同时,EDR的响应动作需要"可控"——隔离一台终端可能意味着停掉一条产线,因此OT版EDR通常提供分级响应策略:先告警、再限制、最后隔离,且隔离动作需要人工确认或与工控系统联动确认。
IT/OT统一的资产可见性。 EDR平台将OT终端纳入统一的资产管理视图——自动发现车间网络中的Windows终端、识别其角色(HMI/工程师站/SCADA服务器)、采集操作系统版本、补丁状态、开放端口、运行的服务。这让原本"黑箱"的OT网络变得可见:哪些终端已EOL、哪些缺失关键补丁、哪些开放了不必要的RDP/SMB、哪些存在异常外联。可见性是所有防护的前提。
跨域攻击链的关联检测。 攻击者从IT到OT的路径通常是:钓鱼获取IT凭据→横向移动到工程师站→通过工程师站连接OT网络→在HMI/SCADA上执行恶意操作。EDR通过跨IT/OT的终端行为关联,识别这条完整路径——当一台办公终端出现异常登录、随后一台工程师站出现异常RDP连接、紧接着OT网段出现异常工控指令时,EDR能够将分散的告警关联为一次完整的跨域攻击,并在攻击者触达物理设备之前将其阻断。
价值升华:当代码可以改变物理世界
IT安全的损失是数据泄露、业务中断、声誉受损;OT安全的损失可能是产线爆炸、设备损毁、环境污染、甚至人身伤亡。当攻击者的代码能够直接操控物理世界时,安全的含义发生了根本变化——它不再只是"保护信息",而是"保护现实"。
OT环境的安全困境,本质上是"不能停"与"必须防"之间的矛盾。EDR的价值,不在于要求OT环境变成IT环境那样可以随时打补丁、随时重启,而在于在"不能停"的现实约束下,依然提供一层不影响生产的安全兜底——用轻量的agent看见异常,用白名单阻断未知,用行为分析识别越界,用分级响应控制影响。
NCSC的警告提醒我们:关键基础设施的攻击不是未来时,而是现在进行时。当冷柜、产线、配电房里的那些老旧Windows成为攻击者的入口时,EDR在OT终端上的守护,守护的不只是几台服务器——它守护的是生产线上的每一个产品、冷库里的每一份食品、以及物理世界里那些无法被"恢复备份"的东西。