从“被动运维”迈向“主动免疫”的桌面安全演进之路
在数字化转型深入推进、混合办公与移动办公成为常态的今天,企业网络边界日益模糊,桌面终端(PC、笔记本电脑及工作站)已不再是孤立的办公工具,而是承载核心业务数据、连接内外部网络的关键节点。然而,与之形成鲜明对比的是,绝大多数高级持续性威胁(APT)、勒索软件及钓鱼攻击都将员工桌面作为突破内网的“第一跳板”。在此背景下,传统以“IT运维与资产登记”为核心的桌面管理手段已显得力不从心,引入终端检测与响应(EDR)系统,已成为现代企业重构桌面安全体系的必然选择。
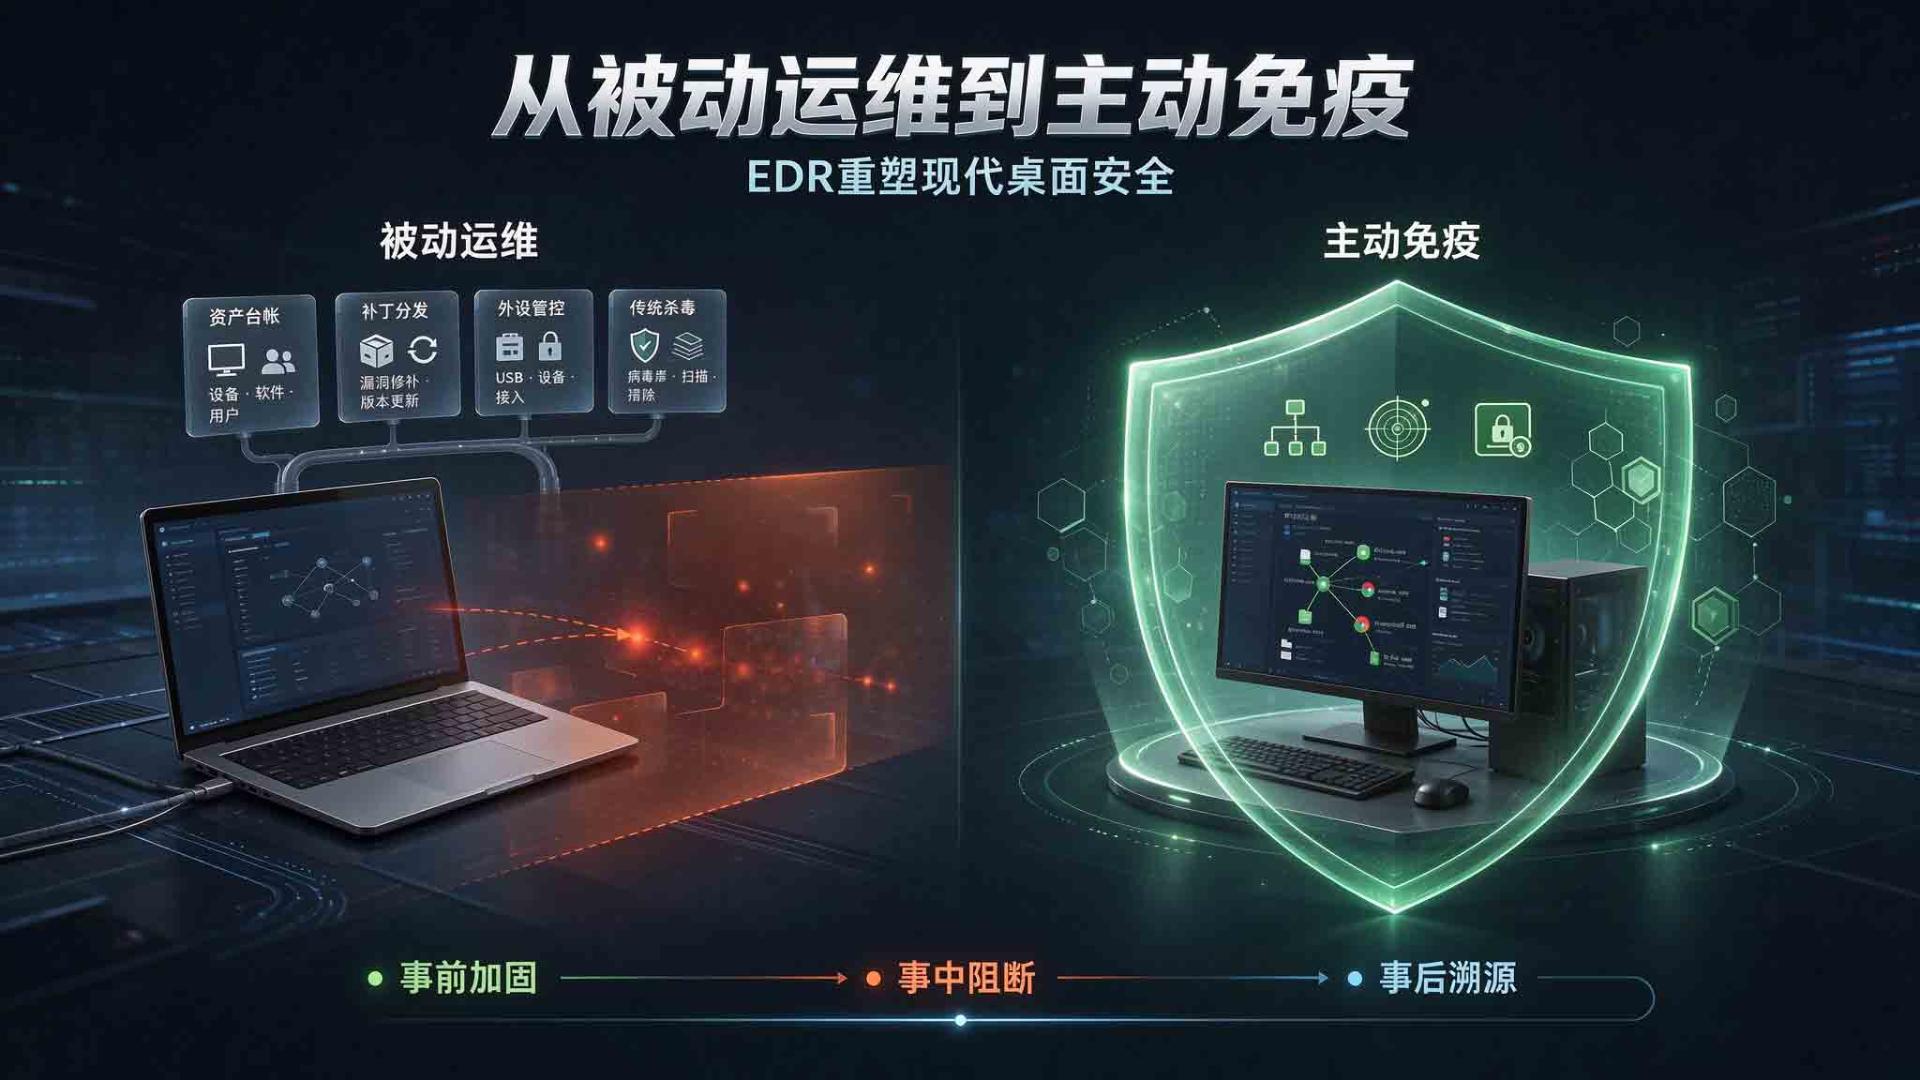
一、 传统桌面管理的困局:看得见资产,看不见威胁
长期以来,企业的桌面管理主要依赖基础桌面管理工具与传统特征库杀毒软件。前者侧重于软硬件资产盘点、补丁分发与外设管控,解决的是“设备是否合规、能否正常办公”的运维问题;后者则依赖已知病毒特征码进行静态查杀。面对当今高度隐蔽的攻击手法,这种“重管控、轻检测”的模式暴露出三大盲区:
- 未知威胁防御失效:现代攻击者普遍采用免杀木马、无文件攻击(Fileless Attack)以及利用系统自带合法工具(LOLBins)驻留内存,传统基于文件哈希的杀毒软件根本无法识别,桌面终端往往在毫无察觉的情况下已沦为“肉鸡”。
- 终端行为全面失明:传统桌管缺乏对终端底层进程创建、注册表修改、网络连接及文件读写行为的细粒度持续记录。一旦发生安全事件,管理员往往只能看到“某台电脑中了毒”,却无法回答病毒从何而来、横向扩散到了哪些主机。
- 应急响应滞后低效:缺乏自动化隔离与遏制机制,当勒索软件在某台办公电脑爆发时,运维人员往往需要人工拔网线或逐台排查,极易错过黄金处置窗口,导致全网业务瘫痪。
二、 EDR如何重塑桌面管理的核心价值
EDR的核心理念并非单纯追求“将所有威胁挡在门外”,而是假设边界可能被突破,通过全量遥测、行为分析与闭环响应,赋予桌面终端强大的“免疫力”与“自愈力”。其在桌面管理中的必要性主要体现在四个维度:
- 全量行为遥测,消除终端盲区:EDR探针在内核与用户态持续采集终端进程树、DLL加载、命令行参数、网络外连及跨进程注入等深层行为数据。这使得桌面管理从静态的“资产台账”升级为动态的“行为全景图”,让任何异常操作都无所遁形。
- 行为驱动检测,抵御高隐蔽攻击:借助机器学习模型与MITRE ATT&CK战术映射,EDR不再局限于文件特征,而是聚焦于“程序正在干什么”。无论是异常的PowerShell脚本执行、敏感凭证窃取,还是勒索软件高频加密文件的早期征兆,EDR均能基于上下文关联精准识别并实时阻断。
- 完整攻击链溯源,提升排障效率:在日常桌面管理中,威胁狩猎与事件复盘往往耗费大量人力。EDR能够将零散的告警自动聚合成完整的攻击时间线与可视化进程链,帮助运维人员在数分钟内锁定入侵源头、评估波及范围,大幅降低平均检测时间(MTTD)与平均响应时间(MTTR)。
- 自动化闭环遏制,守住安全底线:一旦确认高危失陷终端,EDR支持策略联动与一键网络隔离——在切断终端横向渗透通道的同时保留管理通道,配合远程终止恶意进程、隔离恶意文件及系统快照回滚,将安全损失控制在单点范围内,避免影响整体办公秩序。
三、 融合演进:现代桌面管理的新范式
值得强调的是,部署EDR并非要取代现有的桌面管理系统,而是实现“运维管理”与“安全运营”的深度融合。当资产清点、漏洞补丁管理、基线核查与EDR的威胁检测、终端隔离能力相结合,企业便能建立起覆盖“事前基线加固、事中实时阻断、事后精准溯源”的完整闭环。同时,在零信任架构加速落地的当下,EDR实时评估的终端安全态势也成为动态访问控制的重要依据,确保只有健康、可信的桌面终端才能接入企业核心业务系统。
四、 结语
终端是企业数字化办公的末梢,却也是网络安全对抗的最前线。面对日趋常态化、自动化与隐蔽化的网络威胁,仅靠“装个杀毒软件、管好U盘接口”的传统桌面管理时代已经落幕。部署EDR不仅是满足等保合规与监管要求的硬性指标,更是企业提升终端韧性、保障业务连续性的战略基石。唯有让每一台桌面终端都具备实时感知与快速响应的能力,企业才能在复杂多变的网络空间中行稳致远。