一、奔赴现场,带上轻量化便携工具箱
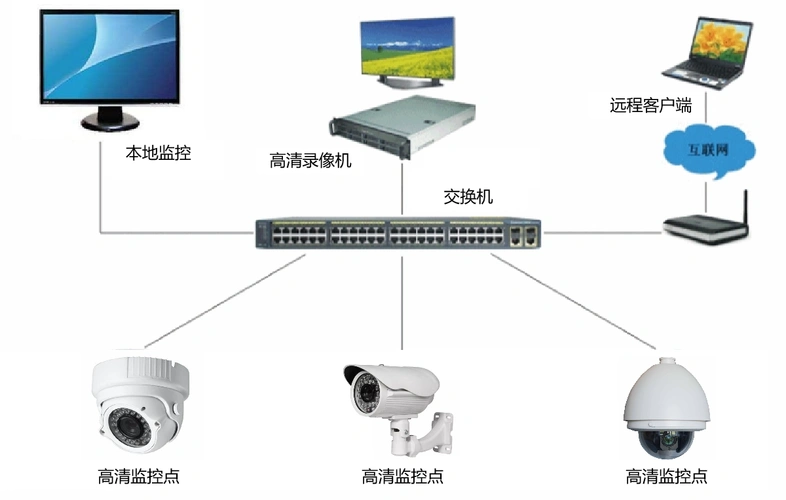
公共安全视频图像信息系统覆盖城市各个区域,由前端摄像机、NVR/DVR 存储设备、交换机、平台服务器、业务终端等多类设备层级组网构成。以往开展安全检查工作,往往需要携带多台检测设备、多套工具软件以及大量纸质台账表格,依靠现场人工记录信息,返回办公场所后再统一整理汇总,存在工作效率偏低、检查内容容易遗漏、问题溯源难以复核等痛点。
安全检查应当依托专用便携式检测工具,实现对系统防攻击、防入侵、防病毒、防篡改、防泄露等安全防护能力的自动化、半自动化核验。这也标志着安全检查模式,正在从传统 “人海战术”,向工具化作业、标准化实施、结果可复核转型。
公共安全视频图像信息系统 工具箱正是围绕该工作思路打造:依托一台便携终端、一套业务平台、标准化作业流程,集成资产识别、漏洞检测、高危端口扫描、弱口令核查、防病毒能力验证、互联网外联检测、网络防攻击检测、安全配置核查等多项核心能力。现场即可完成检测,直接输出检测结果、生成检查报告与明细数据。
二、现场检查四大核心能力,一站式落地
一是资产发现,做到快速全面
接入视频专网后,工具自动探测识别网络内全部在线资产,采集 IP 地址、MAC 地址、操作系统类型及版本、设备品牌型号、固件版本、开放端口及对应服务等关键信息,并按照视频采集设备、应用服务器、网络设备、终端主机完成自动分类归档。资产详情页面完整展示操作系统版本、设备品牌、设备型号、固件版本等字段,针对无法识别的信息统一标注 “—”,有效规避误判风险。
二是弱口令检测,实现精准稳定
检测范围覆盖 WEB 登录、RTP、RTSP、ONVIF、设备 SDK 等各类登录交互场景。针对 RTSP 协议,工具遵循 RFC 2326 标准处理 Basic/Digest 认证逻辑,优先发送无认证 DESCRIBE 请求,解析 401 应答报文内的 WWWAuthenticate 字段,再依据 RFC 2617 标准完成摘要计算发起二次请求;针对 ONVIF 协议,采用 WSSecurity UsernameToken 规范,构造 SOAP 报文头并完成 PasswordDigest 摘要运算;针对 SDK 类设备,调用厂商原生 SDK 登录接口开展验证。同时严格管控检测并发量,单台设备同一时刻仅允许 1 条 SDK 登录请求,连续 5 次登录失败后自动延时重试,防止触发设备自身防护锁定机制。
三是防病毒检测,支持核验与自动清理
终端侧通过 SSH/SMB/FTP 协议,将 EICAR 标准测试样本或模拟病毒文件推送至目标主机,监测杀毒软件能否识别并处置风险,记录杀毒软件名称、风险识别结果、文件清理状态;网络层面向目标 IP 端口推送模拟病毒载荷,核验网络防病毒设备的拦截能力。检测结束后,工具将自动清除目标设备内的检测样本(默认开启自动清理),杜绝测试文件残留。
四是配置核查,有据可依便于整改
全程采用远程只读模式开展检测,通过 SSH/Telnet/SNMP 协议读取设备配置文件,对照安全基线完成比对校验,覆盖开放端口安全、账户安全、访问控制安全、远程访问安全、网络配置安全 5 大类共计 23 项检查指标。单台设备连续 3 次认证失败,工具将自动跳过该设备并标记 “认证失败”;访问凭证按设备组进行绑定,禁止跨设备组复用凭证。
三、检查结果可导出、可核对、可上报
现场检测完成后,工具支持依据筛选条件导出资产明细、漏洞明细、高危端口明细、弱口令明细、网络防攻击检测明细、互联网连接明细、配置核查明细七大类结果数据,兼容 Excel(.xlsx/.xls)、JSON、CSV 多种格式。Excel 文件单工作表上限 5 万行,超量将自动分表存储;CSV 文件统一采用英文逗号作为分隔符;JSON 文件采用 dataHeader+dataBody 标准结构输出。输出文件执行统一命名规范,示例:资产明细数据_YYYYMMDD.xlsx。
同时,明细检测数据能够以离线方式导入公共安全视频图像信息系统监督检查管理平台。导入文件采用 UTF8 编码的 JSON 格式,包含头部信息与业务主体两部分:头部涵盖接口版本、数据类型、平台唯一标识、数字签名;业务主体包含检查任务编号、结果类型、摄像机标识、采集设备类型编码、厂商、设备型号、弱口令情况、风险等级等字段,构建形成 “现场检测离线导入平台入库” 的完整闭环。
四、严守安全底线:工具自身安全可控
工具在检测过程中,不会修改目标网络设备配置,保障被检系统平稳运行;所使用检测样本为行业标准测试文件,不存在感染、传播风险;检测使用的访问凭证仅用于当次检查任务,不在被测设备留存;本地检查痕迹支持集中清除,凭证缓存执行安全擦除机制。设备恢复出厂设置设置三重安全校验:管理员密码校验、手动输入 “恢复出厂” 文字、勾选确认选项,全部校验通过后,方可清空本地全部业务数据。