云端大模型能力再强,也无法在断网时保护你的手机。当恶意应用在飞行模式下窃取数据,当钓鱼短信在弱网环境中诱导点击,终端必须拥有自己的“大脑”。今天,我们来聊聊大模型在移动EDR端侧落地的探索与实践。
一、为什么大模型必须“下凡”?
1.1 云侧大模型的三道门槛
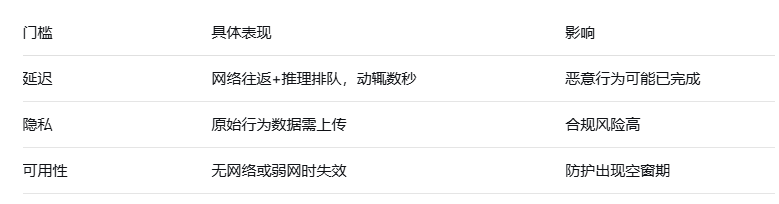
将安全分析全部交给云端大模型,面临三个现实问题:
1.2 端侧大模型的独特价值
将大模型部署在终端,带来三个根本性改变:
- 毫秒级响应:本地推理,无需网络往返
- 数据不出端:所有分析在设备内完成
- 全时在线:飞行模式、弱网环境下依然有效
端侧大模型不是“缩水版”,而是针对移动场景重新设计的“专用大脑”。
二、端侧大模型的技术挑战
2.1 尺寸与算力的矛盾
一个7B参数的大模型,即便量化到4bit,仍需约4GB内存。而移动端EDR的预算是:模型不超过50MB,内存占用不超过100MB,推理延迟不超过20ms。
这要求我们重新思考模型架构。
2.2 安全场景的特殊需求
通用大模型擅长生成和对话,但安全分析需要:
- 精准判定:不是“可能有问题”,而是“是/否恶意”
- 可解释:每个判定都要有依据
- 低幻觉:不能把正常应用误判为恶意
三、我们的技术路线:专用小模型+大模型蒸馏
3.1 架构设计:双模型协同
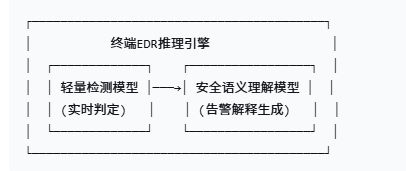
- 轻量检测模型:3MB级别,负责实时行为判定
- 安全语义理解模型:30MB级别,负责将检测结果转化为人类可读的解释
3.2 大模型蒸馏:让小模型“继承”大模型的知识
我们在云端使用千亿参数大模型作为“教师”,训练端侧小模型“学生”:
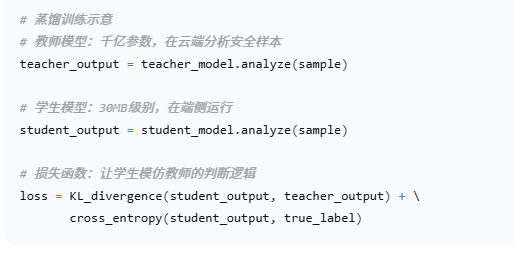
最终学生模型继承了教师95%的判定能力,体积压缩了99%。
3.3 安全领域微调
通用大模型不懂安全。我们用百万级安全样本对模型进行领域微调:
- 恶意行为识别:让模型理解什么是“异常调用序列”
- 威胁语言理解:让模型读懂混淆代码、加密字符串
- 安全推理链:让模型学会“如果A则B”的安全推理
四、端侧大模型在EDR中的三大应用
4.1 智能告警解释
传统告警:“检测到高风险行为,已拦截。”
端侧大模型生成的告警:
“该应用在后台连续读取通讯录,并将数据加密后发送至新注册域名 xyz123.com。该行为与已知间谍软件‘AgentSmith’相似度87%。建议立即卸载。”
用户看得懂,安全团队省时间。
4.2 上下文感知的误报抑制
同一个行为,在不同上下文中含义不同:
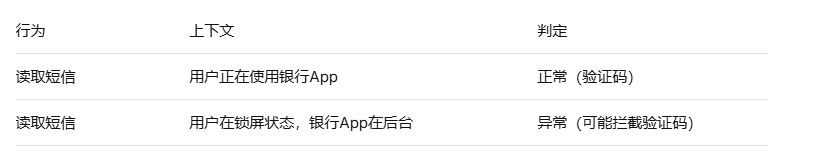
端侧大模型能理解上下文,大幅降低误报。
4.3 自然语言威胁狩猎
安全分析师可以用自然语言查询终端状态:
分析师输入:“过去24小时,有哪些应用在凌晨访问了位置信息?”
端侧大模型响应:“发现3个应用:应用A(天气类,正常更新)、应用B(社交类,异常)、应用C(未知来源,高度可疑)。”
无需编写复杂查询语句。
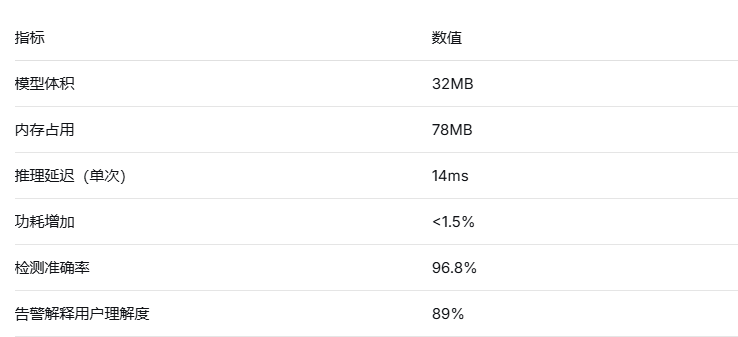
五、性能数据
端侧大模型在主流中端手机上的表现:
六、结语:终端智能的新纪元
大模型入驻终端,不是简单的“模型压缩”,而是移动安全能力的范式升级。端侧大模型让EDR从“哑终端”进化为“智能体”——能理解上下文、能解释决策、能与用户对话。
当每一个终端都拥有自己的安全大脑,移动安全的未来将不再依赖云端连接,而是随时随地、自主可控的智能守护。
技术要点回顾:
- 端侧大模型解决延迟、隐私、可用性三大云端短板
- 大模型蒸馏+安全领域微调,实现千亿能力压缩至32MB
- 智能告警解释、上下文感知误报抑制、自然语言威胁狩猎三大应用
- 端侧推理延迟14ms,功耗增加不足1.5%