检测和响应已经不够了。当EDR发现恶意行为时,数据可能已经被窃取,资金可能已经被转走。真正的安全,是在攻击发生之前就预判并阻止它。今天,我们来聊聊AI预测性防御在移动EDR中的探索。
一、从“事后响应”到“事前预测”
1.1 传统防御的时间线
攻击者入侵 → 恶意行为发生 → EDR检测 → 告警/拦截 → 损失已造成
这个链条中,EDR介入时攻击往往已经执行了关键步骤。
1.2 预测性防御的目标
攻击意图萌芽 → AI预判 → 提前干预 → 攻击未遂
在恶意行为真正执行前,就将其扼杀在摇篮里。
二、预测性防御的技术基础
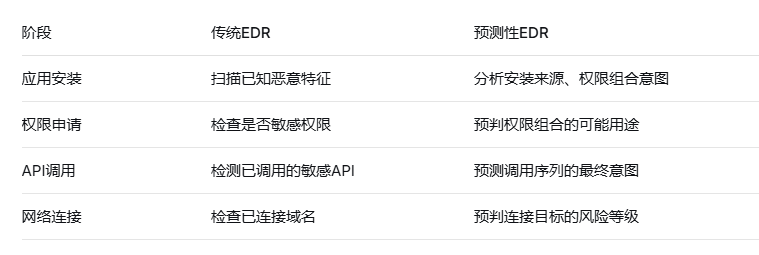
2.1 攻击链前移:从“执行”到“意图”
传统EDR监控“已执行的行为”。预测性防御监控“即将执行的行为”:
2.2 意图推理模型
我们训练了一个攻击意图推理模型,输入是应用当前的行为序列,输出是“接下来最可能做什么”:
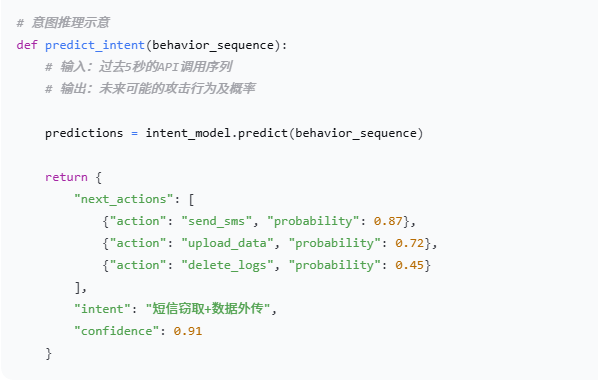
模型基于Transformer架构,在海量恶意行为序列上训练,学会了识别攻击的“前兆模式”。
2.3 攻击剧本预演
AI不只是预测单一动作,而是预演完整的攻击剧本
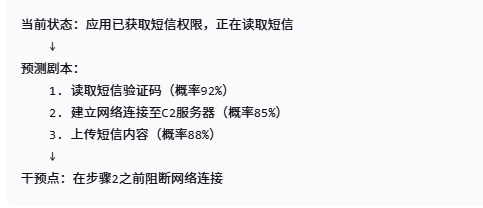
关键洞察:我们不需要等到数据被上传才拦截。当AI预判“上传即将发生”时,就可以提前阻断网络。
三、预测性防御的三大应用场景
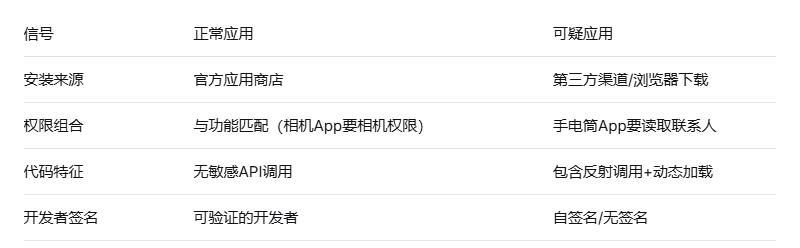
3.1 场景一:安装时预判
用户安装应用时,AI分析其“意图画像”:
3.2 场景二:运行时预判
应用运行中,AI实时监控行为序列并预判下一步:
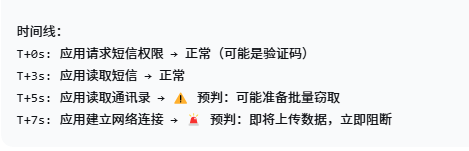
效果:在数据上传前1-2秒阻断,数据零泄露。
3.3 场景三:攻击链预判
面对APT攻击(高级持续性威胁),单次行为可能无害,但组合起来就是攻击:
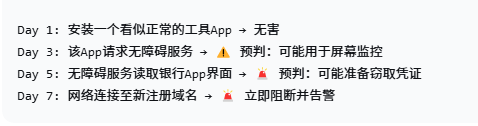
AI将分散的行为串联成完整的攻击链,在攻击完成前介入。
四、预测性防御的技术挑战
4.1 误报控制
预判意味着“在证据不足时行动”,误报风险更高。我们的策略:
- 分级响应:低置信度预判仅告警,高置信度才阻断
- 可解释预判:每个预判附带“为什么这样判断”的依据
- 用户确认:高风险阻断前,给用户3秒确认窗口(可配置)
4.2 对抗性规避
攻击者可能故意制造“正常行为序列”来欺骗预测模型。我们的对策:
- 多时间尺度分析:不仅看当前序列,还看长期行为模式
- 随机化干预点:不总是在固定位置阻断,让攻击者无法预判
- 对抗训练:在训练中注入“规避样本”,让模型学会识别伪装
4.3 端侧性能
意图推理模型需要实时运行。我们通过以下手段保障性能:
- 模型量化至8位整数
- 仅对高风险应用启用完整推理
- 利用NPU加速矩阵运算
五、效果数据
- 在内部测试集中对比预测性防御与传统检测:
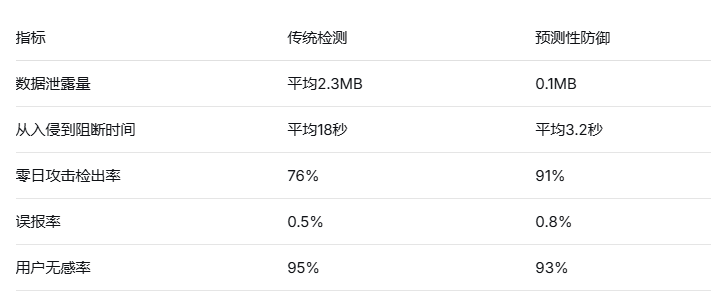
关键结论:预测性防御将数据泄露量降低了95%,代价是误报率略升0.3个百分点。
六、结语:安全的下一个前沿
预测性防御代表了移动安全的下一个前沿。它不再问“发生了什么”,而是问“接下来会发生什么”。这需要AI具备对攻击者意图的深刻理解,以及对行为序列的精准预判。
当EDR学会预判,攻击者就失去了时间优势。而这,正是安全防御从被动走向主动的关键一跃。
技术要点回顾:
- 预测性防御将监控点从“已执行”前移到“即将执行”
- 意图推理模型基于Transformer,预测攻击者下一步动作
- 三大应用场景:安装时预判、运行时预判、攻击链预判
- 误报控制、对抗规避、端侧性能是核心技术挑战
- 数据泄露量降低95%,从入侵到阻断时间缩短至3.2秒
系列总结:三篇文章从端侧大模型、多模态感知到预测性防御,呈现了AI在移动EDR中的前沿探索。从“看得见”到“听得懂”再到“猜得到”,AI正在让移动安全从响应式防御进化为预判式守护。