多模态AI:当EDR学会“看”和“听”
2026-09-22 06:06分享
传统EDR只盯着代码和网络流量,但移动端的攻击早已不限于此。钓鱼页面伪装成银行App界面,语音助手被恶意指令操控,二维码指向恶意下载链接——攻击者正在利用人类的感官弱点。EDR也必须学会“看”和“听”,才能守住这些新战场。
一、移动端攻击的“感官化”趋势
1.1 视觉欺骗:界面伪装
攻击者通过三种方式实施视觉欺骗:
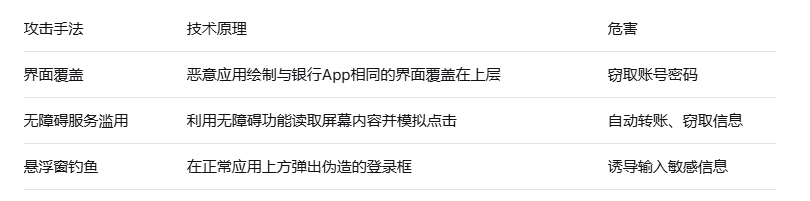
传统EDR只能检测到“有应用使用了悬浮窗权限”,但无法判断悬浮窗内容是否在伪装。
1.2 听觉攻击:语音指令注入
随着语音助手普及,新的攻击面出现:
- 超声波指令:人耳听不见但麦克风能接收的指令
- 语音助手劫持:通过恶意应用触发语音助手执行敏感操作
- 通话内容分析:恶意应用在后台录音并提取敏感信息
1.3 二维码陷阱
一个二维码可能指向:
- 恶意应用下载链接
- 钓鱼网站
- 带有恶意参数的合法网站
用户扫完码,看到的是一个“看起来正常”的页面。
二、多模态AI的技术架构
我们构建了一套多模态感知引擎,让EDR同时处理视觉、听觉和文本信息。
2.1 视觉感知:屏幕内容理解
技术方案:轻量级视觉模型 + OCR + 界面结构分析
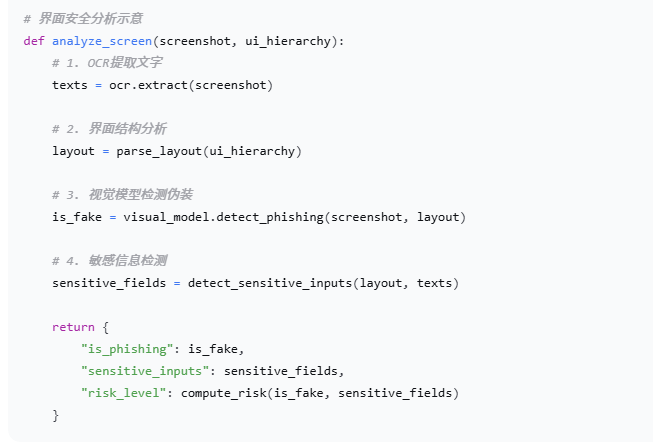
关键能力:
- 识别界面与已知银行/支付App的相似度
- 检测输入框是否在请求密码/验证码
- 判断当前顶层应用是否与界面内容匹配
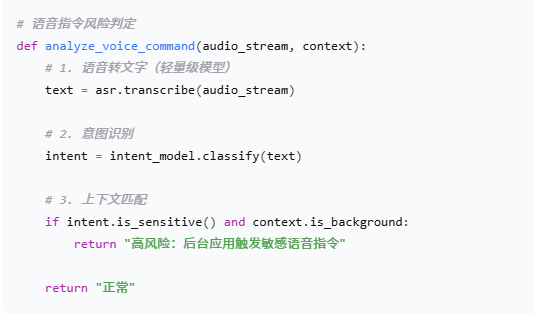
2.2 听觉感知:语音指令监控
技术方案:端侧关键词检测 + 指令意图分析
- 实时监控麦克风调用(仅在用户授权下)
- 检测是否有应用在后台触发语音助手
- 分析语音指令是否涉及敏感操作(转账、发送短信、打开应用)
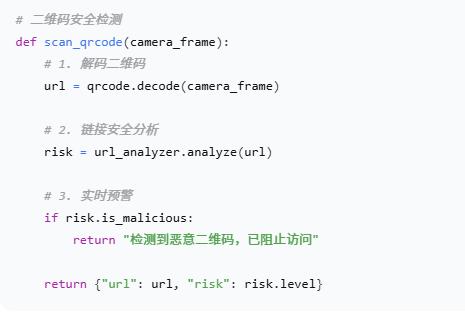
2.3 二维码安全检测
技术方案:实时解码 + 链接安全分析
三、多模态融合:让检测更精准
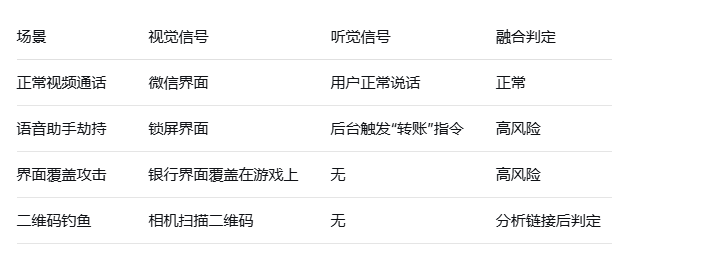
单独看视觉或听觉可能误判,多模态融合才能精准判定。
3.1 跨模态关联分析
3.2 注意力机制:关注最关键的模态
不同场景下,不同模态的重要性不同。AI自动学习权重:
- 支付场景:视觉(界面)权重最高
- 语音助手场景:听觉权重最高
- 扫码场景:视觉+网络分析权重最高
四、实战案例
案例:界面覆盖攻击的拦截
攻击过程:
- 用户打开银行App
- 恶意应用在后台启动,绘制与银行App完全相同的界面覆盖在上层
- 用户输入账号密码
- 恶意应用捕获输入并上传
传统EDR:检测到“悬浮窗权限被使用”,但无法判断内容
多模态EDR:
- 视觉模型检测到当前顶层界面与银行App的相似度为99.7%
- 界面结构分析发现该界面并非银行App本身绘制(包名不匹配)
- 输入框正在请求密码字段
- 综合判定:界面覆盖攻击,立即拦截并告警
结果:攻击被阻止,用户数据安全。
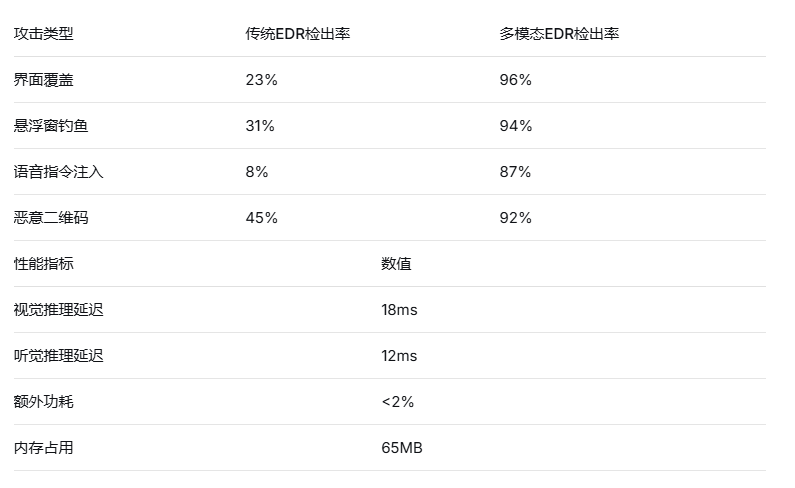
五、效果数据
部署多模态感知引擎后的测试结果:
六、隐私保护:敏感场景自动关闭
多模态感知涉及屏幕和麦克风,隐私敏感度极高。我们的设计原则:
- 用户可控:所有感知功能需用户明确授权
- 场景豁免:支付、输入密码等敏感场景自动关闭屏幕分析
- 本地处理:所有视觉/听觉分析在端侧完成,不上传原始数据
- 状态提示:状态栏显示感知状态,用户随时可关闭
七、结语:安全防护的“感官进化”
当攻击者利用人类的视觉和听觉弱点,EDR也必须拥有同样的感知能力。多模态AI让移动安全从“分析代码”进化到“理解场景”——不仅知道应用在做什么,更知道用户看到了什么、听到了什么。
这是EDR的感官进化,也是安全防护从“数字世界”走向“物理世界”的关键一步。
技术要点回顾:
- 移动攻击呈现“感官化”趋势:界面伪装、语音注入、二维码钓鱼
- 多模态感知引擎同时处理视觉、听觉、文本信息
- 跨模态关联分析+注意力机制实现精准判定
- 典型攻击检出率从不足50%提升至90%以上
- 敏感场景自动关闭感知,隐私保护优先
推荐阅读
相关新闻

京ICP备17049090号-2Copyright All Rights Reserved ©2025和中通信科技有限公司版权所有,和中通信科技有限公司简称【和中科技】