每年安全检查季,团队加班准备材料、对照检查表、提交合规报告。一套流程走下来,顺利通过,拿到证书。
然后呢?
合规检查通过的系统,可能正在运行着数十个未修复的中危漏洞;看似"健康"的网络,可能在配置层面千疮百孔。 攻击者不需要0day,他们只需要找到那些"配置错误"。
合规基线与安全基线的差距
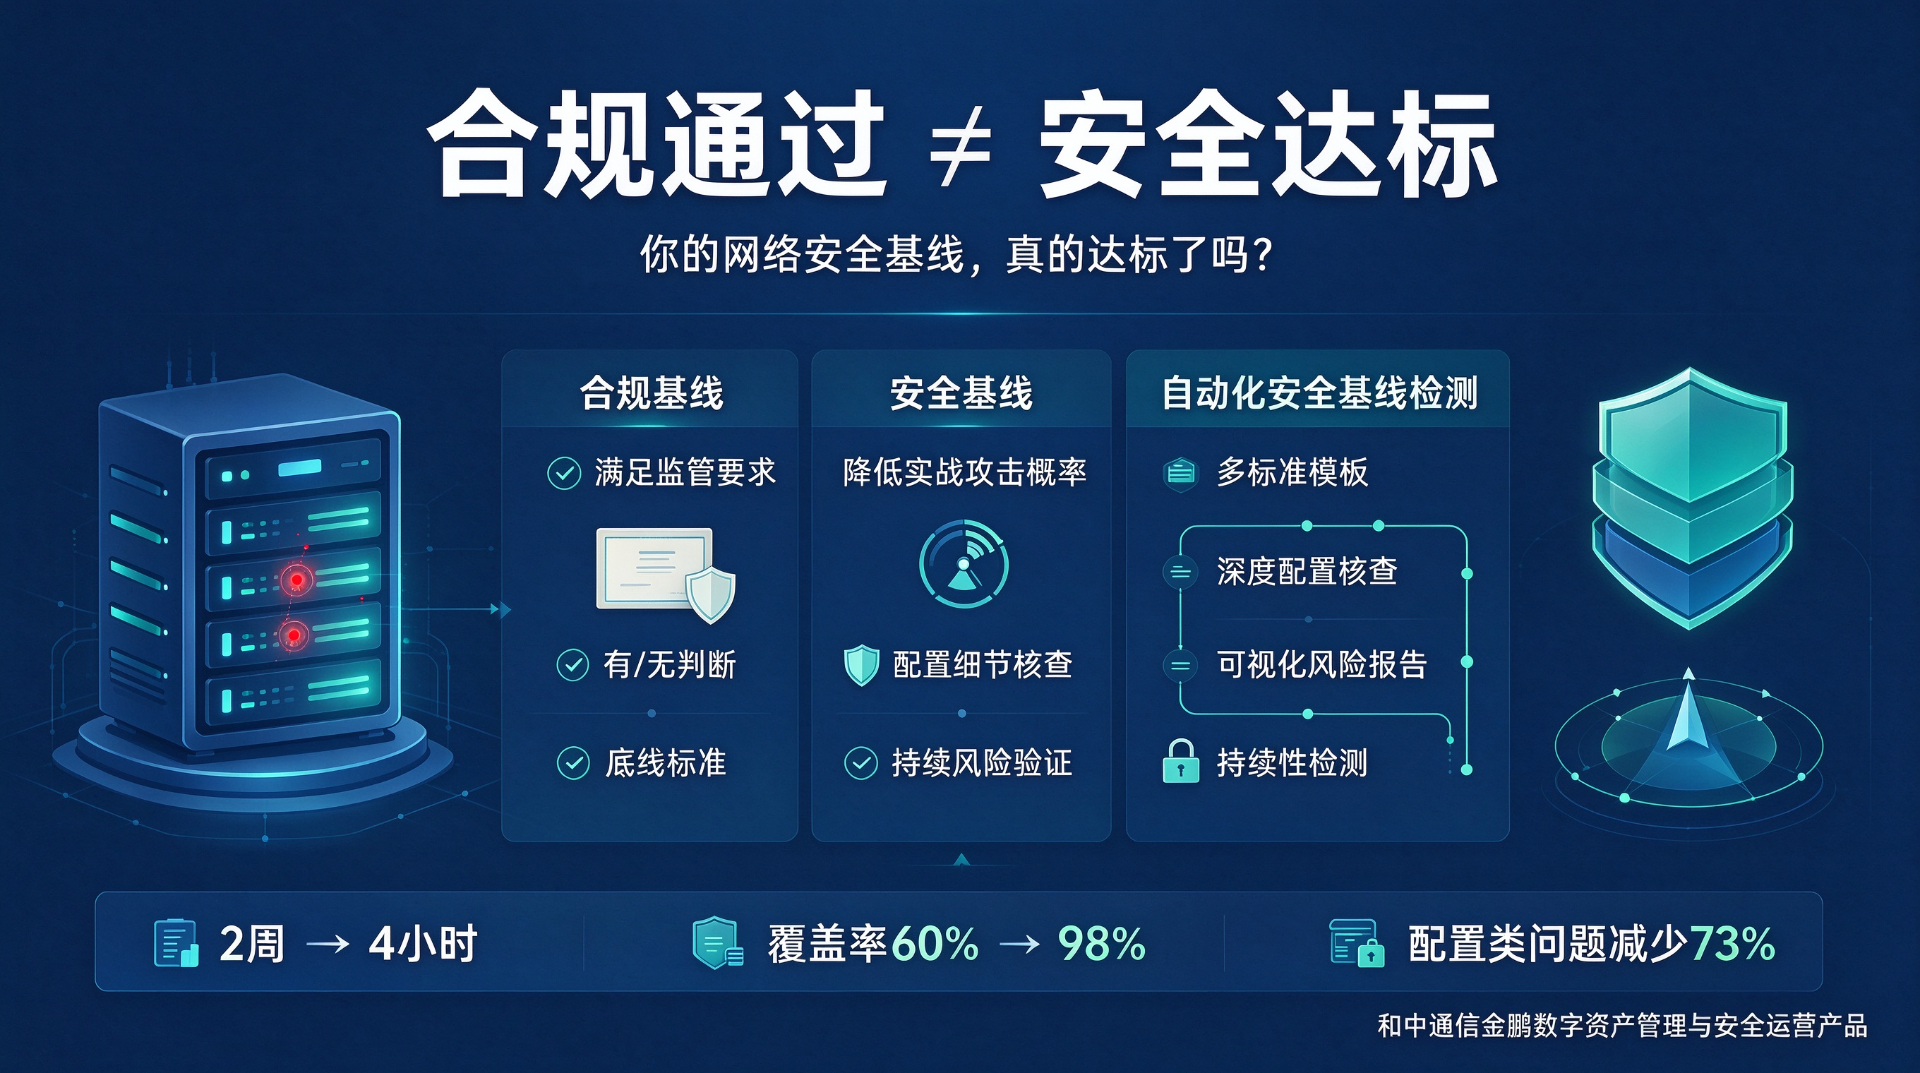
合规基线的设计目标是"满足监管要求",其检查项通常是底线标准,且往往以"有还是没有"为判断标准,不关注配置的具体状态。
安全基线的目标是"降低实际被攻击的概率",其检查项更细、更深、更关注配置细节。例如:
- 合规检查:"是否启用了密码策略" → 有/无
- 安全检查:"密码策略的最小长度、复杂度要求、轮换周期是否与资产实际情况匹配;是否存在弱密码账户;是否存在空密码或默认密码"
一条配置错误,可能比一个未修复的中危漏洞更具杀伤力。但它不会出现在合规报告中。
自动化安全基线检测:从"证书"走向"实战"
将安全基线检测自动化,是弥合合规与实战差距的关键。
多标准覆盖的检测模板。 平台内置等保2.0、ISO 27001、CIS、DISA等主流基线标准模板,同时支持自定义检测规则。企业可以根据自身行业要求和安全策略,选择适用的基线标准,灵活配置检测项。
深度配置核查。 覆盖账户策略、审计策略、访问控制、服务配置、协议安全、日志配置六大类数百个检测项。针对每一类资产类型(操作系统、数据库、中间件、网络设备),平台预置了对应的基线模板,确保检测的针对性和准确性。
可视化的风险报告。 检测完成后,自动生成风险报告,按资产维度分组,按风险等级排序,每个风险项附有详细描述、当前配置状态、修复建议和参考标准。运维人员不再需要对着检查表逐项核对,报告直接告诉你在哪里、是什么、怎么改。
持续性的检测机制。 支持定期自动检测、变更触发检测和手工触发检测三种模式。定期检测确保基线状态持续合规;变更触发检测在网络变更后自动评估影响范围;手工检测用于专项排查和应急响应。
某政府单位接入平台后,单次全面基线检测从原来的2周缩短至4小时,检测覆盖率从人工检查的60%提升至98%,当年内网渗透测试发现的配置类问题较上年减少73%。
技术管理的核心判断
合规是底线,实战是标准。
当基线检测不再依赖人工表格,而是自动化、可量化、可持续;当合规报告和实战报告不再是同一份材料;当"已达标"不再是一个主观判断,而是可验证的客观结论——安全基线才真正发挥其应有的价值。
和中科技金鹏数字资产管理与安全运营产品,以资产测绘为起点,以脆弱性管理为核心,以安全运营为闭环。