中小企业老板常跟我们说一句话:不是我不想做安全,是养不起人、买不起设备、看了告警也看不懂。
官网挂公网、系统上云、员工笔记本连 VPN,攻击面早就不是内网那点事了。可真要凑一支 7×24 轮班的安全专家队,年薪几十万起步;买 EDR、防火墙、WAF,前期十几万,后面升级续费年年交;最尴尬的是——设备装了,告警弹了,公司就 1 个 IT,白天帮业务装电脑都忙不过来,谁看告警?
大企业那套体系,小企业不是不想学,是学不起。
所以这几年行业里有个清楚的趋势:把“养团队”换成“买服务”。
一、把"养团队"换成"买服务"
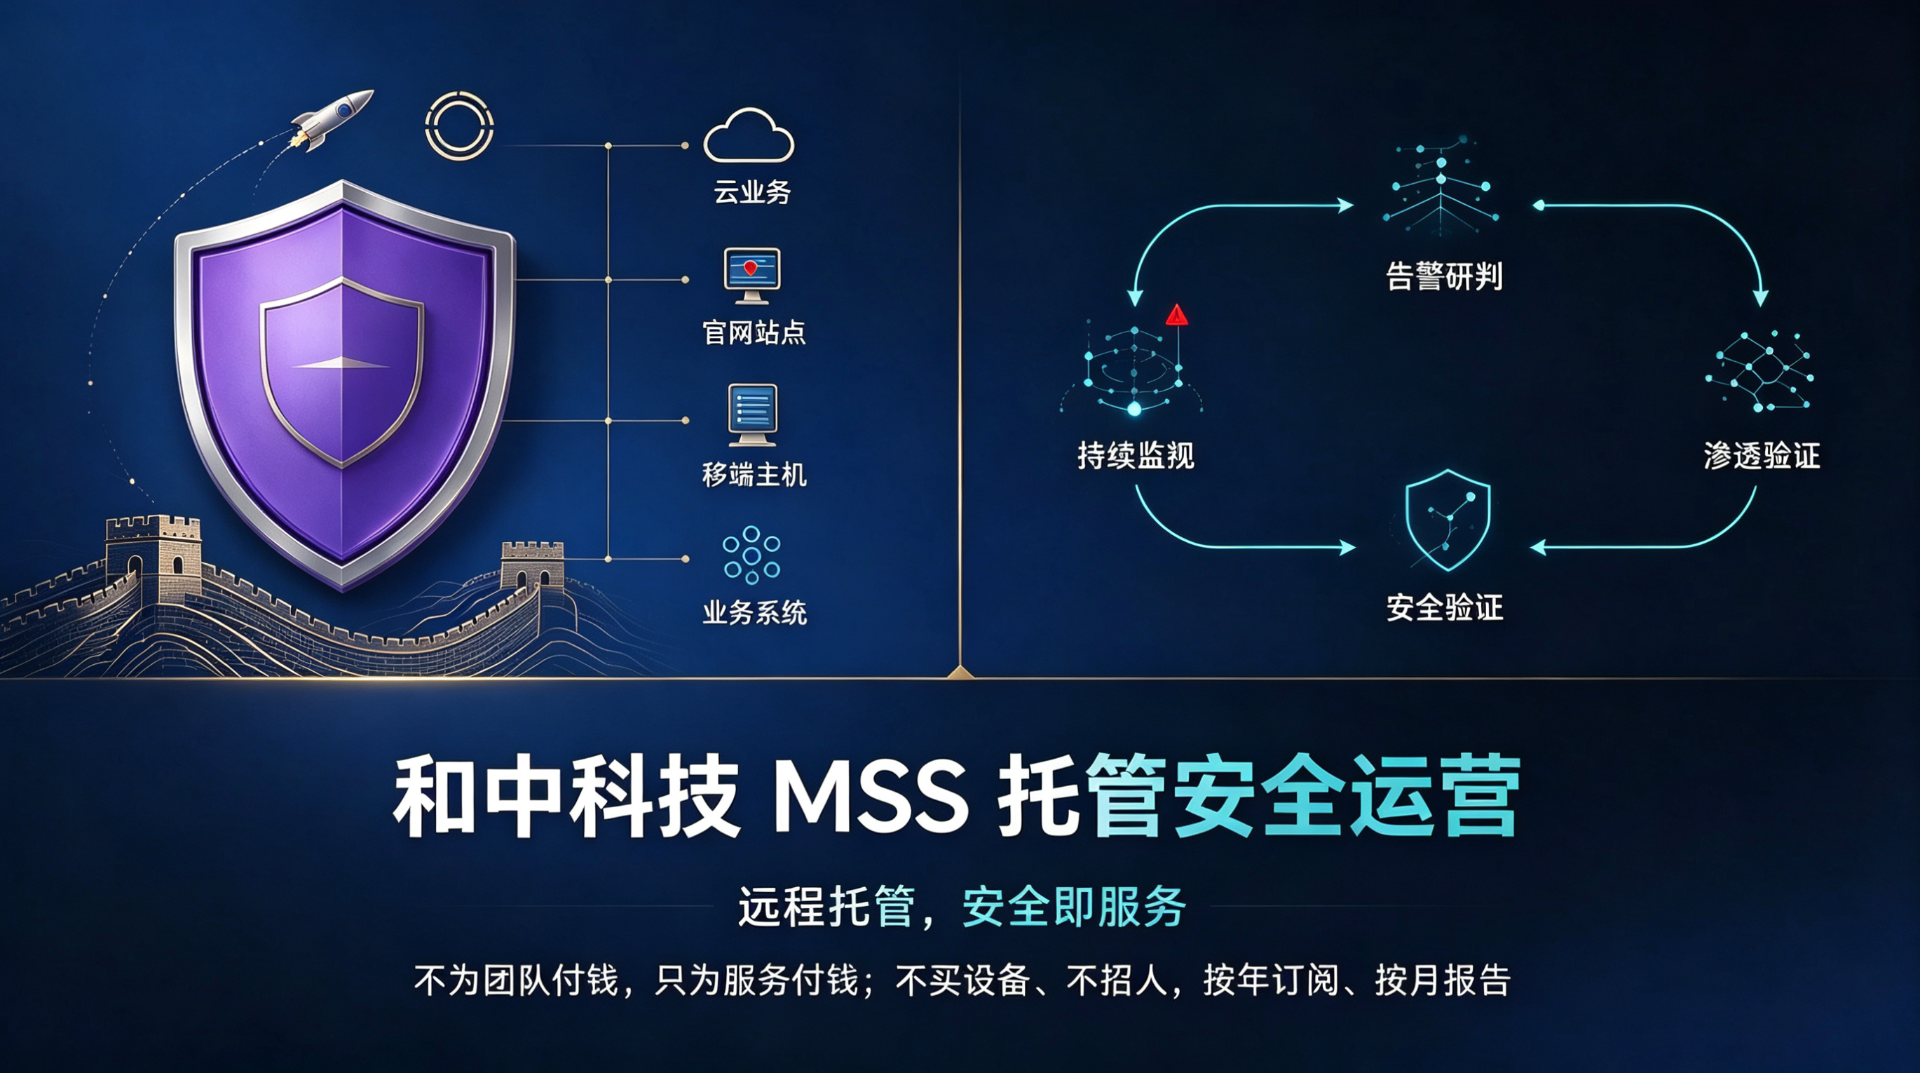
和中科技 MSS 远程托管安全运营,做的就是这件事:用订阅的方式,让企业花小钱,用上大企业才配有的专业安全团队。
这是典型的管家式远程服务——不用在本地搭安全团队,不用大批量买硬件设备,按年订阅,全套安全运营能力直接到手。背后是公司的攻防研究团队和一线安全专家,互联网资产、网站、终端主机都在他们的守护范围内,威胁监测、风险研判、安全验证这些能力,按月按季出报告。 整条服务的逻辑是一条链路:先持续监测,再做威胁研判和告警处置,接着验证实战能力,最后深度渗透摸底——从"看见风险"到"知道自己扛不扛得住打"。二、企业真实遇到的四个痛点
痛点一:对外资产底数不清,暴露在互联网上不自知
很多企业说不清自己到底有多少资产挂在公网上——老旧系统、早被遗忘的站点,还对着外网提供服务,这些最容易成为黑客的突破口。
和中 MSS 的互联网暴露面监测,就干一件事:站在攻击者的角度,把企业所有互联网资产测绘一遍,资产底数摸清、风险持续跟踪,每月出一份监测报告。帮企业主动管好外部攻击面,把风险挡在攻击发生之前。
痛点二:官网、业务网站怕被篡改、挂黑链,出事才知道
网站被篡改、被挂黑链,品牌形象受损还是小事,业务直接受影响才是大事。
网站威胁监测盯着网站的漏洞、黑链、篡改、可用性,一旦发现异常,安全专家先研判,确认有影响的立刻通知企业,每月再补一份完整监测报告——发现得早,处置就早。
痛点三:护网、重保、攻防演练、合规巡检前,缺少实战检验
每到这种关键节点,不少企业只会做做简单扫描,没有真实攻防视角的检验,系统真实的抗攻击水平到底怎么样,说不清楚。
和中提供每年 4 次季度远程安全性验证,加远程 AI 渗透:验证基于平台自动化评估防护能力、标记差距,渗透用接近真实攻击的方式,把核心系统的防御试一遍。时间窗口对准护网、重保、攻防演练、合规巡检,输出评估报告,薄弱点提前暴露,心里有数。
痛点四:EDR 部署了,成堆告警没人处理
EDR 上线了,告警不停弹,可公司没有专职安全的人,告警堆成山,误报和真实入侵混在一起,设备再贵也白搭。
远程终端/主机安全监测,就是让安全专家把 EDR 的告警全接过来:研判、分级、过滤误报,真正产生影响的攻击升级成事件工单,第一时间通知企业,给出处置建议和过程记录都留痕——已经花出去的安全设备钱,这才算真正用起来。
三、部署有多轻:纯远程交付,不落一块硬件
整套服务基本都是远程交付:企业只要提供授权、资产清单、测试时间窗口,不用部署复杂硬件,也不用招安全的人。
-
互联网暴露面、网站监测:资产授权就行,线上7*24小时监控服务;
-
终端/主机监测:装个轻量代理,所有运营工作都在云端管控中心完成;
-
安全性验证与远程渗透:授权加时间窗口,平台远程跑。
落地简单,客户这边没有运维负担,也不用添置设备。
四、按需服务、按需付费,这笔账换个算法就通了
安全开销的大头,其实都花在"养"上。MSS 把这件事拆开了:不为团队付钱,只为服务付钱;不为闲置的能力付钱,只为用得上的付钱。
-
五大能力自由组合,需要什么订什么,用不到的功能不掏钱;
-
按年订阅、按月报告,费用提前说清楚,钱花在哪、买到什么,明明白白;
-
监测、验证、渗透全流程一套覆盖,成本远低于自建团队,换来的是一整支专家团队全天候服务。
需要几项就订几项。预算紧,就从一项互联网暴露面监测开始试:先看一份真实的风险报告,把隐患理清楚,再规划下一年预算。起点低,能力一步步往上涨——这是中小企业真正用得起的专业安全能力。
五、把安全,变成一项花得明白的投入
安全这件事,说到底是用合理的成本把风险压下来,不能靠运气。把日常运营交给专业的人,预算花在真正需要的地方,算明白这笔账的企业,越来越多。
也不用一上来就全上。说不清暴露面,就先把互联网暴露面监测订上;怕网站出事,就加网站威胁监测;护网前没底,就排一场季度验证。先看一次报告,再决定后面加什么——投入小,走得稳。
和中科技 MSS 托管安全运营服务:不买设备、不招人,监测、研判、验证、渗透全包,按年订阅、按月报告。
如果你的企业也面临这样的问题,需要了解详细的托管服务请联系和中科技,获取详细的服务资料。