每年安全预算做规划时,管理层常问一个问题:这笔钱应该优先保护哪些资产?
多数团队的答案是"全面防护"——每个系统都保护,每个角落都覆盖。结果是资源分散,重点不突出,高价值资产反而得不到足够的防护深度。
问题的根源不在于投入多少,而在于没有量化资产价值。
防护资源错配的典型场景
一个内网中,同时存在三类资产:承载核心业务的生产数据库、运行内部系统的普通服务器、临时借用的测试虚拟机。按照"全面防护"逻辑,三者投入相近的防护资源。但实际风险分布差异巨大:
- 生产数据库:数据敏感度高,业务连续性要求高,攻击者最可能重点突破,一旦瘫痪损失巨大
- 普通服务器:有一定业务价值,但攻击价值相对较低,攻击者通常作为横向移动的中转
- 测试虚拟机:通常隔离在测试网段,攻击价值低,即使被控影响范围有限
将同等资源平均分配给这三类资产,本质上是在用"低价值资产"占用"高价值资产"的防护预算。
量化资产价值,让防护有的放矢
将资产按价值分级,是优化安全投入的第一步。
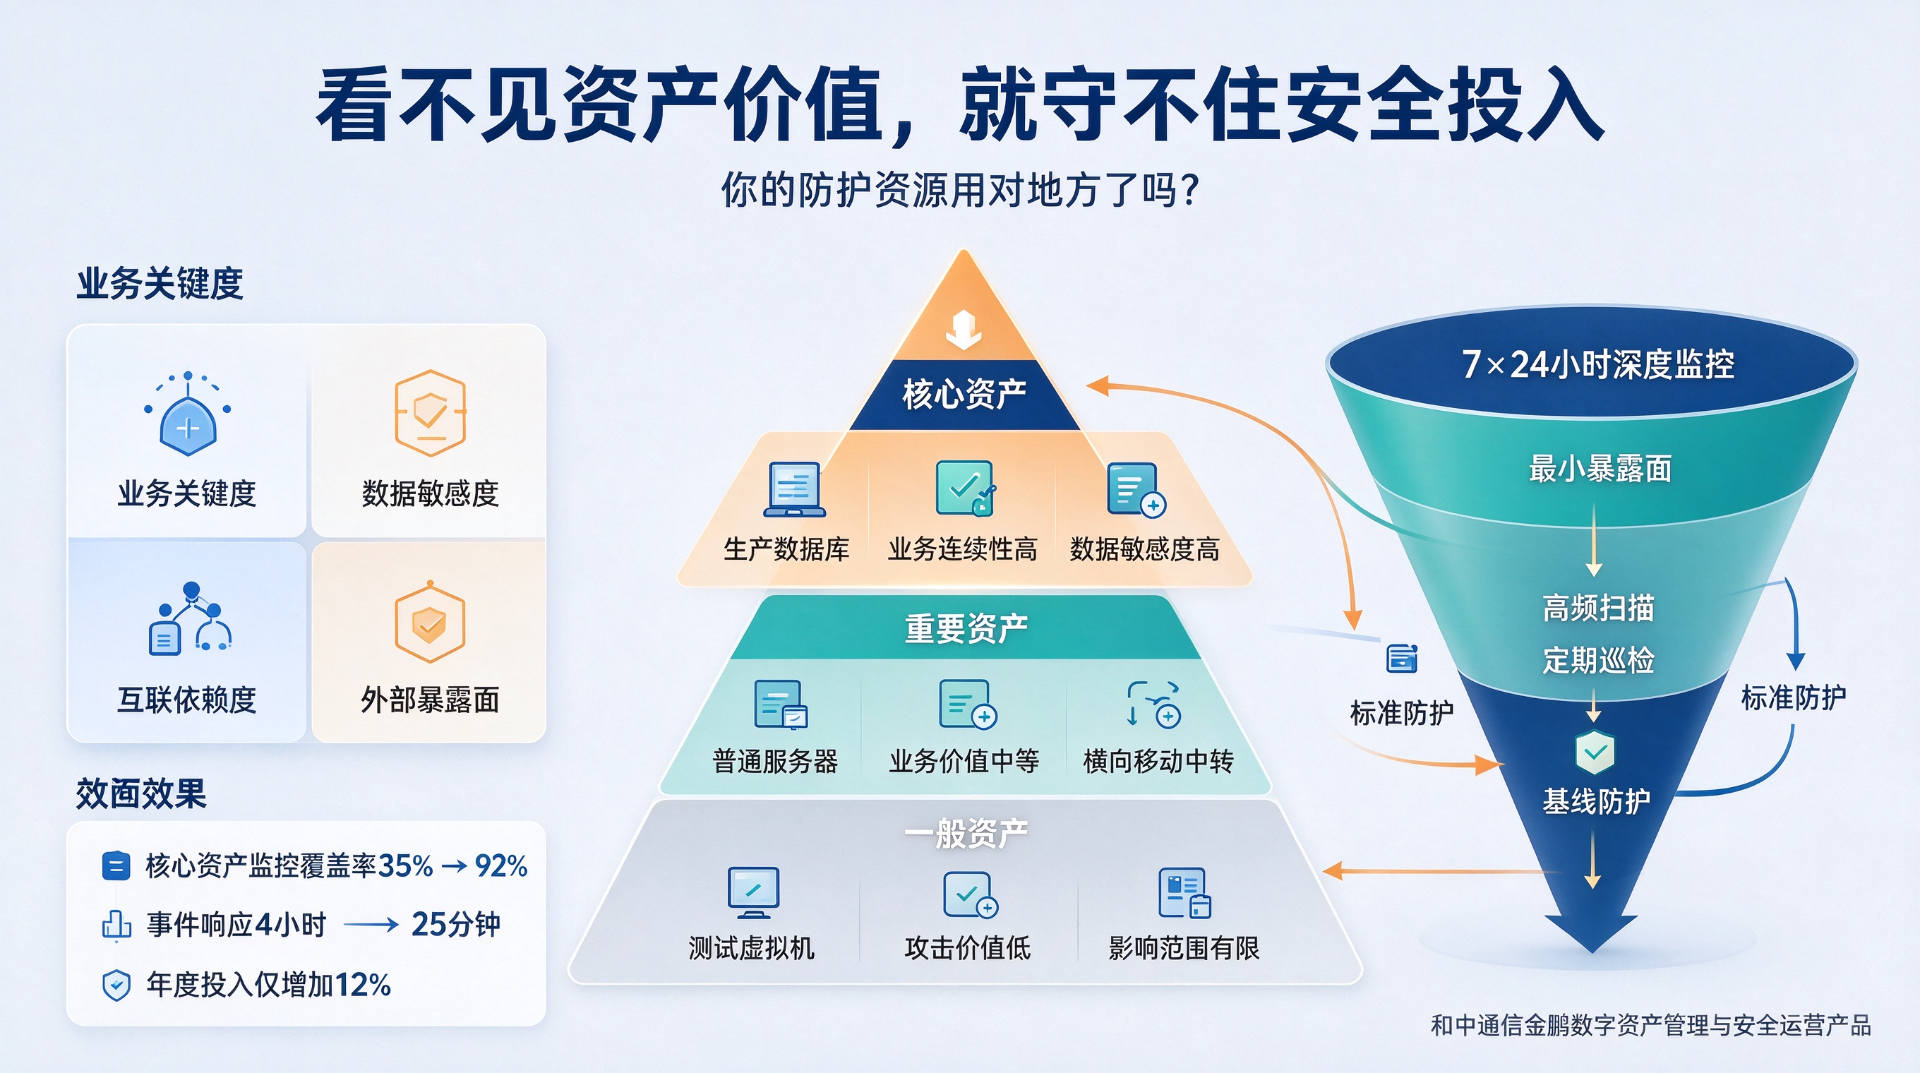
多维度价值评估模型。 平台综合以下维度计算每个资产的综合价值评分:业务关键度(资产承载业务的中断容忍度)、数据敏感度(存储或处理的敏感数据类型和等级)、互联依赖度(资产故障对上下游系统的连带影响)、外部暴露面(互联网可达性、开放端口数量、暴露服务类型)。
动态调整的评分机制。 资产价值不是一成不变的。一台测试服务器在项目期间升级为核心业务载体,其价值评分应自动调整。平台持续采集资产运行数据,自动触发价值重评估,避免"一次性评估、长期沿用"导致的评分失真。
分级分类的防护策略。 基于评分结果,资产被分为核心资产、重要资产、一般资产三类。核心资产实施7×24小时深度监控、最小暴露面原则、高频漏洞扫描;重要资产实施定期巡检、标准防护策略;一般资产实施基线防护、周期性核查。防护资源向核心资产集中,同时不放弃对低价值资产的基本覆盖。
某制造企业通过资产价值分级,将核心资产的监控覆盖率从35%提升至92%,安全事件平均响应时间从4小时缩短至25分钟,而年度安全投入总量仅增加12%。
技术管理的核心判断
安全防护的本质是风险管理,而风险管理的前提是量化。
当每一台资产的价值都能被客观评估,当安全投入能按价值比例动态调整,安全运营才真正从"被动响应"走向"主动管控"。
和中科技金鹏数字资产管理与安全运营产品,提供多维度资产价值评估模型和动态评分机制,帮助企业将有限的防护资源精准投入到最高价值的资产上。