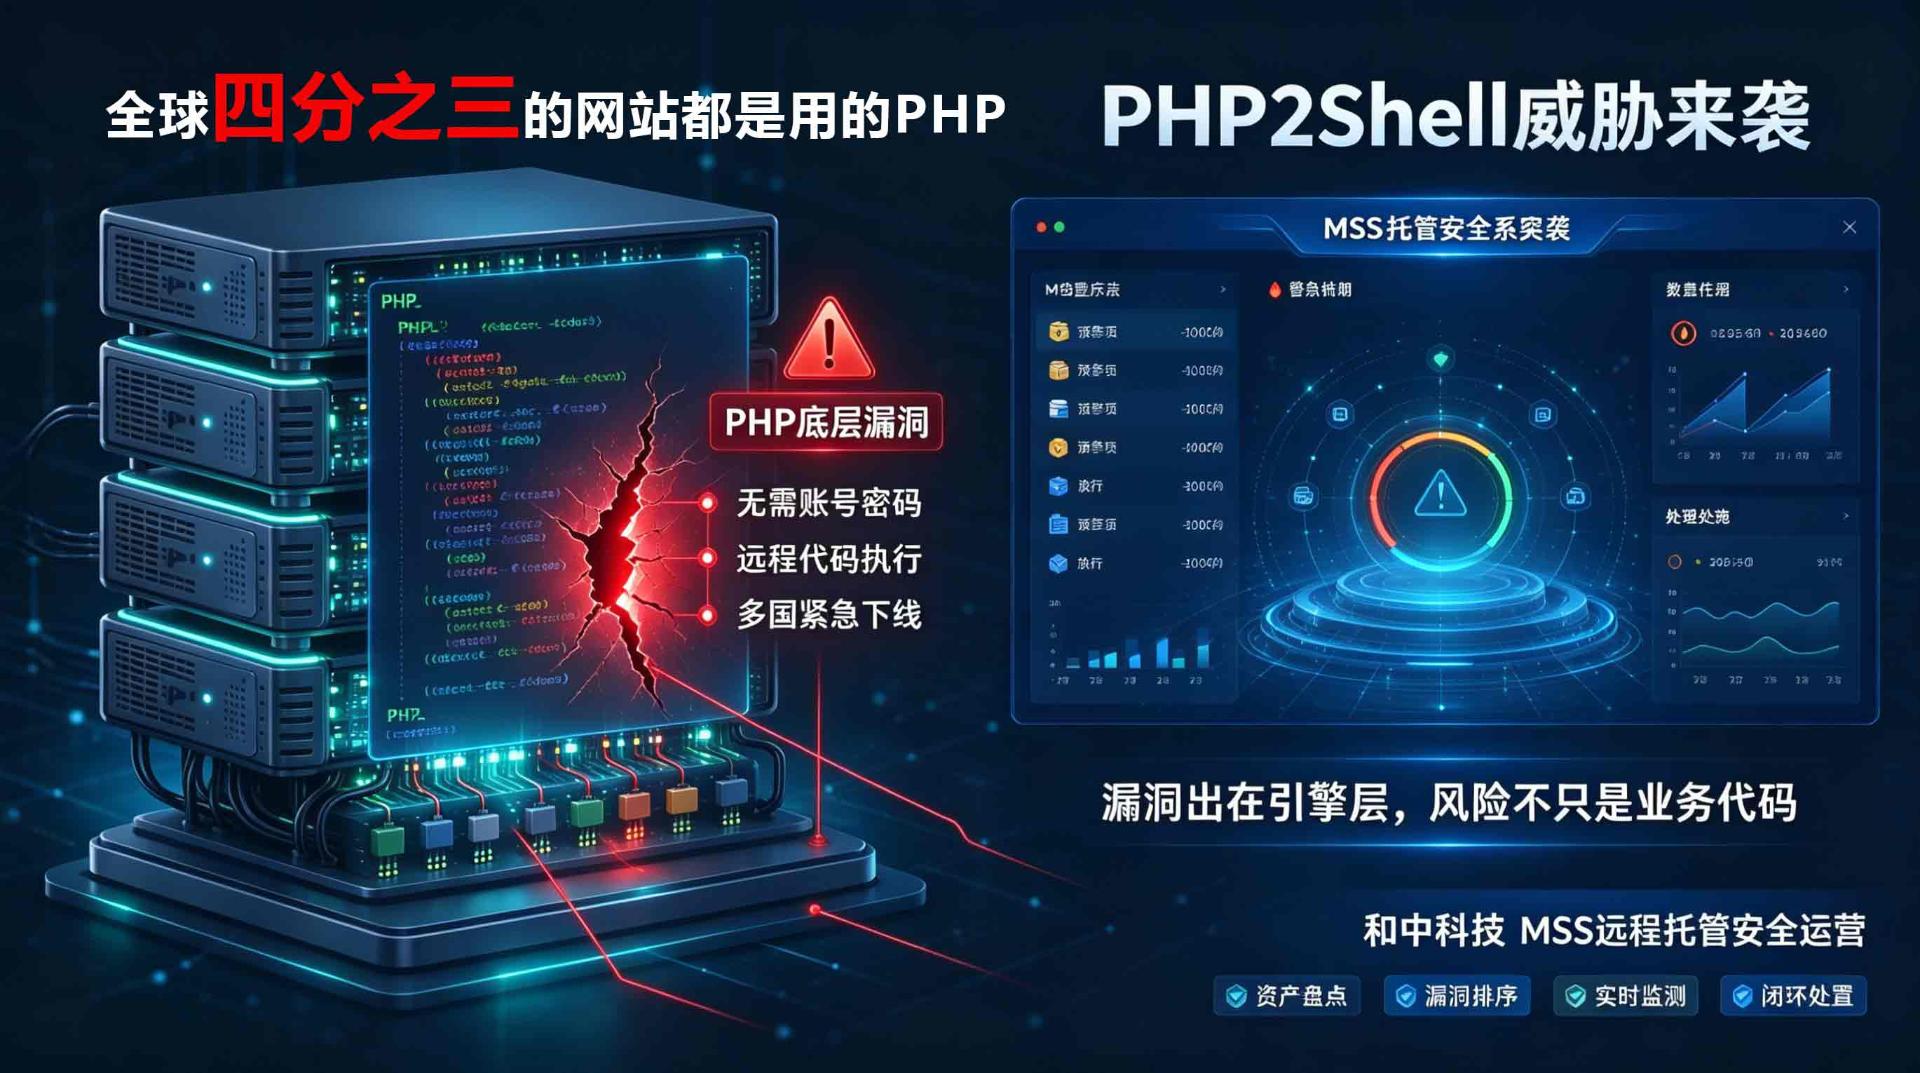
先把结论放在最前面:全球约四分之三的网站,运行在 PHP 上;而 10月21日曝出的 PHP2Shell 漏洞,位于 PHP 引擎最底层的内存管理和错误处理机制里,攻击者不需要账号密码,就能远程执行任意代码。对每一家使用 PHP 的企业来说,这都是当前最需要优先处理的安全威胁。
当天,PHP 官方发布紧急安全版本 8.5.12、8.4.27、8.3.36、8.2.35,修复两个代号 PHP2Shell 的远程代码执行漏洞:CVE-2026-109618 与 CVE-2026-109619,CVSS 评分 9.2。漏洞公布后,荷兰、芬兰等多国政府网站临时下线避险,美国联邦调查局(FBI)、英国国家网络安全中心(NCSC)相继发布警报,国内安全厂商也已披露在野利用迹象。
威胁有多大
PHP 支撑着全球约四分之三的网站,WordPress、Drupal、Discuz 等主流建站程序,以及大量政务、电商、企业系统,都跑在 PHP 上;公网直接暴露、运行受影响版本的 PHP 服务器超过 510 万台。漏洞相关代码最早可追溯到 PHP 5.4,潜伏超过十年——大量仍在运行的 7.x、8.0、8.1 版本早已停止官方维护,想打补丁都没有地方打。
更紧迫的是节奏:补丁发布当天,已有安全厂商在流量中捕获到针对 PHP2Shell 的扫描活动,在野利用已经被观测到。这次漏洞出在引擎层——网站业务代码再干净,只要底层 PHP 版本没有修复,风险就一直在。Apache mod_php、PHP-FPM、php-cgi、FrankenPHP、LiteSpeed 等常见部署方式全部覆盖。
企业当前紧急需要做什么
出了漏洞,第一反应是补。但补之前,企业当务之急是先做这几件事——不依赖任何安全产品,有技术团队的自己就能动手:
第一,立即盘点资产。 把所有跑 PHP 的服务器列出来:版本号是多少、有没有暴露在公网、上面跑的是什么业务。这份清单是后续一切动作的基础。
第二,能升级的先升级。 官方已发布修复版本(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35),在测试环境验证兼容性后,尽快给生产环境打补丁。优先升级公网直接暴露的服务器。
第三,暂时升不了级的,先加临时防护。 通过 WAF 规则拦截可疑请求、限制不必要的公网暴露面、关闭非必要端口与服务,争取把攻击面先收一收。
第四,查日志、看迹象。 检查近期访问日志里有没有异常扫描、陌生 IP 高频请求、或不明脚本执行记录,判断是否已经被人试探甚至利用。
第五,确认备份可用。 关键数据和配置文件在处置前做一次完整备份,万一补丁或防护操作引发兼容性问题,能快速回滚。
这五件事,有专职运维或安全团队的企业,几天内可以跑完。但对更多中小企业来说,现实是没有安全团队、没有 WAF 设备、看不懂日志、补丁升级怕影响业务又不敢动——这时候就需要外部专业力量介入。
把 PHP 安全交给专业团队:和中科技 MSS 远程托管安全运营
中小企业的安全困局绕不开三件事:缺设备、缺人员、缺报告。PHP2Shell 这种引擎级漏洞一来,这三件事全都卡在咽喉上:修不了、不会修、也说不清有没有中招。
换个思路,把“安全”买成服务,而不是买成设备。和中科技 MSS 远程托管安全运营,按年订阅、纯远程交付,企业不用新增一台硬件、不用招聘一名安服人员,专业安全能力以服务的形式随开随用。
针对 PHP2Shell 事件,和中科技 MSS 远程托管安全运营能帮企业做这几件事:
一是互联网暴露面监测,先把家底盘清楚。 自动摸底全网资产,哪些服务器跑着 PHP、什么版本、是否暴露在公网,一张清单看得明明白白——这正是“说不清资产”的答案,也是后续一切处置的前提。
二是漏洞研判与优先级排序,把“该先修哪台”讲清楚。 是否暴露公网、是否有利用条件、版本是否在受影响范围内,专家逐台研判,给出风险等级与处置优先级,企业不用自己去啃 CVE 通告。
三是网站威胁监测,盯住“是不是已经中招”。 对对外服务的网站与系统实施7×24 实时监测:网页篡改、挂马、黑链、异常访问与后门行为,第一时间发现、第一时间告警。
四是专家研判与告警处置,把处置也包下来。 告警不是丢给客户一句“请注意”,而是由和中科技安全团队完成威胁研判、处置建议、处置留痕的全流程,企业按月拿到安全报告,检查要的材料随时给得出。
起步也不用犹豫:按需订阅,需要哪项订哪项,从一次互联网暴露面监测开始,三步跑通——订阅接入、远程部署、出具首份暴露面体检报告,把隐患先理清楚,再逐步叠加网站监测、专家研判等模块,预算友好、随企业成长。
大型企业:体系化安全闭环
资产庞大、业务多样的企业,需要的是整套体系化能力。和中科技以金鹏(数字资产管理与安全运营)、战鹰(网络安全验证)、神雕(终端安全监测与响应 EDR)、灵鹫峰(安全基础能力平台)等产品,构成“盘点—验证—监测—处置—沉淀”的持续闭环,从“事后补”走向“持续防”。
把“补一次”变成“持续防”
安全这件事,靠的不是运气,而是持续运转的能力。和中科技长期坚持以防为主、攻防结合、以攻促防,相关产品通过国家检测认证,满足网络安全等级保护二级及以上要求。
需要了解这次 PHP2Shell 相关的排查与托管服务,请联系和中科技,获取详细服务资料。
主要参考资料:PHP 基金会官方安全公告(2026-10-21)、CVE-2026-109618 / CVE-2026-109619 安全通告及公开安全机构风险通报。