安全团队最怕什么?不是漏洞,不是攻击,是"不知道"。一次例行变更后,某个子网多了台临时测试机;一次紧急上线后,某台老旧服务器悄悄复活。这些看似微小的变更,往往是攻击者进入内网的跳板。
多数企业的资产变更管理,停留在"变更后补登记"阶段。 变更发生时,台账无法感知;变更完成后,登记依赖人工。中间那段"空白期",恰恰是风险最高的时间窗口。
资产变更失控的代价,远不止"台账不准"
一条典型的攻击链往往始于一次失控的资产变更:某部门临时搭建测试环境,开放了一个高危端口;测试完成后环境未下线,端口长期暴露;攻击者扫描到该端口,利用历史漏洞进入内网——这条路径上,没有任何告警,没有任何记录,直到数据泄露才被发现。
问题不在于变更本身,而在于变更后网络的真实状态与台账的偏差越来越大。 当台账与实际网络的Gap超过一定阈值,安全运营就失去了"底座"——你不知道该监控什么、该优先防护什么。
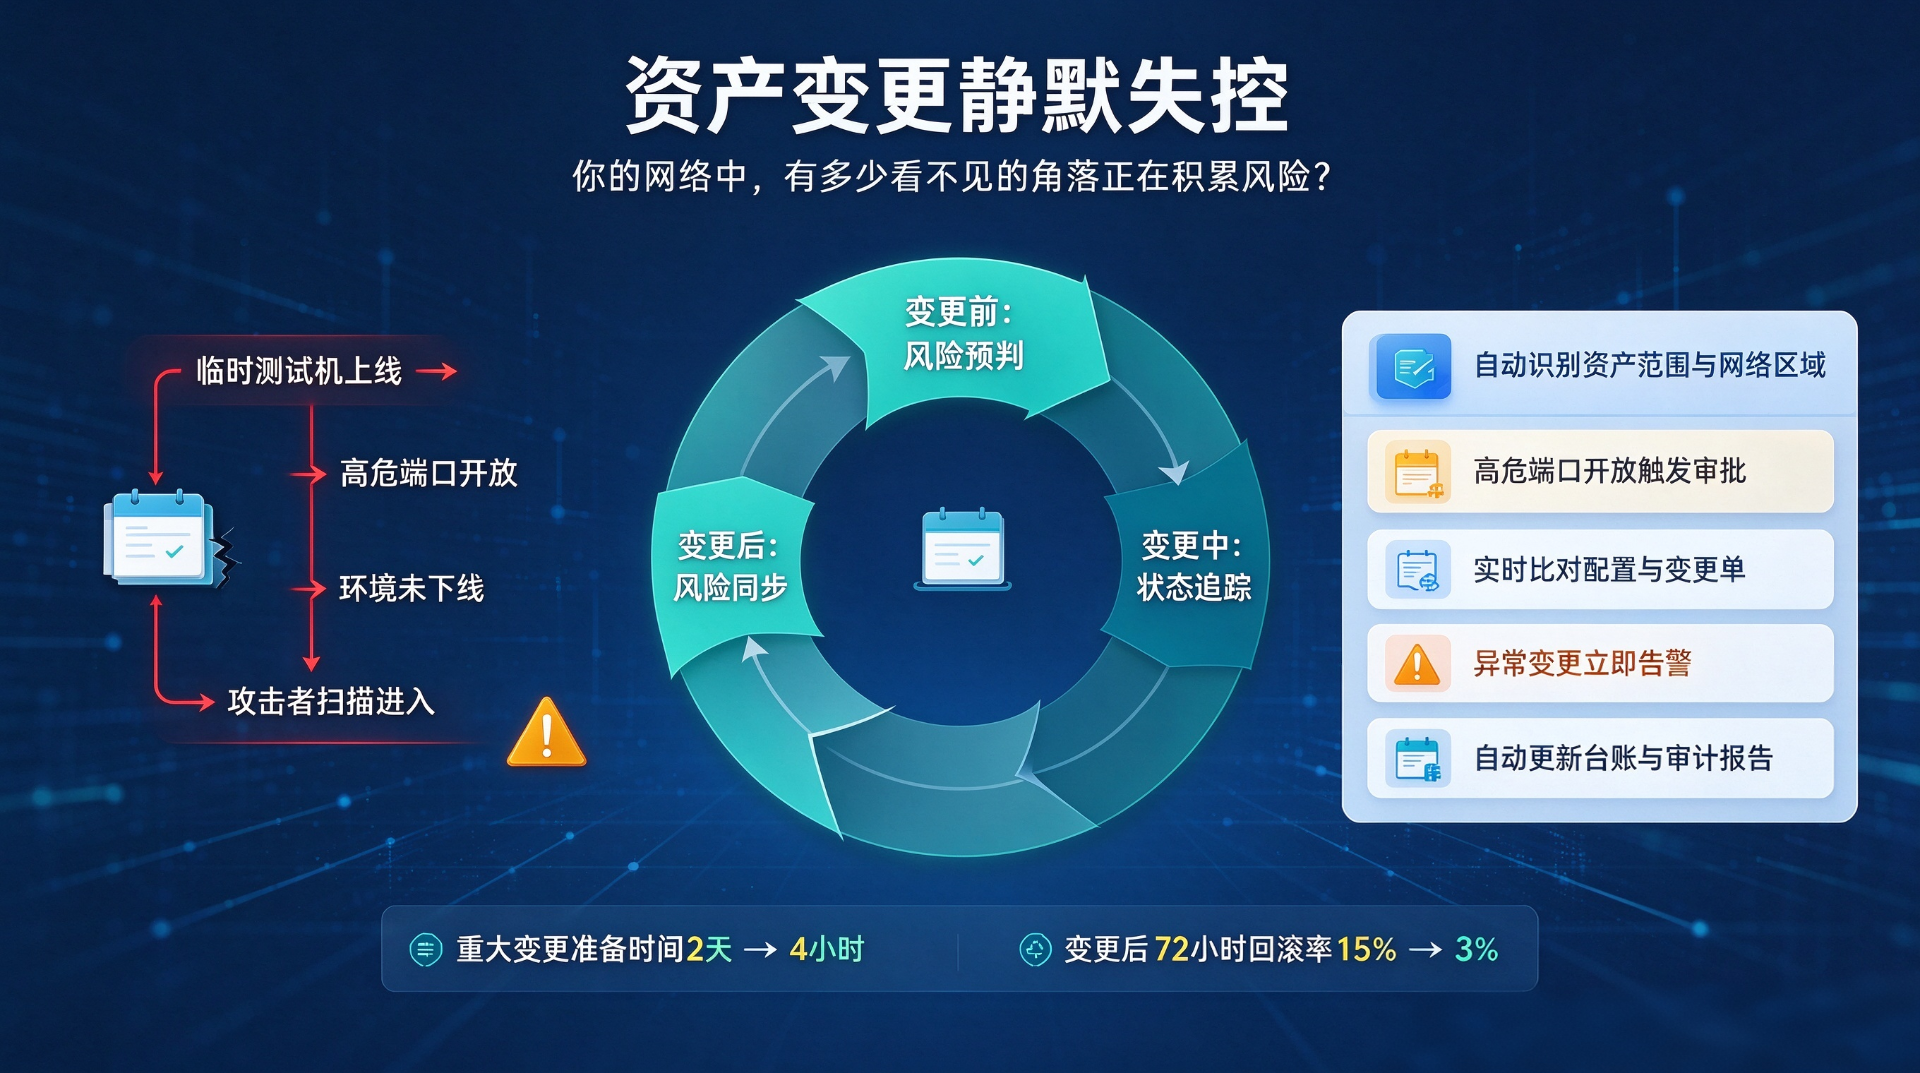
闭环的资产变更管理体系:从感知到同步
将资产变更纳入闭环管理,带来的是全链路的改变。
变更前的风险预判。 当运维人员提交变更申请时,平台自动识别该变更涉及的资产范围、影响的网络区域和可能暴露的端口。对高危操作(如开放3389、开启公网访问)自动触发审批流程,避免"先上线再评估"的倒置模式。
变更中的状态追踪。 变更执行期间,平台实时感知网络变化——新上线的资产是否出现在预期位置、配置的访问控制是否符合变更单描述、是否存在意料之外的连带变更。全程可追溯,异常立即告警。
变更后的台账自动同步。 变更完成后,平台自动比对变更前后的资产状态差异,更新资产台账,无需人工录入。同时生成变更审计报告,记录变更时间、执行人、变更内容和影响范围,作为合规依据。
某金融机构接入平台后,单次重大变更的准备时间从平均2天缩短至4小时,变更后72小时内的回滚率从15%降至3%——因为风险在变更前就被充分评估,而不是事后被动发现。
技术管理的核心判断
资产变更管理的目标不是"阻止变更",而是在变更发生时,让风险可知、过程可追溯、结果可验证。
当每一次网络变更都能被实时感知,当变更后的台账能自动同步,当变更审计报告能一键导出,安全运营的"底座"才算真正稳固。
和中科技金鹏数字资产管理与安全运营产品,以资产测绘为起点,以资产变更闭环管理为核心,帮助企业实现变更全生命周期可管可控。