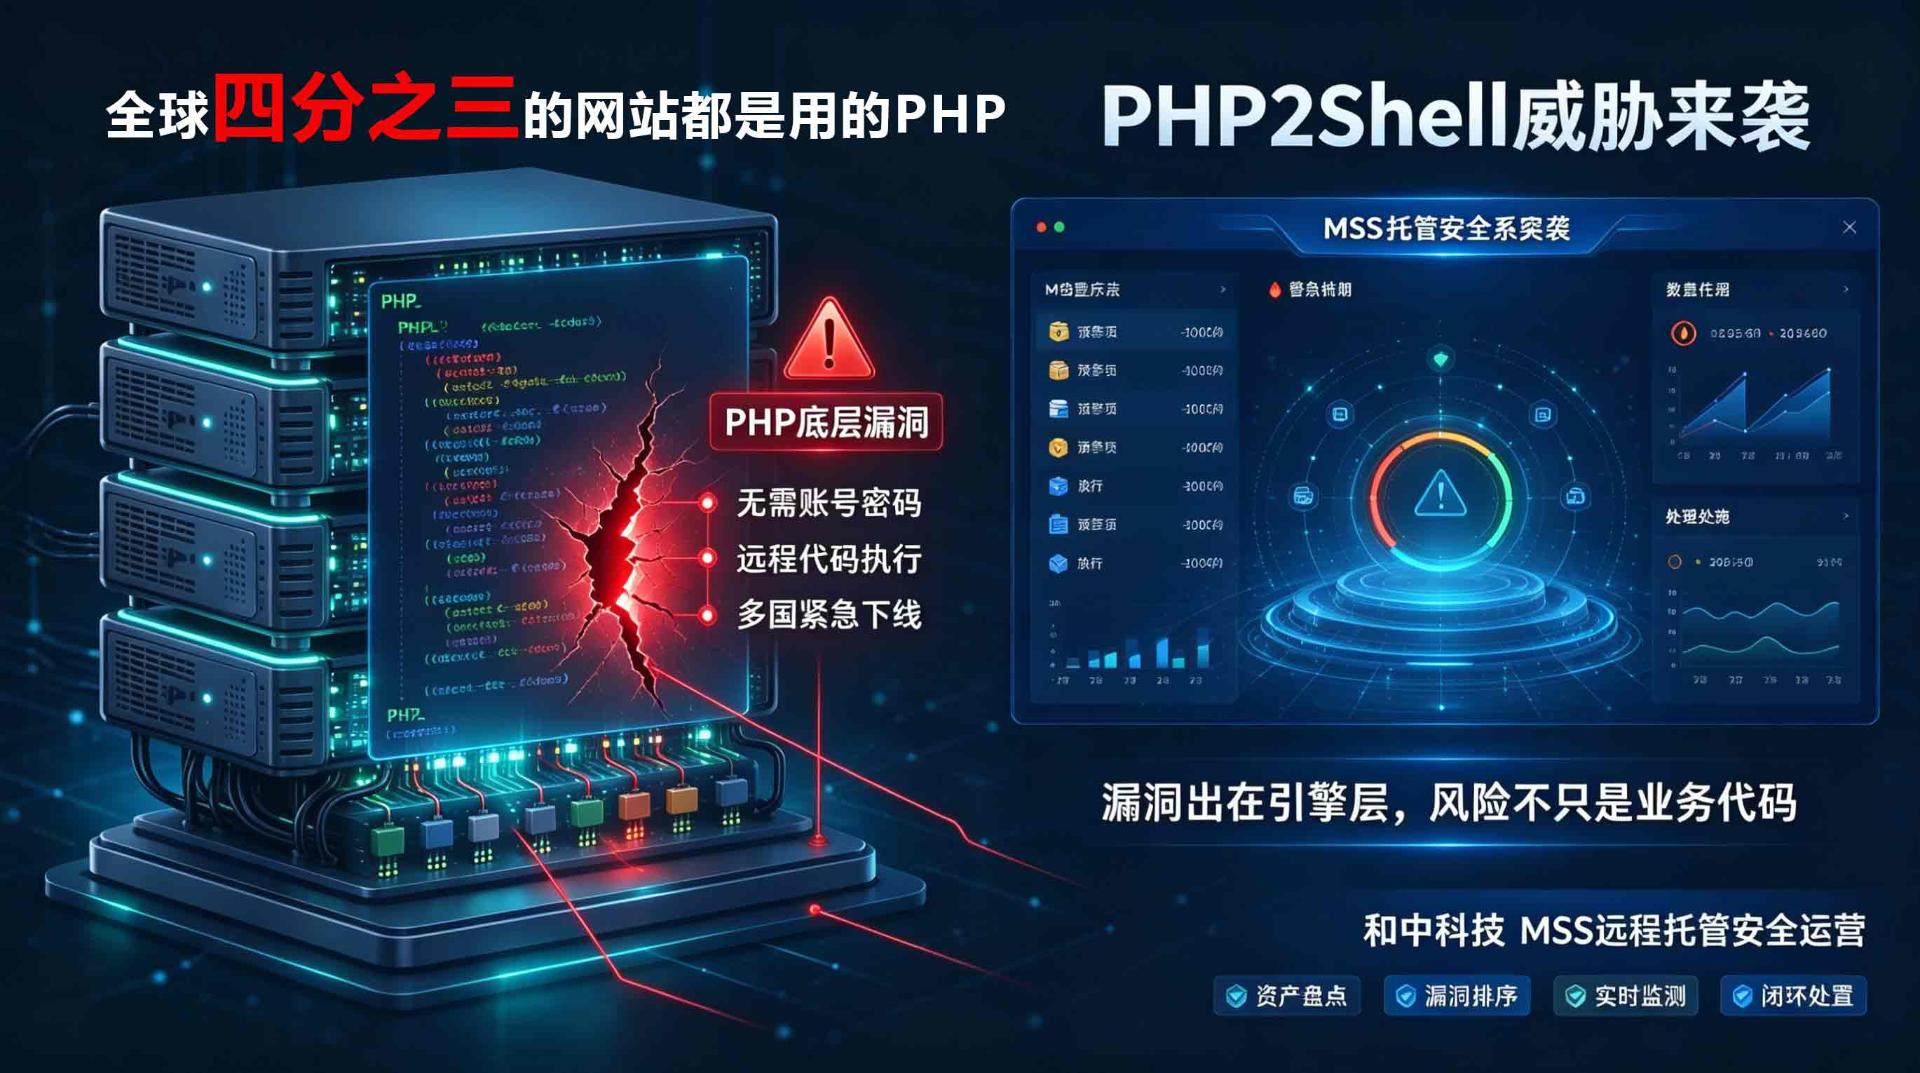
10 月 21 日,PHP 官方紧急发布:两个位于 PHP 引擎最底层(请求初始化、内存管理、全局状态处理)的远程代码执行漏洞,代号为 PHP2Shell,编号 CVE-2026-109618、CVE-2026-109619,CVSS评分均为 9.2。
关键点只有一句:攻击者不需要账号、不需要密码、不需要碰你的业务代码,发一个特制请求,就可能在大门里执行命令。
WordPress、Discuz、Drupal、自建官网、政务系统、企业内网门户——只要 Web 侧跑的是受影响 PHP,底层没修,前台页面写得再干净也挡不住。
这次漏洞吓人在哪
PHP 官方明确:所有“处理 Web 请求”的 PHP 环境都受影响,包括:
-
Apache mod_php
-
PHP-FPM
-
php-cgi
-
FrankenPHP
-
LiteSpeed
其中 mod_php 风险最高:已有演示表明,未认证请求可以在应用代码执行前触发漏洞。
漏洞在“PHP 自己启动的那一刻”,不在“你的网站逻辑里”。
你加 WAF 规则、改输入框、关注册功能,都只是补大门,发动机缸体已经裂了。
企业当前紧急需要做什么
出了漏洞,第一反应是补。但补之前,企业当务之急是先做这几件事——不依赖任何安全产品,有技术团队的自己就能动手:
第一,立即盘点资产。把所有跑 PHP 的服务器列出来:版本号是多少、有没有暴露在公网、上面跑的是什么业务。这份清单是后续一切动作的基础。
第二,能升级的先升级。官方已发布修复版本(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35),在测试环境验证兼容性后,尽快给生产环境打补丁。优先升级公网直接暴露的服务器。
第三,暂时升不了级的,先加临时防护。通过 WAF 规则拦截可疑请求、限制不必要的公网暴露面、关闭非必要端口与服务,争取把攻击面先收一收。
第四,查日志、看迹象。检查近期访问日志里有没有异常扫描、陌生 IP 高频请求、或不明脚本执行记录,判断是否已经被人试探甚至利用。
第五,确认备份可用。关键数据和配置文件在处置前做一次完整备份,万一补丁或防护操作引发兼容性问题,能快速回滚。
这五件事,有专职运维或安全团队的企业,几天内可以跑完。但对更多中小企业来说,现实是没有安全团队、没有 WAF 设备、看不懂日志、补丁升级怕影响业务又不敢动——这时候就需要外部专业力量介入。
把PHP 应急,交给远程托管团队
和中科技 MSS 远程托管安全运营,不卖你一台设备,也不让你招一个安服:
-
按年订阅
-
远程接入
-
资产、暴露面、网站监测、告警研判、处置建议、周期报告,一条线接住
-
和前两天我们发的《把“养团队”换成“买服务”》《没预算、没设备、没人管——终端安全托管来解》是同一套逻辑:小企业不堆产品,买“持续有人看”
针对 PHP2Shell,我们能先帮你做这 4 件实事
① 互联网暴露面盘点
哪些服务器跑 PHP、什么版本、是不是公网、容器/面板/老旧应用里藏了几个 PHP 环境——先出一张清单。
“说不清自己有什么”的中小企业,这是第一步,也是最关键的一步。
② 受影响研判与处置优先级
不是所有服务器一个待遇:
公网 + mod_php + 8.1 及更早 = 最高优先级
内网 + FPM + 已重启新版本 = 低优先级
专家按“是否暴露、能否利用、业务重要度”排顺序,你不用自己啃 CVE 原文。
③ 网站威胁监测
网页被改、黑链、后门文件、异常管理员、奇怪出站连接——7×24 监测,发现后不是只发一句“请注意”,而是由安全团队给出“先隔离哪台、先关哪个接口、先查哪个目录”的处置单。
④ 补丁后验证与疑似失陷排查
升完 PHP 不代表干净。
我们已经在野利用尝试出现的时间窗口里,重点看:新文件、新定时任务、隐藏后门、撞库痕迹、密钥是否可能已泄露。真中过招的,要查凭据轮换,不止查文件。
大企业:从“补一次”走到“持续防”
资产多、业务杂、监管严的单位,不能靠一封公告救火。
和中科技用自研产品串成闭环:
-
金鹏:数字资产发现与暴露面管理,先把“自己都忘了的系统”找出来
-
战鹰:网络安全验证(BAS),按实战攻击链测防护是不是真挡得住备
-
神雕 EDR:终端/服务器侧行为监测与响应,不是只装杀毒
-
灵鹫峰:安全基础能力平台,把情报、规则、剧本、运营动作沉淀下来 盘资产 → 验防护 → 监测 → 研判处置 → 沉淀规则,让安全从“出事补洞”变成“持续运转”。
需要了解这次 PHP2Shell 相关的排查与托管服务,联系和中科技,获取详细服务资料。
主要参考资料:PHP 基金会官方安全公告(2026-10-21)、CVE-2026-109618 / CVE-2026-109619 安全通告及公开安全机构风险通报。