摘要: 安全设备买齐、等保测评通过,就真的安全吗?面对 AI 带来全新攻击面,企业需要 “防护 + 实战检验” 双能力,构建闭环主动防御。
2026 国家网络安全宣传周上,行业专家形成统一共识:传统被动防御模式,已经跟不上 AI 时代威胁的迭代速度。企业网络安全建设,必须迈向主动防御,实战验证。
现在很多企业的现状: ✅防火墙、WAF、EDR 等安全设备全部采购部署 ✅完成等保测评,制度文档齐全
❌但是无法确认真实遭遇攻击时,防御体系能否扛得住 ❌私有化大模型、AI Agent 上线后涌现大量全新攻击面,传统安全产品适配不足
调研显示,超过 70% 企业在 AI 安全防护上存在明显短板: 部署了大模型,却不清楚谁在调用; 训练数据来源混杂,可信性无法保证; AI 服务暴露在公网,缺少基础防护; 面对 Prompt 注入、Agent 沙盒逃逸等新型攻击毫无感知。
只依靠大模型厂商的安全对齐,不足以保护整套业务系统。企业需要两套核心能力:终端深度防护 + 常态化实战验证。
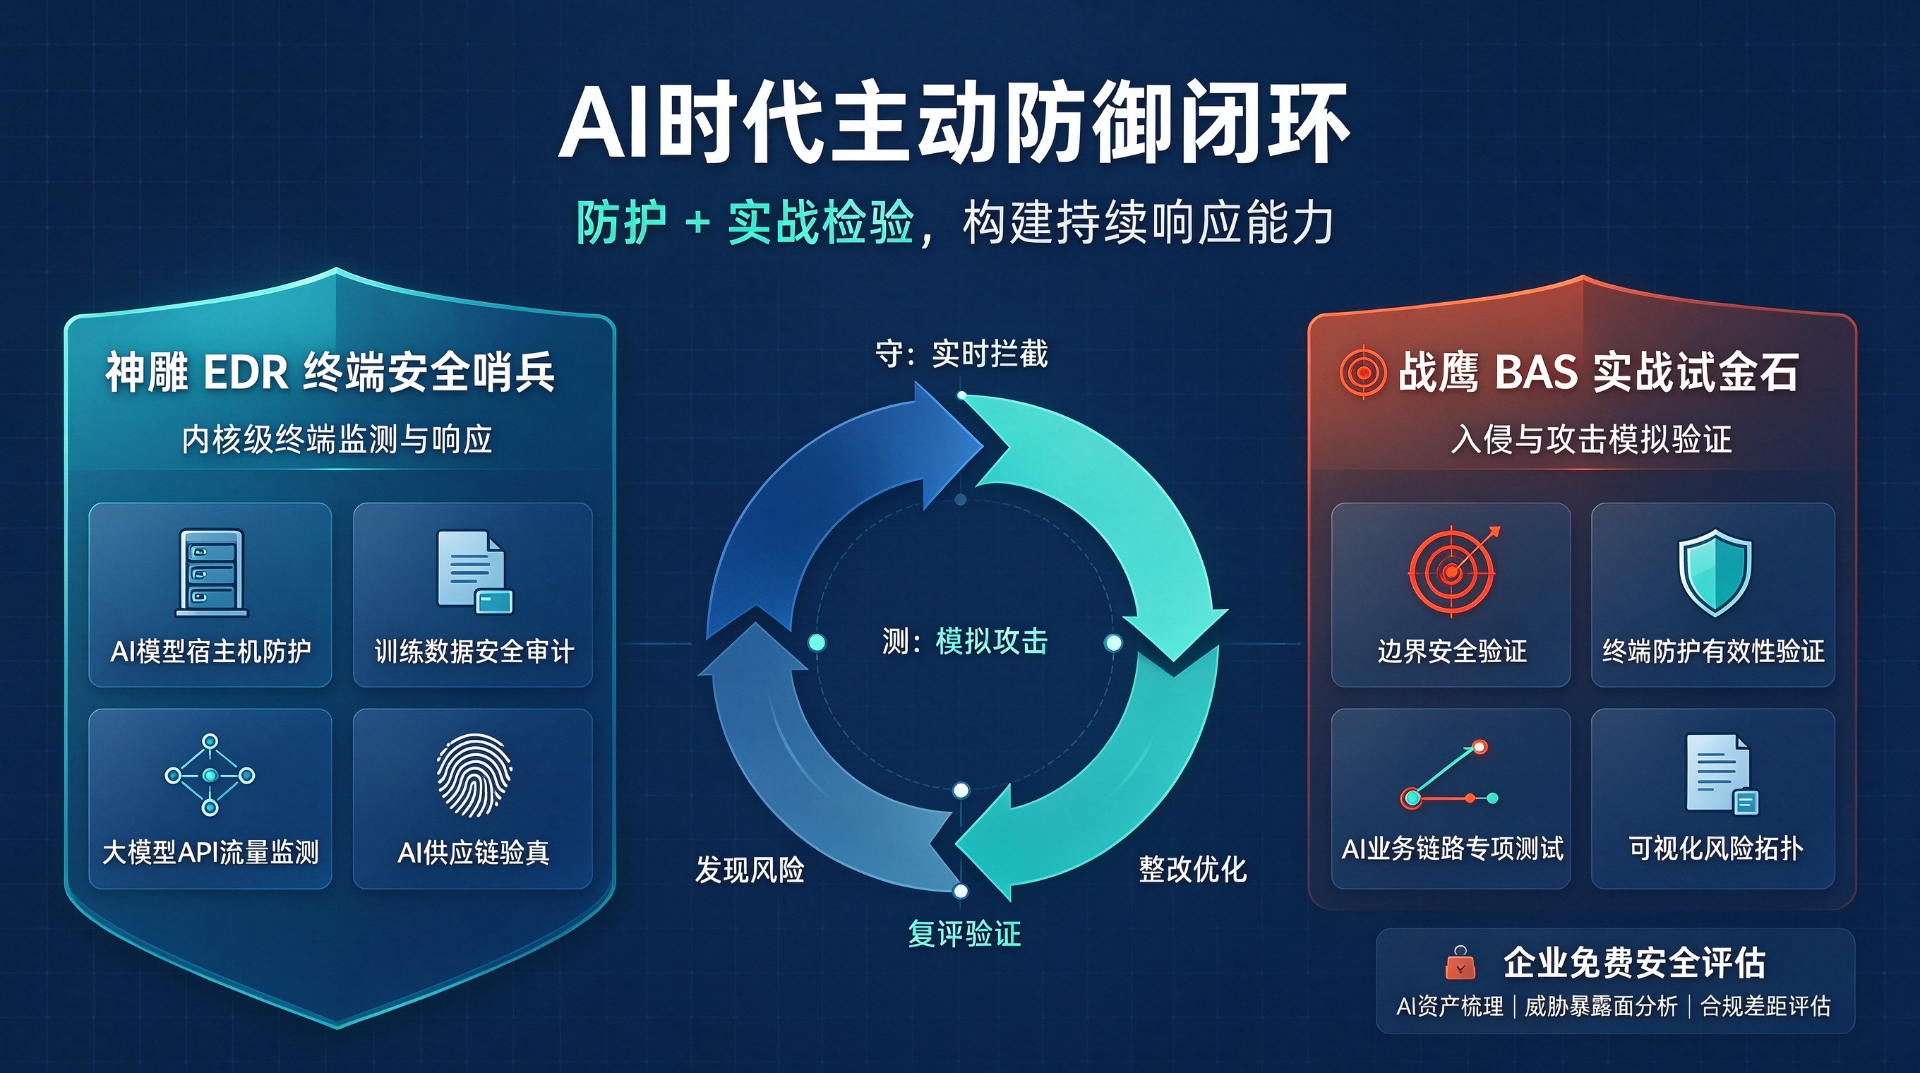
和中通信科技「神雕 EDR 内核级终端安全监测与响应系统」+「战鹰 BAS 入侵与攻击模拟系统」,面向 AI 时代打造一整套主动防御组合方案。
🛡️第一部分|神雕 EDR:AI 业务环境的终端安全哨兵
神雕 EDR 是内核级终端安全产品,除了对抗勒索、木马等传统威胁之外,深度适配私有化大模型、AI Agent 运行环境,覆盖四大场景。
✔️场景 1|AI 模型宿主机安全防护,抵御沙盒逃逸、进程注入
大模型、Agent 都运行在服务器之上,如果宿主机被攻陷,无论模型本身安全做得多完善都将失效。
- 进程注入检测,阻止恶意代码劫持 AI 服务进程
- API 调用行为监控,捕捉 Prompt 注入、Agent 异常外联前兆
- 横向移动阻断,阻止攻击者从 AI 服务器渗透内网全域
- 异常行为实时告警
|
📌案例:某金融机构部署神雕 EDR,成功拦截针对本地 LLM 服务的 APT 探测,避免模型参数泄露事故。 |
✔️场景 2|AI 训练数据防护,对抗数据投毒与数据外泄
- 文件全量审计,监控数据集读写行为,及时发现训练集被篡改
- 监控机器学习平台注册表、配置文件异动
- USB 外设管控,防范训练数据通过物理介质外泄
- 识别保护高价值敏感数据
|
📌案例:某 AI 企业,依靠 EDR 全量审计能力,发现合作方提交样本中混入异常数据,成功阻止一起潜在的数据投毒事件。 |
✔️场景 3|大模型 API 流量监测,识别账号盗用、越狱试探
- 采集全量网络元数据,绘制 API 调用拓扑图谱
- 结合威胁情报,封堵被盗 Token 的滥用行为
- 通过行为聚类识别批量试探越狱 Payload 的异常请求
|
📌案例:某科技公司员工账号被盗,攻击者调用 API 高频试探模型越狱,神雕 EDR 第一时间告警,阻断进一步渗透。 |
✔️场景 4|AI 供应链安全验真,发现开源模型隐藏后门
- 模型指纹清点,SHA256 校验权重文件完整性
- 配置基准比对,及时发现模型参数漂移
- 进程血缘追踪,文件签名不一致立即告警
|
📌案例:某自动驾驶企业检测到下载开源模型哈希与官方不一致,规避后门模型上线重大风险。 |
✨神雕 EDR 核心优势
- 十三引擎立体防护,内核级自保,探针难以被恶意终止
- CPU 占用≤5%,对 AI 算力业务几乎无业务影响
- 兼容 Windows / Linux / Android / 国产操作系统
- 支持私有化、SaaS 部署,内置等保二、三级合规基线
🧪第二部分|战鹰 BAS:安全防护体系的实战 “试金石”
很多企业安全设备齐全,但防护策略是否生效,却无从验证。
BAS 入侵与攻击模拟系统,站在攻击者视角,采用无害化手段周期性模拟完整攻击链路,检验整套安全体系真实防御能力。
它可以完成这些关键验证:
- 边界安全验证:模拟 Web 攻击、漏洞利用、端口扫描,检验防火墙、WAF、IPS 拦截效果,排查配置错误。
- 终端防护有效性验证:模拟木马远控、脚本执行、内网横向移动、勒索加密,检验神雕 EDR 真实检测拦截能力。
- AI 业务链路专项测试:完整模拟 “外网突破→入侵宿主机→劫持 AI 进程→窃取模型文件” 攻击路径。
- 输出可视化风险拓扑,附带修复建议,形成「发现‑整改‑复测」闭环。
网安周多场论坛都着重强调:安全不能只满足纸面合规。BAS 把看不见摸不着的防御能力,变成可量化报告,帮助企业提前暴露风险,而不是等待黑客入侵才发现短板。
🔗神雕 EDR + BAS:一守一测,构建闭环主动防御
- 神雕 EDR 负责【守】:7×24 小时常驻服务器与终端,实时拦截勒索、木马、AI 相关新型攻击。
- 战鹰 BAS 负责【测】:周期性模拟黑客攻击,检验防护效果,找出配置漏洞,持续优化安全策略。
二者搭配,契合《人工智能安全治理框架 3.0》对 AI 系统安全测评、持续验证的相关要求。
|
💡能力不止局限 AI 安全 还可覆盖企业攻防演练、等保合规、应急响应、移动终端监管、取证溯源、勒索病毒主动防御等全场景。 |
🎁企业专属福利
和中通信科技开放企业免费安全评估服务: ✅AI 资产梳理 ✅威胁暴露面分析 ✅安全配置检查 ✅合规差距评估
输出专业评估报告 + 整改方案,同时可预约 BAS 小规模模拟验证体验。
|
结语 智能时代,网络安全不能被动等待攻击降临。持续防护加上常态化实战校验,才是应对复杂威胁的最优解法。 |