2026 国家网络安全宣传周在济南正式启幕。本次展区的一项演示,被央视重点报道:攻击者没有破解任何密码,没有植入任何木马,只凭一句话、一张图片、一段文档,就让大模型突破了安全护栏,按照指令吐出数据。
这种攻击叫提示词注入,是 AI 时代独有的新型威胁。它提醒所有已经或准备接入大模型的企业:当智能客服、文档摘要、知识库问答、代码助手走进日常办公,大模型实际上已经成为掌握核心业务的"数字员工"——而这群"数字员工"的安全,正在被一种全新的方式考验。
一、看不见的攻击,正在改写安全边界
提示词注入的可怕之处,在于"看不见"。
传统攻击要么打漏洞、要么传木马,总会留下痕迹;而提示词注入提供的,只是一段看起来完全正常的"对话":攻击者诱导 AI 切换身份,用一条外来指令覆盖原有安全规则(业内叫角色扮演劫持);或者把恶意指令藏在网页、附件、PDF、图片里,AI 读取文件的瞬间自动触发(业内叫隐式载荷埋藏)。
对企业来说,这意味着最核心的资产,正在被以最隐蔽的方式接近:知识库里的方案文档、客户资料、内部审批信息,都可能被一句精心设计的话"套"出来。
二、AI 安全,进入国家治理视野
本届网安周传递的信号足够明确:智能时代,AI 安全已经从技术话题上升为治理命题。
官方发布的《人工智能安全治理框架 3.0》明确提出,智能时代的安全治理,要从单纯"识别异常行为",升级为识别人-机-数-权-事动态关联风险,实现"安全赋能 AI、AI 保障安全"双向并行。
这也带来一个关键判断:AI 安全,不再是模型厂商单方面的责任。 谁在用大模型,谁就要对安全负责——管控必须覆盖开发、接入、运行全生命周期,而不是上线前检测一次就万事大吉。
三、业务跑得越快,风险敞口越大
当前很多企业的 AI 落地,是典型的"业务先行、安全后置":算的大多是"大模型带来了多少效率",忽略的是"大模型同时打开了多少风险口"。
个人用户可能遭遇隐私窃取、身份冒用、财产损失;政企单位一旦中招,泄露的是商业机密,损失的是真金白银,还要面对业务中断和舆情危机。
更值得警惕的是:传统防火墙、WAF、EDR 这些成熟防护体系,针对的是网络层、主机层的攻击,根本识别不了藏在文本、图片里的恶意提示载荷。防线不是不坚固,而是"防错了地方"。
四、构建与 AI 业务同频的体系化防护
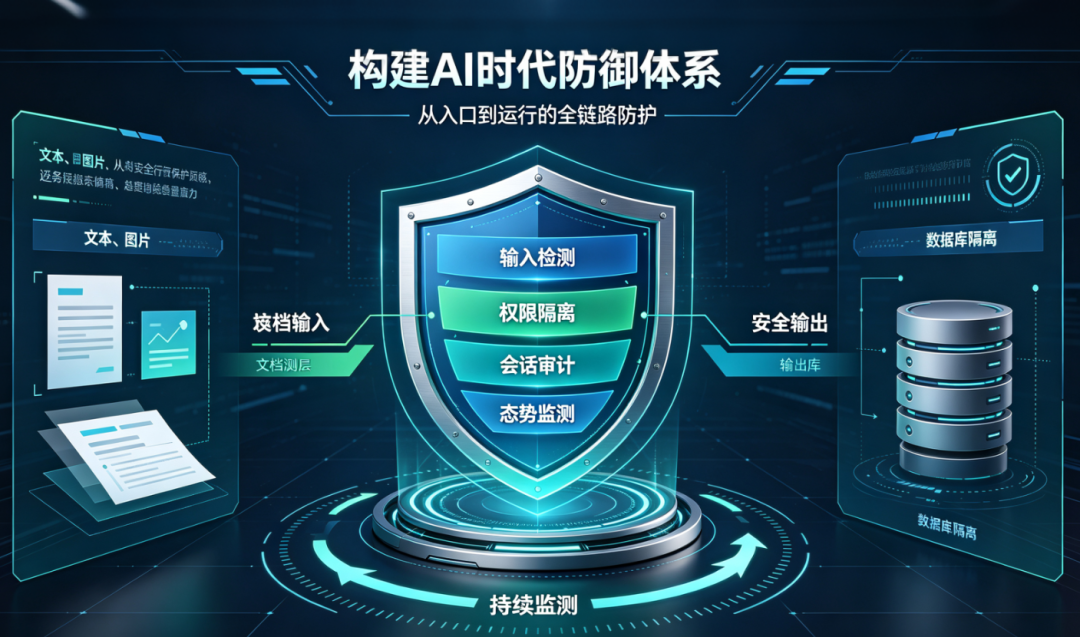
面对提示词注入,企业需要的不是再堆一层"围墙",而是跟 AI 业务一起生长的体系化防护:
-
输入侧过滤:对送入大模型的文本、图片、文档做内容检测,识别隐藏其中的恶意提示载荷;
-
权限隔离:遵循最小权限原则管控 AI Agent 身份,限制模型接触敏感数据库与核心文档;
-
输出侧审计:模型返回内容全量留存审计,拦截敏感数据外溢;
-
持续风险监测:实时监控模型会话,识别角色扮演劫持、指令逃逸等异常行为。
这套体系要真正落地,靠的是既懂 AI 业务、又懂 AI 风险的防护能力。以和中科技面向大模型与智能体场景打造的智能体威胁监测与安全防护系统(AIDR)为例,它做的正是这件事:对 AI 服务的输入输出进行全链路监测,实时识别恶意注入、异常指令、数据外溢并联动处置,把输入过滤、权限隔离、输出审计、持续监测串成闭环——让安全能力跟着 AI 业务一起长,而不是业务跑在前面、安全跟在后面补洞。
智能时代,数字化效率与安全风险相伴相生。业务创新的每一步,都不该以牺牲安全为代价。
和中科技是网络信息安全领域的科技创新者、产品提供者、服务运营者。成立10年来,公司始终专注于网络安全核心技术的自主研发与实战服务,致力于为政企客户提供端到端的安全防护解决方案。