前几天,Zscaler发布了《2026年勒索软件报告》。读完之后,报告里几组数字让我印象很深,也想借这篇文章,和每一位关心数据安全的企业管理者认真聊一聊。
勒索攻击:从锁文件到偷数据
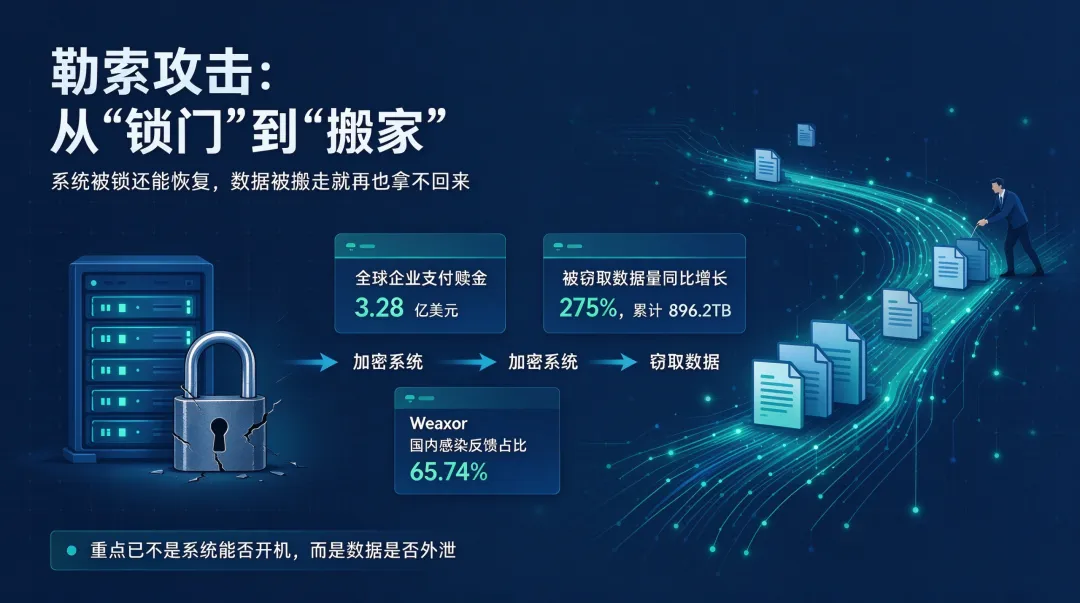
过去一年,全球勒索事件中被窃取的数据量,同比增长275%,累计达到896.2TB;为了把数据“赎”回来,全球企业一共支付了3.28亿美元。与此同时,360发布的月度安全报告显示,Weaxor这个勒索家族,来自国内的感染反馈占比达到65.74%,位居第一。
数字背后,是一个必须正视的变化:勒索攻击的打法已经升级。过去是“锁文件”——加密系统,交钱解密;如今是“偷数据”——直接窃走数据,再以此要挟。系统被锁,还能重装恢复;数据被偷走,就再也拿不回来了。
防御思路:不能还停在十年前
坦率地讲,不少单位的安全建设,仍然停留在“把墙砌高、把门看紧”的阶段。可攻击者早已不走正门——员工邮箱、供应链、无人维护的旧系统,都是他们进出的通道。进门之后不做破坏,直奔数据而去,打包带走,再回来谈条件。
传统防御,防的是“别让人进来”;面对今天的手法,更要防的是“数据别被拿出去”。这一变化,在近年来一场场攻防对抗中反复出现的现实。
数据不失控,才是新的胜负手
我们的判断很明确:此后攻防较量的胜负,不再是“系统是否可用”,而是“数据是否失控”。哪一方先把数据管住了,哪一方就握住了主动权。
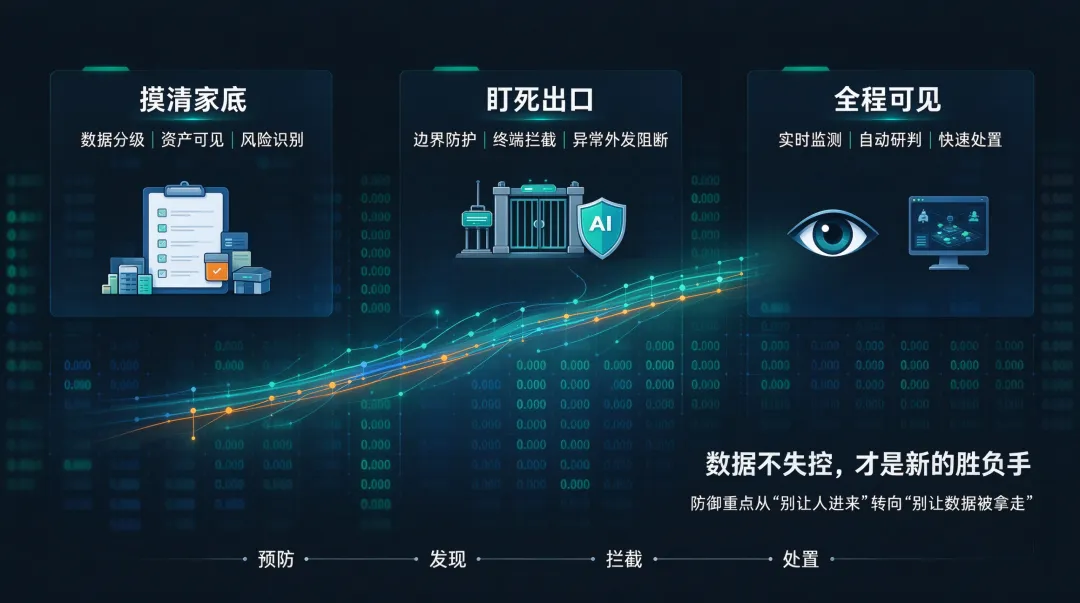
这个判断,来自一线的积累。和中科技长期参加国家级、省级攻防演练,在红蓝对抗的第一线积累了扎实的实战经验,也承担过国家重点项目的网络安全保障任务。攻击者如何窃取数据,我们熟悉;如何有效拦截,我们也练过。落回实践,关键就三件事:
第一,摸清家底。哪些数据丢了非常危险、哪些可以承受,先分级管起来,不要等到出事,才发现连丢了什么都不知道。
第二,盯死出口。数据一旦外泄,必经若干关键通道。看住出口,比在门口堆砌更多防护更有效。
第三,全程可见。数据在流动、在传输、在异常外发,必须第一时间感知。等对方完成转移再行动,为时已晚。
把判断变成产品,把承诺落到行动
这三件事,在和中科技不是停留在方案里,而是落成了完整的自研产品体系:金鹏、百灵、神雕、灵鹫峰、战鹰,加上AI驱动的智能体威胁监测与安全防护系统AIDR。六款产品,各管一段,合起来正好对应前面说的三道防线。
先看摸清家底。金鹏是一款资产测绘产品,把单位网络里的设备、系统、数据资产一件件找出来、标清楚,相当于先给家底做一次彻底清点——连自己有哪些数据都不清楚,谈何保护?
再看盯死出口。百灵是一台工业网关,守在工业网络与办公网络的交界处,进出都要过它这道闸;神雕是一款终端防护产品,装在每一台电脑和服务器上,哪里可疑就在哪里拦,相当于给每个岗位都配了保安。
最后是全程可见。灵鹫峰是安全基础平台,把分散在各处的安全事件集中汇总,全局态势一眼看清;AIDR则是面向智能体的防护产品:如今AI智能体越来越多地替企业干活、接触数据,它就专门盯着这些智能体的动作,一旦发现越权、滥用或被恶意利用的异常行为,能够立即识别并处置,让智能体不能成为新的突破口。
还有一款战鹰,它的角色更像“陪练”:像攻防演练一样,定期模拟一次真实攻击,看看防线哪里会被突破、哪里反应慢了,提前修补,不给攻击者留可乘之机。
这套体系对付勒索的思路很直接:勒索要得手,先要进门,进门要翻数据,翻完要运出去。我们就让神雕把终端看住,让百灵把出口盯死,让金鹏把家底摸清,让灵鹫峰把全局态势看全,让AIDR盯住智能体的行为、发现异常就地处置,再让战鹰隔三差五“假打”一场检验防线——从预防、发现、拦截到处置,环环相扣,只为一件事:让数据始终不失控。安全不在于采购了多少设备,而在于数据是否始终掌握在自己手里。和中科技深耕网络安全一线多年,见过太多企业在因数据泄露被勒索造成巨大的损失,也更希望看到:未来的报告里,这些数字能小一点,企业的底气能足一点。守住数据,就是守住经营的家底。这件事,我们愿意陪着客户,长期同行。
如果您的企业也面临着此类的安全隐患,请官网申请试用窗口留言,和中科技的安全专家会主动与您对接,为您的单位做一次数据资产安全评估咨询。把家底先摸清,把风险先看清——防范勒索,永远从这一步开始。