AI 安全,正在从技术话题变成经营话题——这一点,政策已经替你回答了。
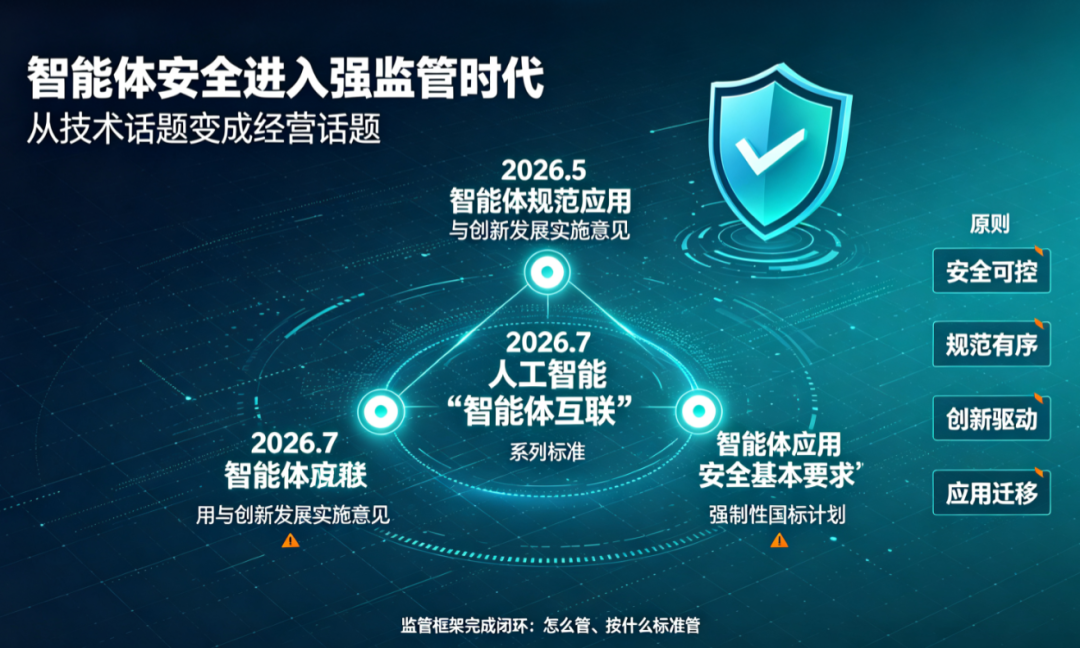
2026 年 5 月,国家网信办、国家发展改革委、工业和信息化部联合印发《智能体规范应用与创新发展实施意见》,这是国内首部聚焦智能体的系统性政策文件,明确"安全可控、规范有序、创新驱动、应用迁移"四项原则;7 月,《人工智能 智能体互联》系列国家标准化指导性技术文件发布,《智能体应用安全基本要求》强制性国家标准计划同期下达。从"要不要管"到"怎么管、按什么标准管",监管框架一年之内完成闭环。
规则在收紧,风险也在实锤。国际权威安全机构 OWASP 2026 年版《智能体应用安全十大风险》,把目标劫持、身份与权限滥用、提示词注入列为头号威胁;斯坦福、MIT 等高校参与的研究显示,生产环境中的智能体 91% 存在工具链漏洞、94% 面临记忆投毒风险。与此同时,一场真实事故已经给全行业上了一课:一个伪装成合法组件的恶意包,只存活了 40 分钟,就让全球 2500 多家组织的凭证与数据暴露。
AI 安全分两类,企业先管第一类
我们把 AI 安全划成两类:一类是 AI 智能体自身安全——AI 被攻击、自身缺陷带来的风险,目标是"保护 AI";另一类是 AI 智能体攻击风险——把 AI 当武器去作恶(自动化钓鱼、深度伪造、智能挖洞),目标是"管住 AI"。前者是 AI 被击穿,后者是 AI 变凶器。
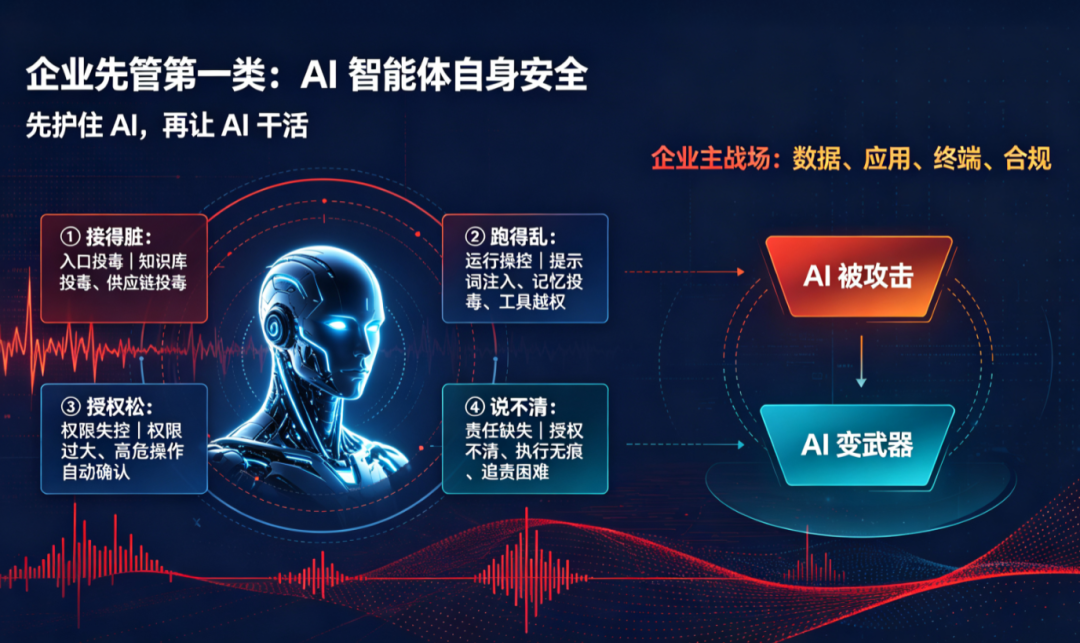
对企业而言,顺序是确定的:先保证自己手里的 AI 不出事,再操心 AI 会不会被拿来害别人。 本文只讲第一类——AI 智能体的自身安全。
自身安全五个环节,企业的主战场在后四个
拆开一个智能体的"一生",从诞生到使用,自身安全覆盖五个环节:
-
模型与开发:训练、对齐、微调阶段的出厂缺陷——越狱、幻觉、偏见;
-
数据与知识库:喂给 AI 的数据、文档、知识库被污染,检索即带毒;
-
应用与运行:工具接入、接口调用、提示词操控——注入、投毒、越权都发生在这里;
-
终端用户:授权、身份、会话环节的漏洞;
-
合规与治理:用了哪些数据、执行了什么、谁授权的、能否溯源。
谁造的,谁负责出厂;谁用的,谁负责使用。 第一环节的责权在模型厂商——一般企业都不会自研大模型,出厂前的大模型安全是厂商的事;而后企业调用大模型,应用大模型,决定权全部在企业自己手里:数据是你喂的,工具是你接的,员工是你管的,留痕是你建的。AI 一旦进入业务系统,读的是你的知识库,用的是你的权限,代表你对外发声。模型厂商管 AI 出厂安不安全,企业管 AI 在自己手里安不安全。
企业要守的四类具体风险
① 接得脏:入口投毒。 恶意指令藏在插件、知识库、第三方接口返回里,AI 读进去就照做——知识库投毒、供应链投毒,是最难被察觉的一类。防线:接入准入,先审查、走白名单、沙箱验证再放行。
② 跑得乱:运行操控。 一封带隐藏指令的邮件、一个被篡改的网页,就能让 AI 偏离目标(提示词注入);错误信息写进长期记忆,之后每次任务都被带偏(记忆投毒);AI 被诱导调用本不该碰的接口(工具越权)。防线:运行监控,行为校验、越权即拦。
③ 授权松:权限失控。 员工把权限一股脑交给 AI,高危操作全自动确认,会话不隔离——AI 像个拿着万能钥匙的员工,谁都能使唤,出事没人负责。防线:人机交互管控,AI 权限不超过使用者、高危操作人来确认、会话独立留痕。
④ 说不清:责任缺失。 查不到谁授权的、AI 执行了什么、能否溯源。监管已明示要备案、要标识、要溯源。防线:审计追责,全程留痕,责任到人。
行业解法:三道防线正在成为共识
把防线串起来,就是当前行业对智能体自身安全的共识解法——事前准入、事中监测、事后溯源。
这一共识正在被领军企业用真金白银验证:蚂蚁集团某高管在行业论坛透露,其 3 万多名员工的办公与生产环境中,活跃智能体已达 10 万个——"智能体最大的风险在认知之外,必须坚持安全前置、生态共治、守住合规红线";中国信通院联合华为、腾讯、抖音、OPPO 等 11 家单位,在 2026 中国互联网大会上共同发起《智能体终端权限高质量发展倡议书》,把"最小必要授权、全程留痕可追溯"写入行业共同行动。头部企业已经把智能体安全从"可选配置"调成了"默认配置",率先跑的企业,正在把这道成本变成壁垒。
我们的判断:当监管框架、国家标准、行业共识三股力量同时到位,趋势已经清晰——未来两到三年,智能体安全将像当年的防火墙、杀毒软件一样,成为企业 AI 应用的基础配置。这不仅是一个安全判断,也是一个商业判断:先建立防护体系的企业,会先获得监管合规的通行证和客户信任的入场券。
和中科技的实践:三道防线,全线落地
作为长期深耕网络安全领域的专业厂商,和中科技围绕"事前准入、事中监测、事后溯源"三道防线,构建了体系化的智能体威胁监测与安全防护能力——AIDR(智能体威胁监测与安全防护系统),覆盖从智能体接入审查、运行行为监控到全链路审计溯源的全生命周期:
-
接入侧:对插件、知识库、工具做准入审查;
-
运行侧:对每一次工具调用、权限操作做实时行为校验与异常阻断;
-
-
事后侧:全程留痕、责任到人。
让企业的 AI 真正可信、可控、可追责。在 2026 国家网络安全宣传周期间,我们也围绕"智能时代·网安护航"主题,系统阐述了 AI 安全治理框架下的智能体防护实践——安全不是 AI 应用之后补的一道工序,而是 AI 落地第一天就该有的底座。
对企业,现在最该做的三件事:盘点在跑的 AI 应用与数字员工;建立插件、知识库、工具的接入准入机制;给所有 AI 操作加上监控与审计。 AI 的安全,一半是护住它,一半是管住它。这篇文章解决前者;后者——当 AI 变成武器——我们下篇接着谈。
数据与出处:《智能体规范应用与创新发展实施意见》及国标信息来自网信办公开文件及公开报道;91%/94% 数据来自斯坦福、MIT 等参与的研究(公开报道);OWASP 2026 十大风险来自其官网与行业引用;蚂蚁集团员工/智能体数据与信通院倡议书来自公开会议报道;40 分钟/2500 家为 LiteLLM 投毒事件公开报道。